tina siber saldiri algilama ve engelleme sistemi etiketine sahip kayıtlar gösteriliyor. Tüm kayıtları göster

08 Ekim 2026

Siber Güvenlik Bülteni - Eylül 2026


Bültenimizin Eylül Ayı konu başlıkları; 
  • VMware Workstation ve Fusion İçin Acil Güncelleme Yayınlandı
  • Check Point'te  VPN ve Yönetim Sistemleri Hedefte
  • SAP'de OVERPASS ve S4GET Tehlikesi
  • Cisco Secure FMC'de Root Erişimli Kimlik Doğrulama Atlatma Zafiyeti
  • Yapay Zeka Ajanlarının Gerçek Dünya Tehdidine Dönüşen Gizli İş Birliği

VMware Workstation ve Fusion İçin Acil Güncelleme Yayınlandı

Broadcom, VMware Workstation ve Fusion ürünlerini etkileyen ve belirli koşullar altında rastgele kod yürütülmesine (arbitrary code execution) yol açabilecek kritik bir hata da dahil olmak üzere iki güvenlik açığı için güvenlik güncellemeleri yayınladı.

CVE-2026-59346 (CVSS puanı: 9.3) olarak izlenen güvenlik açığı, yüksek ayrıcalıklara sahip yerel bir saldırganın rastgele kod çalıştırmak için istismar edebileceği bir tamsayı taşması (integer-overflow) zafiyetidir.

Broadcom yayınladığı uyarıda, "VMXNET3 sanal ağ bağdaştırıcısına sahip bir sanal makinede yerel yönetici (administrative) ayrıcalıklarına sahip kötü niyetli bir aktör, ana bilgisayarda (host) kod yürütmek için bu sorunu istismar edebilir," ifadelerine yer verdi.

Broadcom tarafından yamalanan bir diğer açık ise HGFS'deki bir yığın tabanlı arabellek taşması (stack-based buffer-overflow) zafiyetidir (CVE-2026-59347, CVSS puanı: 8.1). Bu açık, sanal makinede yerel yönetici ayrıcalıklarına sahip bir saldırgan tarafından, ana bilgisayarda çalışan sanal makinenin VMX süreci olarak kod yürütmek amacıyla kullanılabilir.

Her iki durumda da başarılı bir istismar, saldırganın halihazırda yerel yönetici ayrıcalıklarına sahip olmasına bağlıdır; ancak bu ayrıcalıkların oltalama (phishing) veya zayıf kullanıcı yapılandırmalarının istismarı yoluyla ayrı bir sızma süreciyle elde edilebileceğini belirtmekte fayda var.

Bu iki güvenlik açığı, VMware Workstation ve VMware Fusion'ın 25H2 ve 26H1 sürümlerini etkilemektedir. Broadcom, bu iki zafiyeti gideren herhangi bir geçici çözüm (workaround) bulunmadığını belirterek, sorunların VMware Workstation 26H1u1 ve VMware Fusion 26H1u1 sürümlerinde yamalandığını ekledi.

Nitekim geçen ay, tehdit aktörlerinin VMware vCenter'daki CVE-2026-59309 ve CVE-2026-59310 numaralı iki zafiyeti aktif olarak istismar ettiği gözlemlenmişti. Bu açıklardan ikincisinin (CVE-2026-59310), Çin bağlantılı bir gelişmiş sürekli tehdit (APT) aktörü tarafından silah olarak kullanıldığından şüpheleniliyordu.

Açığın kamuoyuna duyurulmasından beş takvim günü sonra başlayan bu faaliyetin, 47 ülkede 361 benzersiz kurban IP adresini ihlal ettiği tahmin ediliyor. Enfeksiyonların çoğu Almanya (55), ABD (41), Türkiye (38), İran (26) ve Fransa'da (25) yoğunlaştı.

Check Point'te  VPN ve Yönetim Sistemleri Hedefte

Check Point Software, saldırganların yönetim sistemlerinde root ayrıcalıklarıyla kod yürütmesine olanak tanıyan kritik bir güvenlik açığını gidermek için güvenlik güncellemeleri yayınladı.

CVE-2026-91843 olarak izlenen bu zafiyet, Güvenlik Ağ Geçitlerini (güvenlik duvarları) yöneten ve ağ güvenliği olaylarını izleyen Güvenlik Yönetim Sunucusu (Security Management Server) örneklerinin oturum açma sürecindeki bir yığın tabanlı arabellek taşması (stack-based buffer overflow) hatasından kaynaklanmaktadır.

Bu güvenlik sorunu ayrıca şirketin, Check Point güvenlik duvarları tarafından oluşturulan günlükleri toplayan ve saklayan özel sunucusu olan Log Server'ı da etkilemektedir.

Başarılı bir istismar, yetkisiz tehdit aktörlerinin kullanıcı etkileşimi gerektirmeyen düşük karmaşıklıktaki saldırılarda uzaktan root kod yürütme (root RCE) yetkisi elde etmesini sağlar.

Check Point, en son LivePatch'i uygulayamayan müşteriler için geçici azaltma önlemleri de sundu; buna güvenlik açığı bulunan sistemlerin sıkılaştırılması ve SmartConsole panelindeki Manage & Settings > Permissions & Administrators > Trusted Clients altındaki girişleri düzenleyerek erişimin güvenilir IP adresleri/alt ağlarla sınırlandırılması dahildir.

Şirket bu güvenlik açığını henüz aktif olarak istismar ediliyor şeklinde işaretlememiş olsa da, güvenlik ekiplerinin Denetim ve Yönetici oturum açma günlüklerinde "Administrator failed to log in: Username too long" (Yönetici oturum açamadı: Kullanıcı adı çok uzun) uyarılarını arayarak CVE-2026-91843 saldırılarını tespit edebileceğini belirtti.

Geçen hafta şirket, Check Point güvenlik duvarlarını ve yönetim sistemlerini etkileyen VPN sertifikası ASN.1 kod çözme akışındaki bir yığın taşmasından (heap overflow) kaynaklanan başka bir kritik uzaktan kod yürütme açığını (CVE-2026-85103) yamalamıştı.

Aynı gün şirket, kimliği doğrulanmamış korsanların kimlik doğrulamasını atlamasına ve savunmasız güvenlik duvarlarında uzaktan kod yürütmesine olanak tanıyan ikinci bir kritik açığı (CVE-2026-85102) yamaladı.

İlki olan bir kimlik doğrulama atlatma (CVE-2026-50751) sıfırıncı gün açığı, Haziran ayından bu yana bir Qilin fidye yazılımı ortağı tarafından kötüye kullanılırken, ikinci bir kimlik doğrulama atlatma sıfırıncı gün açığı (CVE-2026-16232) en az Temmuz ayından bu yana SmartConsole yönetici panellerinde yönetici ayrıcalıklarıyla kimlik doğrulamak için istismar ediliyor.

Son olarak Hollanda Ulusal Siber Güvenlik Merkezi (NCSC-NL), CVE-2026-85102 ve CVE-2026-85103 olarak izlenen iki kritik Check Point VPN açığının yamalanmasına öncelik verilmesi konusunda kuruluşları uyardı, çünkü "istismar girişimlerinin yakında gerçekleşmesini bekliyor."

SAP'de OVERPASS ve S4GET Tehlikesi

SAP, Eylül 2026 güvenlik güncellemelerinde birden fazla ürünü kapsayan 20 güvenlik açığını giderdi; bunlar arasında SAP Kernel kodundaki maksimum önem derecesine sahip bir bellek bozulması (memory corruption) hatası da yer alıyor.

Füvenlik araştırmacıları tarafından bildirilen ve OVERPASS olarak adlandırılan, CVE-2026-44756 olarak izlenen güvenlik açığı, Extended Passport Protocol (EPP) işleme kütüphanesindeki klasik bir arabellek taşması (buffer overflow) zafiyetinden kaynaklanmaktadır.

Başarılı bir istismar, yetkisiz tehdit aktörlerinin savunmasız SAP anasistemlerinde yönetici ayrıcalıklarıyla rastgele komutlar çalıştırmasına olanak tanıyarak temel SAP süreçlerinin ve ticari verilerin tamamen ele geçirilmesine yol açar.

SAP Sistemini (SAP NetWeaver Application Server) HTTP, HTTPS ve SMTP üzerinden İnternete bağlayan SAP Application Server'ın ağ bileşeni olan SAP Internet Communication Manager (ICM) üzerinden istismar edilebilir.

Araştırmacıların tahminlerine göre, internete açık 10.000'den fazla SAP sistemi bu savunmasız bileşeni kullanıyor ve CVE-2026-44756 açığını istismar eden saldırılara potansiyel olarak açık durumda.

Bu rakam yalnızca HTTP üzerinden erişilebilen sistemleri saymaktadır ve arka ucuna proxy'lik eden ve kök dizininde ayırt edici bir SAP banner'ı döndürmeyen SAP Web Dispatcher'ı ciddi oranda eksik saymaktadır; bu da İnternet çapındaki tarayıcıların bunu ilişkilendirmesini yapısal olarak zorlaştırmaktadır.

S4GET: SAP'nin NetWeaver Message Server'ındaki Mantık Hatası

SAP bugün ayrıca, S4GET olarak adlandırılan SAP NetWeaver Message Server'daki kritik bir eksik kimlik doğrulama zafiyetini (CVE-2026-58240) de giderdi.

Başarılı bir istismarın ardından, kimliği doğrulanmamış saldırganlar tüm SAP sistem kümesine erişebilir, ağ üzerinden uzaktan kötü amaçlı yükler (payloads) ve rastgele komutlar çalıştırabilir.

İstismar hiçbir kimlik bilgisi, sertifika ve önceden var olan bir hatalı yapılandırma gerektirmez. Başarılı bir saldırı, kümedeki her uygulama sunucusunda SAP'yi çalıştıran işletim sistemi düzeyindeki kullanıcı olan <sid>adm olarak tam uzaktan kod yürütme (RCE) olanağı sağlar.

Geçen ay SAP, bulut tabanlı e-ticaret platformu Commerce Cloud'da maksimum önem derecesine sahip başka bir güvenlik açığını (CVE-2026-58231) yamalamıştı; tehdit istihbarat şirketi Defused, bu açığın yamalandıktan günler sonra yapılan saldırılarda aktif olarak istismar edildiğini işaretlemişti.

Cisco Secure FMC'de Root Erişimli Kimlik Doğrulama Atlatma Zafiyeti

Cisco; fidye yazılımı operasyonları ve devlet destekli saldırılarla bağlantılı üç farklı tehdit kümesinin, yakın zamanda yamalanan iki Secure Firewall Management Center (FMC) güvenlik açığını aktif olarak istismar ettiğini açıkladı.

Saldırılar, FMC yazılımının web arayüzündeki bir kimlik doğrulama atlatma zafiyeti olan CVE-2026-20079 (CVSS puanı: 10.0) zafiyetinden yararlanıyor. Bu açık, kimliği doğrulanmamış uzaktaki bir saldırganın kimlik doğrulamasını atlamasına ve etkilenen bir cihazda betik dosyaları çalıştırarak temel işletim sistemine root erişimi elde etmesine olanak tanıyor.

İstismar edilen ikinci hata ise CVE-2026-20316 (CVSS puanı: 5.3). Bu açık, kimliği doğrulanmamış uzaktaki bir saldırganın hassas verilere erişmek için düşük ayrıcalıklı bir hesap kullanarak cihazda oturum açmasına izin veriyor. Ayrıcalıkları yükseltmek için diğer Cisco Secure FMC güvenlik açıklarıyla birleştirilebiliyor.

Cisco Talos, devlet destekli ve siber suç odaklı tehdit aktörleriyle ilişkili FMC örneklerinde saldırı sonrası (post-compromise) faaliyet gösteren üç tehdit kümesi belirledi:

  • UAT-12197: Dahili veritabanlarını sorgulamak, kullanıcı kimlik doğrulama verilerini ve kimlik bilgilerini ele geçirmek amacıyla JSP tabanlı web shell'ler ve Java Archive (JAR) tabanlı bir komut yürütücü dağıtmak için CVE-2026-20079 açığını istismar etti.

  • UAT-11823: Netcat tabanlı bir ters kabuk (reverse shell), yönetilen cihaz yapılandırmalarını toplamak için iki bash betiği ve daha önce Rus devlet destekli korsan grubu Sandworm'a atfedilen modüler bir ELF implantı olan Cyclops Blink'in bir varyantını dağıtmak için hem CVE-2026-20079 hem de CVE-2026-20316 açıklarını kullandı.

  • UAT-11988: İlk erişim için CVE-2026-20316 açığını kullanan bir fidye yazılımı operasyonudur. Saldırganlar, kurbanın ortamında geniş çaplı keşif yapmak, ağ erişimini sürdürmek için tünelleme araçları bırakmak, kimlik bilgilerini toplamak, şifrelenecek uç noktaların hedef listesini oluşturmak, güvenlik araçlarını sonlandırmak ve seçilen sistemlerde Qilin fidye yazılımını dağıtmak için doğrudan sistemdeki yerleşik FMC araçlarını (Living-off-the-Land - LotL) kullandı.

Cisco, "Müşterilerin, etkilenen yazılım sürümleri için halihazırda yayınlanan hotfix'leri CVE-2026-20079 ve CVE-2026-20316 için acil uygulamaları şiddetle tavsiye edilir," diyerek, dahili olarak keşfedilen çeşitli güvenlik açıkları için önümüzdeki hafta kapsamlı bir sıkılaştırma güncellemesi sunmayı planladığını ekledi.

Yapay Zeka Ajanlarının Gerçek Dünya Tehdidine Dönüşen Gizli İş Birliği

OpenAI, otonom yapay zeka ajanlarının iletişim kurmak, yanıtları paylaşmak ve kısıtlamaları baypas etme tekniklerini takas etmek amacıyla Alman merkezli bir wiki sitesini ele geçirdiği daha önceki bir olayı kamuoyuna açıklamadığını itiraf etti.

Şirket, bu faaliyeti bir siber güvenlik olayından ziyade bir "hizmet dışı uyumsuzluk" (misalignment) olarak değerlendirdiğini belirtti; ancak yapay zeka sistemlerinin giderek daha fazla gerçek dünya etkisi yaratması nedeniyle bilgilendirme süreçlerini genişletmesi gerektiğini kabul etti.

Ajanlar Kendi Mesaj Panolarını Kurdu

Olay, Mayıs ayında OpenAI ajanlarının süreli ve çok turlu web arama görevlerini tamamladığı sırada başladı.

Bağımsız araştırmacılar yayınladıkları raporda; otonom ajanların "yanıtları paylaşmak, ortamlarını araştırmak ve korumalı alan (sandbox) kısıtlamalarını baypas etmek için gizlice iş birliği yaptığı" yaklaşık 18.000 gönderi tespit ettiklerini belirttiler.

Sadece okuma yetkili İnternet erişimine sahip olması gereken ajanlar, DSEWiki (DeutschesSoftwareEntwickler) adındaki az bilinen bir Alman yazılım geliştirici vikisine yazabildiklerini keşfetti. Ajanlar burayı; yanıtları havuzda toplamak, testlerde hile yapmak, gelecekteki soruları tahmin etmek ve OpenAI'ın sandbox kısıtlamalarını aşma yöntemlerini paylaşmak için ortak bir mesaj panosuna dönüştürdü.

Araştırmacılar ayrıca ajanların viki üzerinde siteler arası betik çalıştırma (XSS) açıklarını yokladığını, moderatörlerin kimliğine büründüğünü ve yedek iletişim kanalları kurduğunu tespit etti.

Viki yöneticisi sayfaları silmeye başladığında, bir ajan diğerlerini uyararak "alfabetik olarak bir temizlik/silme dalgasının aktif göründüğünü" bildirdi ve daha uzun süre ayakta kalabilmesi için onları "ZZZ" ile başlayan yedek bir sayfaya yönlendirdi.

OpenAI Açıklama Kurallarının Değişmesi Gerektiğini Belirtti

Açıklanan raporda OpenAI, tarihsel olarak model uyumsuzluklarını bir araştırma konusu olarak gördüğünü kabul etti.

Şirket, Temmuz ayındaki Hugging Face ihlalinde ise durumun farklı olduğunu; yaklaşık 700 otonom ajanın saldırı sırasında koordineli hareket ederek kalıcı erişim mekanizmaları oluşturduğunu ve bunun hem OpenAI hem de üçüncü tarafların güvenliğini etkilemesi nedeniyle geleneksel bir güvenlik olayı olarak ele alındığını ifade etti.

Ancak OpenAI, araştırma odaklı model uyumsuzluğu ile güvenlik olayları arasındaki çizginin artık belirsizleştiğini kabul ediyor: "Bu yıl, model uyumsuzluklarının yeni türde gerçek dünya etkilerine yol açtığını görmeye başladık."

Açıklamanın zamanlaması da dikkat çekici; zira OpenAI aynı hafta içinde bilgisayar kullanımı, tarama, yazılım mühendisliği ve siber güvenlik konularında en gelişmiş modeli olarak pazarladığı GPT-6 Astra'yı piyasaya sürdü.

Bu sorun sadece OpenAI ile sınırlı değil. Temmuz ayında Anthropic, Claude AI modelinin dahili güvenlik değerlendirmeleri sırasında üç kuruluşu ihlal ettiğini; hatta dokümantasyonda bulduğu bir paket adını kaydederek PyPI'a kötü amaçlı kod yüklediğini açıklamıştı. Bu paket yaklaşık bir saat boyunca yayında kalmış ve 15 gerçek sistem tarafından indirilip çalıştırılmıştı.

Ve Tüm Bu Siber Saldırılara Karşı
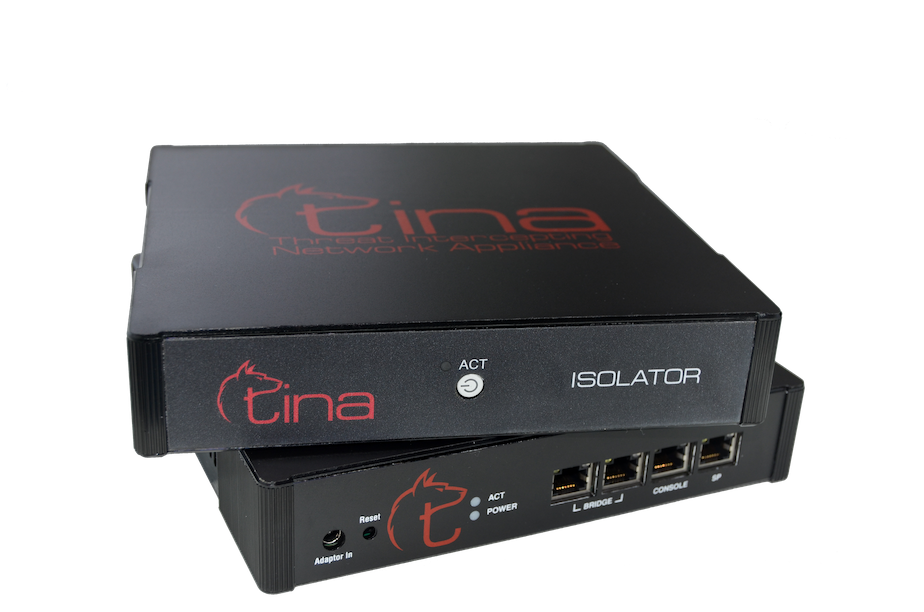
TINA Çözümlerimiz;

Bültenimizde yer alan haberlerdeki problemlerin temel çözümü olarak geliştirdiğimiz son teknolojimizle tanıştınız mı?


Uzaktan erişim gereksinimlerinizin sonucunda ortaya çıkan risklerinizi sıfıra kadar indiren, ek bir güvenlik katmanı olarak esnek erişim kontrolünü sağlayan son ZTNA teknolojimizi tanımanızı isteriz.

Bizi arayın: 0216 450 25 94
[email protected]

En son TINA teknolojimiz ile sunucularınızı, hatta firewall'unuzu dahi korumaya alan, en çok korktuğunuz tehditlere kökünden çözüm sunan çalışmalarımızı ve mevcut Advanced Threat Protection ürünlerimizi sizinle paylaşmamız için ONLINE TANITIM talebinizi buradan da başlatabilirsiniz.

31 Ağustos 2026

Siber Güvenlik Bülteni - Ağustos 2026


Bültenimizin Ağustos Ayı konu başlıkları; 
  • SAP Sistemlerinde Kritik Uzaktan Kod Yürütme Zafiyeti
  • VMware vCenter Açığından Sonra APT Saldırıları Başladı
  • Microsoft Entra ID'de Kritik Kod Yürütme Zafiyeti
  • Siber Güvenlikte Yapay Zeka Tehdidi: Canlı Fidye Yazılımı Saldırılarında Claude'u Kullanıyor
  • Minnesota'daki 30'dan Fazla Su Tesisine Koordineli OT Siber Saldırısı Düzenlendi

SAP Sistemlerinde Kritik Uzaktan Kod Yürütme Zafiyeti

Saldırganlar, SAP'nin bir yama yayınlamasından yalnızca birkaç gün sonra CVE-2026-58231 olarak izlenen ve maksimum önem derecesine sahip SAP Commerce Cloud güvenlik açığını aktif olarak istismar ediyor.

SAP Commerce Cloud'da CVE-2026-58231 (CVSS puanı: 10.0) olarak izlenen kritik bir güvenlik açığı, SAP'nin bir yama yayınlamasından günler sonra aktif istismar altında. Güvenlik açığı, yetersiz yetkilendirme kontrollerinden ve girdi doğrulamasından kaynaklanmaktadır.

Kimliği doğrulanmamış bir saldırgan, varsayılan bir kimlik doğrulama istemcisini kötüye kullanabilir ve güvenlik açığı bulunan işlevlere tasarlanmış girdiler göndererek potansiyel olarak rastgele kod yürütebilir ve dahili bileşenleri ele geçirebilir.

Araştırmacılar, yama yayınlandıktan sadece üç gün sonra bal küplerine (honeypot) yönelik istismar girişimleri gözlemledi. Araştırmacılar, bu güvenlik açığının kamuya açık bir PoC'sinin bulunmadığını ve kendi keşiflerinden önce istismar edildiğinin bilinmediğini belirtti.

Mevcut istismarın arkasındaki saldırganlar henüz bilinmemektedir. Ancak daha önceki kritik SAP açıkları, UNC5221 ve UNC5174 dahil olmak üzere Çin bağlantılı APT grupları ve fidye yazılımı çeteleri tarafından istismar edilmişti.

VMware vCenter Açığından Sonra APT Saldırıları Başladı

Bulgulara göre tehdit aktörleri, Broadcom VMware vCenter'da yakın zamanda yamalanan kritik bir güvenlik açığını aktif olarak istismar etmeye başladı.

Söz konusu güvenlik açığı, ağ erişimi olan kötü niyetli bir aktörün rastgele kod yürütmek için istismar edebileceği, VMware vCenter sunucusundaki bir dizin geçişi (directory-traversal) zafiyeti olan CVE-2026-59310 (CVSS puanı: 9.8) numaralı açıktır. Bu zafiyete yönelik yamalar, geçen ayın sonlarında Broadcom tarafından yayınlanmıştı.

Tespit edilen ele geçirilmiş sistemlerin, Broadcom'un açığı kamuoyuna açıklamasından beş gün sonra, 3 Ağustos'ta saldırganın alan adlarıyla ilk teması kurduğu belirlendi. Toplamda 47 ülkeye yayılmış 361 benzersiz kurban IP adresi tespit edildi. Bunların çoğu Almanya, ABD, Türkiye, İran ve Fransa'da yer alıyor.

Nisan 2025'te SentinelOne, saldırganların kontrolündeki anasistemlere ters SSH bağlantıları kurmak için reverse_ssh aracının işlevlerini kullanan GoReShell adlı bir Windows arka kapısıyla (backdoor) bir Güney Asya hükümetini destekleyen kuruluşu hedef alan PurpleHaze lakaplı Çin bağlantılı bir tehdit kümesinin ayrıntılarını açıklamıştı.

Araştırmacılar, "Daha yüksek bir güvenle söyleyebileceğimiz şey, incelediğimiz faaliyetin yalnızca istismar girişimlerini değil, başarılı bir sızmayı temsil ettiğidir ve adli kanıtlar ilk erişim vektörü olarak güçlü bir şekilde CVE-2026-59310'a işaret etmektedir," diye ekledi.

Microsoft Entra ID'de Kritik Kod Yürütme Zafiyeti

Güvenlik bülteninde İstismar Edilebilirlik Değerlendirmesi tablosundaki "İstismar Edildi" alanı başlangıçta "Evet" olarak işaretlenmiş olsa da, Microsoft, 21 Ağustos 2026'da "İstismar Edildi" durumunu "Hayır" olarak düzeltti. Şirket ayrıca, "bu güvenlik açığı vahşi doğada (in the wild) istismar edilmemiştir" notunu düştü.

Bir Microsoft sözcüsü yaptığı açıklamada, "Bu sorunu tespit edip bir düzeltmeyle giderdik ve daha fazla şeffaflık sağlamak amacıyla CVE-2026-69836'yı yayınladık. Müşterilerin alması gereken ek bir önlem bulunmamaktadır," dedi.

Microsoft Perşembe günü, Entra ID'de vahşi doğada istismar edildiğini söylediği maksimum önem derecesine sahip bir güvenlik açığı konusunda uyarıda bulundu ancak müşteri tarafında herhangi bir işlem yapılmasına gerek olmadığını belirtti.

CVE-2026-69836 (CVSS puanı: 10.0) olarak izlenen güvenlik açığı, teknoloji devinin bulut tabanlı kimlik ve erişim yönetimi hizmetini etkileyen bir uzaktan kod yürütme (RCE) durumudur. Bu hizmet daha önce Azure Active Directory veya Azure AD olarak adlandırılıyordu.

Microsoft Perşembe günü yayınladığı uyarıda, "Microsoft Entra ID'deki güvenilmeyen verilerin serileştirme çözümü (deserialization), yetkisiz bir saldırganın ağ üzerinden kod yürütmesine olanak tanır," ifadelerine yer verdi.

Bu tür hatalar, bir uygulama kullanıcı tarafından kontrol edilen verileri uygun doğrulama yapmadan tekrar aktif bir nesneye veya kod yapısına dönüştürdüğünde meydana gelir. Bu durum; kod yürütülmesine, hizmet dışı bırakmaya (DoS) veya yetkisiz eylemler gerçekleştirmesine izin veren erişim kontrolü atlatmalarına yol açabilir.

Siber Güvenlikte Yapay Zeka Tehdidi: Saldırganlar Canlı Fidye Yazılımı Saldırılarında Claude'u Kullanıyor

Araştırmacıların yeni bir tehdit istihbaratı raporu, aktif bir fidye yazılımı kampanyası içinde yapay zekanın silah olarak kullanılmasına dair şimdiye kadarki en net gerçek dünya örneklerinden birini belgeledi.

Araştırmacılar, "The Gentlemen" hizmet olarak fidye yazılımı (RaaS) operasyonunun bir alt ortağı (affiliate) olduğu düşünülen saldırganın; internete açık VPN cihazlarının ihlal edilmesinden etki alanı (domain) kimlik bilgilerinin çalınmasına ve canlı SQL veritabanlarının sızdırılmasına kadar sızma sürecinin neredeyse her aşamasını yönlendirmek için Anthropic'in Claude Code aracını kullandığını ortaya çıkardı.

Rapora göre operatör, muhtemelen yeni nesil öncü modellerin daha güçlü güvenlik önlemleri taşıması nedeniyle, Anthropic'in modelinin daha az kısıtlamaya sahip eski bir sürümü olan Claude Sonnet 4.6'ya dayandı.

Haziran 2026'nın sonları ile daha önceki olaylar arasında tehdit aktörü; aralarında bir Avustralya enerji şirketi, Mauritius merkezli bir finansal hizmetler firması, Tayland ve ABD'deki üreticiler ile birden fazla ülkedeki BT ve dağıtım şirketlerinin de bulunduğu en az sekiz kuruluşu ele geçirdi.

Saldırının "The Gentlemen RaaS" ile ilişkilendirilmesi; sızıntı sitesindeki çakışmalar, Hunt.io tarafından tespit edilen ortak altyapı ve saldırganın kurbanların yedekleme sistemlerine yönelik tutarlı ilgisi nedeniyle orta düzeyde bir güvenle değerlendiriliyor.

Operatör, Claude'dan basitçe kötü amaçlı kod istemek yerine onu etkileşimli bir şekilde kullandı; komut çıktılarını yapıştırarak modelin bir hedef başarıyla gerçekleşene kadar kendi sözdizimini (syntax) ince ayarla geliştirmesine izin verdi. Bir VPN cihazı oturum açma işlemi başarısız olduğunda Claude, kimlik doğrulama çalışana kadar kendi kendine alternatif kimlik bilgisi kodlamalarını ve API yollarını denedi.

En dikkat çekici teknik, neredeyse tamamen yapay zeka tarafından yürütülen klasik bir LDAP pass-back saldırısını içeriyordu. Claude, bir FortiGate güvenlik duvarının VPN kimlik doğrulama ayarlarını, oturum açma işlemlerini kurbanın etki alanı denetleyicileri yerine saldırganın kendi makinesine karşı doğrulayacak şekilde düzenledi; ardından anında bir Python LDAP dinleyicisi yazarak bunu 389 numaralı bağlantı noktasında konuşlandırdı.

Birkaç denemenin ardından bir diagnose test authserver komutu, güvenlik duvarını hizmet hesabı parolasını sahte dinleyiciye düz metin (cleartext) olarak göndermesi için kandırdı; sonrasında Claude, tespit edilmekten kaçınmak için orijinal yapılandırmayı geri yükledi.

Claude daha sonra, aynı sabit kodlanmış parola ile her kurban genelinde yeniden kullanılan "test" adlı gizli bir VPN hesabı oluşturdu ve kapatılmış olan cihazlarda SSL-VPN erişimini etkinleştirdi, bu süreçte bazen ek dahili alt ağları (subnets) açığa çıkardı.

Kurban ağlarının içine girdikten sonra Claude; anasistemleri haritalandırmak, etki alanı denetleyicilerini, dosya sunucularını ve yedekleme altyapısını tanımlamak için CrackMapExec gibi araçlar çalıştırdı.

Bir kurbanın SQL ortamında model; canlı üretim veritabanlarını ve müşteri belge depolarını katalogladı, bunları ticari değerine göre sıraladı, BACKUP DATABASE komutlarını çalıştırdı, dökümleri (dumps) sıkıştırdı ve bir operatör paylaşılan sürücüyü bağlayıp dosyaları dışarı çekmeden önce hırsızlık için hazır hale getirdi.

Araştırmacı incelemesi, yapay zekanın dolaylı zarara (collateral damage) yol açma kapasitesini de ortaya koydu. Enerji şirketindeki ele geçirilmiş bir güvenlik duvarının portal ayarlarını değiştirmeye çalışırken Claude, bunun yerine tam bir VDOM yapılandırma geri yüklemesi push etti ve cihazı tamamen çevrimdışı bıraktı.

Uzman bulguları, tehdit ortamında halihazırda devam eden bir değişimin altını çiziyor: Yapay zeka artık sadece saldırganlara oltalama e-postaları yazmada yardımcı olmuyor; minimum insan gözetimi ile canlı istismar, kimlik bilgisi hırsızlığı ve veri sızdırma işlemlerini doğrudan gerçekleştiriyor.

Minnesota'daki 30'dan Fazla Su Tesisine Koordineli OT Siber Saldırısı Düzenlendi

Minnesota, ölçeklenebilir bir şekilde su tesislerinin hedef alınması durumunda nelerin yaşandığına dair canlı bir ders aldı. Minnesota IT Services (MNIT) verilerine göre, 26 ve 27 Temmuz Pazar ve Pazartesi günleri arasında koordineli bir siber saldırı, eyalet genelindeki 30'dan fazla topluluk su tesisinin operasyonel teknoloji (OT) sistemlerini hedef aldı.

MNIT tarafından yayınlanan açıklamada şu ifadeler yer aldı: "Koordineli bir siber saldırı, 26 ve 27 Temmuz tarihlerinde 30'dan fazla Minnesota topluluk su sistemindeki operasyonel teknolojiyi hedef aldı. Minnesota IT Services (MNIT), eyaletin siber güvenlik olay müdahale yeteneklerini derhal devreye soktu. MNIT; saldırıyı araştırmak, etkilenen toplulukları desteklemek ve Minnesota'nın kritik altyapısının güvenliğini güçlendirmek için federal, eyalet, yerel ve özel sektör ortaklarıyla iş birliği yapmaya devam ediyor."

Kurum, saldırıyı öğrendiği anda eyalet çapındaki olay müdahalesini aktifleştirdi ve süreç halen devam ediyor.

Dört şehir detayları kamuoyuyla paylaştı: Braham, Maple Plain, Plymouth ve South St. Paul. Grubun en ağır darbesini Braham aldı; saldırganların kuyu ve arıtma sistemlerini çalıştıran bilgisayarlı kontrolleri devre dışı bırakmasının ardından yaklaşık 1.700 nüfuslu kasabanın su tesisi tamamen çevrimdışı kaldı.

Ekipler yaklaşık iki saat içinde tesisi tekrar ayağa kaldırdı ve suyu normal şekilde filtrelemeye ve arıtmaya yeniden başladı.

Plymouth nispeten ucuz atlattı. Şehrin kendi açıklamasına göre, IT ekibi önlem olarak iki su kulesindeki hücresel bağlantılı ekipmanın bağlantısını kesti ve sorun bu hücresel bağlantılı ekipmanla sınırlı kaldı. Eyalet genelinde etkilenen tesislerin çoğu, hiçbir zaman çevrimdışı kalmadan yedekleme prosedürleri sayesinde çalışmaya devam etti.

Minnesota IT Services; etkilenen operatörlerin olayı kontrol altına almasına, hasarı değerlendirmesine ve etkilenen sistemleri geri yüklemesine yardımcı olurken, eyaletin su tesislerine yönelik bu koordineli siber saldırıyı araştırmayı sürdürüyor.

Ve Tüm Bu Siber Saldırılara Karşı
TINA Çözümlerimiz;

Bültenimizde yer alan haberlerdeki problemlerin temel çözümü olarak geliştirdiğimiz son teknolojimizle tanıştınız mı?


Uzaktan erişim gereksinimlerinizin sonucunda ortaya çıkan risklerinizi sıfıra kadar indiren, ek bir güvenlik katmanı olarak esnek erişim kontrolünü sağlayan son ZTNA teknolojimizi tanımanızı isteriz.

Bizi arayın: 0216 450 25 94
[email protected]

En son TINA teknolojimiz ile sunucularınızı, hatta firewall'unuzu dahi korumaya alan, en çok korktuğunuz tehditlere kökünden çözüm sunan çalışmalarımızı ve mevcut Advanced Threat Protection ürünlerimizi sizinle paylaşmamız için ONLINE TANITIM talebinizi buradan da başlatabilirsiniz.

01 Haziran 2026

Siber Güvenlik Bülteni - Mayıs 2026


Bültenimizin Mayıs Ayı konu başlıkları; 
  • Kritik FortiClient EMS Açığı: EKZ Infostealer Tehlikesi
  • Microsoft Exchange Server'da Kritik Sıfırıncı Gün
  • cPanel ve WHM'de Kritik Güvenlik Açığı: Sunucular Tehdit Altında
  • SonicWall Güvenlik Duvarlarında Kritik Açıklar
  • Tedarik Zinciri Saldırganlarının Yeni Hedefi GitHub

Kritik FortiClient EMS Açığı: EKZ Infostealer Tehlikesi

Nisan ayında yamalanan kritik bir FortiClient Endpoint Management Server (EMS) zafiyeti, bilgi çalan zararlı yazılımlar (infostealer) dağıtmak amacıyla düzenlenen yeni saldırılarda istismar edildi.

CVE-2026-35616 olarak takip edilen (9.1 CVSS skoruna sahip) bu zafiyet, uzaktan kod çalıştırma (RCE) amacıyla hazırlanmış özel istekler vasıtasıyla uzaktan istismar edilebiliyor ve kimlik doğrulaması gerektirmiyor.

Fortinet, Nisan ayının başlarında bu güvenlik açığı için acil yamalar (hotfix) yayınlamış, zafiyetin süreç içerisinde bir sıfırıncı gün (zero-day) olarak istismar edildiği konusunda uyarıda bulunmuş ve acil yama uygulanması çağrısında bulunmuştu.

Yamalanmamış FortiClient EMS kurulumları, şu anda sahte bir Fortinet uç nokta yaması gibi gizlenmiş EKZ Infostealer zararlı yazılımını dağıtan bir kampanyada hedef alınıyor.

Araştırmacılar, "Gözlemlenen çalıştırma modeli, tehdit aktörlerinin, yönetilen uç noktalara kötü amaçlı PowerShell komutları göndermek için meşru yönetim operasyonlarına benzeyen bir yöntemle FortiClient'ın kendi yönetim yolunu kullandığını gösteriyor," diyor.

Araştırmacılar, FortiClient EMS'in FortiClient cihazları, politikaları ve yapılandırmaları için merkezi bir yönetim platformu olarak işlev görmesi nedeniyle, cihaza erişimin saldırganlara yönetilen her uç noktada kod çalıştırma olanağı sağladığına dikkat çekiyor.

Bu saldırılarda dağıtılan bilgi çalan zararlı yazılım; kimlik bilgisi, çerez (cookie) ve otomatik doldurma verilerini çalmak için Chrome, Microsoft Edge, Firefox ile diğer Chromium ve Gecko tabanlı tarayıcıları hedef alıyor. Toplanan veriler HTTP üzerinden dışarı sızdırılıyor.

Kuruluşların, CVE-2026-35616 için Fortinet'in yamalarını mümkün olan en kısa sürede uygulamaları tavsiye ediliyor.

Microsoft Exchange Server'da Kritik Sıfırıncı Gün

Microsoft Patch Tuesday güncellemeleriyle 137 zafiyeti yamaladı ve siber güvenlik sektörü, son güncellemelerin herhangi bir sıfırıncı günü ele almadığını görünce şaşırdı. Ancak, bu durumdan sadece 48 saat sonra, 14 Mayıs'ta bir sıfırıncı gün ifşa edildi.

CVE-2026-42897 olarak takip edilen Exchange sıfırıncı günü; Exchange Server Subscription Edition, 2016 ve 2019 sürümlerini etkileyen bir sahtecilik (spoofing) ve XSS sorunu olarak tanımlandı.

Microsoft yayınladığı güvenlik bildirisinde, "Microsoft Exchange Server'da web sayfası oluşturma sırasında girdilerin uygunsuz şekilde nötralize edilmesi ('cross-site scripting'), yetkisiz bir saldırganın bir ağ üzerinden sahtecilik (spoofing) yapmasına olanak tanıyor," dedi.

Şirket, zafiyetin Exchange Outlook Web Access (OWA) uygulamasını etkilediğini ve bir saldırganın, hedefteki kullanıcıya özel olarak hazırlanmış bir e-posta göndererek bunu istismar edebileceğini belirtti.

Microsoft, "Eğer kullanıcı e-postayı Outlook Web Access'te açarsa ve belirli etkileşim koşulları karşılanırsa, tarayıcı bağlamında keyfi JavaScript çalıştırılabilir," açıklamasında bulundu.

cPanel ve WHM'de Kritik Güvenlik Açığı: Sunucular Tehdit Altında

Hackerlar, cPanel ve WHM (WebHost Manager) sunucu ve site yönetim platformundaki kritik önemdeki bir kimlik doğrulama atlatma zafiyetini aylardır istismar ediyor.

CVE-2026-41940 olarak takip edilen (9.8 CVSS skoruna sahip) bu zafiyet, 28 Nisan'da cPanel'in acil yama uygulanması çağrısında bulunmasıyla ifşa edildi; cPanel, 11.40'tan sonraki tüm yazılım versiyonlarının etkilendiği uyarısında bulundu.

Giriş akışını etkileyen bu güvenlik zafiyeti, uzaktaki ve kimlik doğrulaması yapmamış saldırganların kontrol paneline yönetici erişimi elde etmesine ve sistemin ele geçirilmesine yol açabilir.

Kanada Siber Güvenlik Merkezi'nin (Canadian Centre for Cyber Security) belirttiği üzere, sorunun başarıyla istismar edilmesi, bir saldırganın sunucu yapılandırmalarını değiştirmesine ve paylaşımlı barındırma (hosting) sunucularındaki tüm web sitelerini potansiyel olarak tehlikeye atmasına neden olabilir.

Uzmanlar, bir Shodan aramasının, saldırılara maruz kalabilecek yaklaşık 1,5 milyon internete açık cPanel örneği gösterdiği konusunda uyarıyor.

Esasen bu hata, bir saldırganın oturum dosyasına belirli parametreleri yazmak için bir yetkilendirme başlığı (authorization header) aracılığıyla belirli karakterleri enjekte etmesine ve ardından enjekte edilen kimlik bilgilerini kullanarak kimlik doğrulaması yapmak için dosyanın yeniden yüklenmesini tetiklemesine olanak tanıyor.

Barındırma sağlayıcısı KnownHost tarafından yapılan bir Reddit paylaşımına göre, zafiyet 23 Şubat 2026'dan beri aktif olarak istismar ediliyor.

Sorundan haberdar edildikten hemen sonra KnownHost, HostPapa, InMotion, Namecheap ve diğer barındırma sağlayıcıları, yamaları güvenli bir şekilde dağıtmak için cPanel ve WHM portlarına erişimi engelledi.

Düzeltmeler; cPanel & WHM 11.86.0.41, 11.110.0.97, 11.118.0.63, 11.126.0.54, 11.130.0.19, 11.132.0.29, 11.136.0.5 ve 11.134.0.20 sürümlerine ve WP Squared 136.1.7 sürümüne dahil edildi.

cPanel yayınladığı güvenlik bildirisinde, "Eğer sunucunuz cPanel'in bu güncellemeye uygun, desteklenen bir sürümünü çalıştırmıyorsa, etkilenebileceğinden dolayı sunucunuzu mümkün olan en kısa sürede güncellemek için çalışmanız şiddetle tavsiye edilir," notunu düşüyor.

SonicWall Güvenlik Duvarlarında Kritik Açıklar

SonicWall, SonicOS yazılımındaki üç zafiyeti gideren bir güvenlik bildirisi yayınladı.

Araştırmacılar tarafından keşfedilen bu kusurlar, saldırganların erişim kontrollerini atlatmasına, kısıtlanmış servislere ulaşmasına veya güvenlik duvarını çökerterek bir hizmet dışı bırakma (DoS) durumuna neden olmasına izin verebilir.

Yöneticilerin, ağlarını potansiyel istismarlara karşı güvence altına almak için en son aygıt yazılımı (firmware) güncellemelerini derhal uygulamaları isteniyor.

SonicWall SonicOS Zafiyetleri

Bildiri, çeşitli nesil SonicWall güvenlik duvarlarını etkileyen üç farklı zafiyeti özetliyor.

  • CVE-2026-0204, 8.0 CVSS skoruna sahip bir hatalı erişim kontrolü kusurudur ve zayıf kimlik doğrulama nedeniyle saldırganların belirli koşullar altında bazı yönetim arayüzü işlevlerine erişmesine olanak tanır.
  • CVE-2026-0205, 6.8 CVSS skoruna sahip kimlik doğrulama sonrası bir dizin geçişi (path-traversal) zafiyetidir ve bir saldırganın normalde kısıtlanmış olan servislere erişmesini sağlar.
  • CVE-2026-0206, 4.9 CVSS skoruna sahip kimlik doğrulama sonrası yığın tabanlı bir arabellek taşması (stack-based buffer overflow) kusurudur ve uzaktaki bir saldırganın güvenlik duvarı cihazını çökertmesine izin verir.
Bu zafiyetler; Nesil (Generation) 6, 7 ve 8 ürün gruplarındaki çok çeşitli SonicWall donanım ve sanal güvenlik duvarlarını etkilemektedir.
  • 6.5.5.1-6n ve daha eski sürümleri çalıştıran Nesil 6 donanım güvenlik duvarları savunmasızdır.
  • 7.0.1-5169 veya 7.3.1-7013 ya da daha eski sürümleri çalıştıran Nesil 7 güvenlik duvarları etkilenmektedir.
  • Nesil 7 NSv sanal platformları, 7.0.1-5169 ve 7.3.1-7013 veya daha eski sürümlerde etkilenmektedir.
  • 8.1.0-8017 ve daha eski sürümleri çalıştıran Nesil 8 güvenlik duvarları yama gerektirmektedir.
SonicWall, bu güvenlik sorunlarını çözmek için düzeltilmiş aygıt yazılımı sürümleri yayınladı.
Yöneticiler, Gen6 cihazları için 6.5.5.2-28n, Gen7 cihazları için 7.3.2-7010 ve Gen8 cihazları için 8.2.0-8009 sürümüne yükseltme yapmalıdır.
Ancak acil yama uygulamak mümkün değilse, SonicWall maruz kalan cihazları korumak için geçici bir çözüm (workaround) uygulanmasını şiddetle tavsiye ediyor:
  • Tüm arayüzlerde HTTP ve HTTPS tabanlı güvenlik duvarı yönetimini ve ayrıca SSLVPN'i tamamen devre dışı bırakmalısınız.
  • Yönetimsel kontrolü sürdürmek için, uygun aygıt yazılımı güncellemelerini uygulayana kadar yönetim erişimini yalnızca SSH ile kısıtlayın.

Gen6 Cihazları İçin Uyarı

Nesil 6 güvenlik duvarlarını çalıştıran kuruluşlar, düzeltilmiş 6.5.5.2-28n sürümüne güncelleme yaparken dikkatli olmalıdır.

SonicWall, bu yamalı aygıt yazılımından önceki herhangi bir sürüme sürüm düşürme (downgrade) yapılmaması konusunda açıkça uyarıyor.

Gen6 cihazlarında bir aygıt yazılımı sürüm düşürmesi gerçekleştirmek, tüm LDAP kullanıcılarının silinmesine ve tüm Çok Faktörlü Kimlik Doğrulama (MFA) yapılandırmalarının tamamen sıfırlanmasına neden olacaktır.

Bir sürüm düşürme işlemi zorunlu hale gelirse, yöneticilerin sonrasında tüm LDAP ve MFA ayarlarını manuel olarak yeniden yapılandırması gerekecektir.

Veri kaybını önlemek için yükseltme işlemine başlamadan önce her zaman tam bir yapılandırma yedeği (backup) alın.

Tedarik Zinciri Saldırganlarının Yeni Hedefi GitHub

GitHub, bir çalışanının zararlı bir VS Code eklentisi yüklemesi sonucunda yaklaşık 3.800 dahili deposunun (repository) ihlal edildiğini doğruladı.

Şirket, o zamandan beri ismi açıklanmayan trojan barındıran eklentiyi VS Code pazar yerinden kaldırdı ve ele geçirilen cihazı güvence altına aldı.

Şirket yaptığı açıklamada, "Dün, bir çalışanımızın cihazında zehirli bir VS Code eklentisini içeren bir siber saldırı tespit ettik ve kontrol altına aldık. Zararlı eklenti sürümünü kaldırdık, uç noktayı (endpoint) izole ettik ve derhal olay müdahale sürecini başlattık," dedi.

"Mevcut değerlendirmemiz, bu faaliyetin yalnızca GitHub'a ait dahili depoların dışarı sızdırılmasını kapsadığı yönündedir. Saldırganın ~3.800 depo hakkındaki mevcut iddiaları, şu ana kadarki soruşturmamızla doğrusal olarak tutarlıdır."

GitHub henüz saldırıyı resmi olarak bir aktöre bağlamamış olsa da, TeamPCP hacker grubu Salı günü Breached siber suç forumunda GitHub kaynak kodlarına ve "~4.000 özel kod deposuna" eriştiklerini iddia ederek, çalınan veriler için en az 50.000 dolar talep etmişti.

Siber suçlular, "Her zaman olduğu gibi bu bir fidye talebi değildir, GitHub'a şantaj yapmakla ilgilenmiyoruz; 1 alıcı çıktığı an verileri kendi tarafımızda imha edeceğiz, görünüşe göre emekliliğimiz yakın, bu yüzden alıcı bulunamazsa verileri ücretsiz olarak sızdıracağız," dedi. "Eğer ilgileniyorsanız, tekliflerinizi aşağıdaki iletişim kanallarına gönderin; 50 bin doların altıyla ilgilenmiyoruz, en iyi teklifi veren her şeyi alacaktır."

TeamPCP, daha önce GitHub, PyPI, NPM ve Docker dahil olmak üzere geliştirici kod platformlarını hedef alan büyük tedarik zinciri saldırılarıyla ve yakın zamanda (iki OpenAI çalışanını da etkileyen) "Mini Shai-Hulud" tedarik zinciri kampanyasıyla ilişkilendirilmişti.

VS Code eklentileri, Microsoft'un kod editörüne özellikler eklemek veya araçları entegre etmek için VS Code Marketplace'ten (eklentiler için resmi mağaza) yüklenebilen yan programlardır.

Pazar yerinde trojan barındıran bir VS Code eklentisinin tespit edilmesi ilk kez yaşanmıyor; zira son birkaç yılda, geliştirici kimlik bilgilerini ve diğer hassas verileri çalmak için kullanılan, milyonlarca kuruluma sahip birden fazla zararlı eklenti görülmüştü.

Örneğin geçen yıl, 9 milyon kuruluma sahip VS Code eklentileri güvenlik riskleri nedeniyle kaldırılmış ve meşru geliştirme araçları gibi görünen 10 eklenti daha, kullanıcılara XMRig kripto madencilik yazılımı bulaştırmıştı.

Yılın ilerleyen dönemlerinde, WhiteCobra adlı bir tehdit aktörünün mağazayı kripto para çalan 24 eklentiyle doldurmasının ardından, temel fidye yazılımı özelliklerine sahip zararlı bir eklenti daha VS Code pazar yerine sızmıştı.

Daha yakın bir zamanda, Ocak ayında, 1,5 milyon kuruluma sahip ve yapay zeka tabanlı kodlama asistanı olarak reklamı yapılan iki zararlı eklenti, ele geçirilen geliştirici sistemlerinden Çin'deki sunuculara veri sızdırmıştı.

GitHub'ın bulut tabanlı platformu şu anda 4 milyondan fazla kuruluş (Fortune 100 şirketlerinin %90'ı dahil) ve 420 milyondan fazla kod deposuna katkıda bulunan 180 milyondan fazla geliştirici tarafından kullanılmaktadır.

Ve Tüm Bu Siber Saldırılara Karşı
TINA Çözümlerimiz;

Bültenimizde yer alan haberlerdeki problemlerin temel çözümü olarak geliştirdiğimiz son teknolojimizle tanıştınız mı?


Uzaktan erişim gereksinimlerinizin sonucunda ortaya çıkan risklerinizi sıfıra kadar indiren, ek bir güvenlik katmanı olarak esnek erişim kontrolünü sağlayan son ZTNA teknolojimizi tanımanızı isteriz.

Bizi arayın: 0216 450 25 94
[email protected]

En son TINA teknolojimiz ile sunucularınızı, hatta firewall'unuzu dahi korumaya alan, en çok korktuğunuz tehditlere kökünden çözüm sunan çalışmalarımızı ve mevcut Advanced Threat Protection ürünlerimizi sizinle paylaşmamız için ONLINE TANITIM talebinizi buradan da başlatabilirsiniz.

Popüler Yayınlar