sap zafiyeti etiketine sahip kayıtlar gösteriliyor. Tüm kayıtları göster

31 Ağustos 2026

Siber Güvenlik Bülteni - Ağustos 2026


Bültenimizin Ağustos Ayı konu başlıkları; 
  • SAP Sistemlerinde Kritik Uzaktan Kod Yürütme Zafiyeti
  • VMware vCenter Açığından Sonra APT Saldırıları Başladı
  • Microsoft Entra ID'de Kritik Kod Yürütme Zafiyeti
  • Siber Güvenlikte Yapay Zeka Tehdidi: Canlı Fidye Yazılımı Saldırılarında Claude'u Kullanıyor
  • Minnesota'daki 30'dan Fazla Su Tesisine Koordineli OT Siber Saldırısı Düzenlendi

SAP Sistemlerinde Kritik Uzaktan Kod Yürütme Zafiyeti

Saldırganlar, SAP'nin bir yama yayınlamasından yalnızca birkaç gün sonra CVE-2026-58231 olarak izlenen ve maksimum önem derecesine sahip SAP Commerce Cloud güvenlik açığını aktif olarak istismar ediyor.

SAP Commerce Cloud'da CVE-2026-58231 (CVSS puanı: 10.0) olarak izlenen kritik bir güvenlik açığı, SAP'nin bir yama yayınlamasından günler sonra aktif istismar altında. Güvenlik açığı, yetersiz yetkilendirme kontrollerinden ve girdi doğrulamasından kaynaklanmaktadır.

Kimliği doğrulanmamış bir saldırgan, varsayılan bir kimlik doğrulama istemcisini kötüye kullanabilir ve güvenlik açığı bulunan işlevlere tasarlanmış girdiler göndererek potansiyel olarak rastgele kod yürütebilir ve dahili bileşenleri ele geçirebilir.

Araştırmacılar, yama yayınlandıktan sadece üç gün sonra bal küplerine (honeypot) yönelik istismar girişimleri gözlemledi. Araştırmacılar, bu güvenlik açığının kamuya açık bir PoC'sinin bulunmadığını ve kendi keşiflerinden önce istismar edildiğinin bilinmediğini belirtti.

Mevcut istismarın arkasındaki saldırganlar henüz bilinmemektedir. Ancak daha önceki kritik SAP açıkları, UNC5221 ve UNC5174 dahil olmak üzere Çin bağlantılı APT grupları ve fidye yazılımı çeteleri tarafından istismar edilmişti.

VMware vCenter Açığından Sonra APT Saldırıları Başladı

Bulgulara göre tehdit aktörleri, Broadcom VMware vCenter'da yakın zamanda yamalanan kritik bir güvenlik açığını aktif olarak istismar etmeye başladı.

Söz konusu güvenlik açığı, ağ erişimi olan kötü niyetli bir aktörün rastgele kod yürütmek için istismar edebileceği, VMware vCenter sunucusundaki bir dizin geçişi (directory-traversal) zafiyeti olan CVE-2026-59310 (CVSS puanı: 9.8) numaralı açıktır. Bu zafiyete yönelik yamalar, geçen ayın sonlarında Broadcom tarafından yayınlanmıştı.

Tespit edilen ele geçirilmiş sistemlerin, Broadcom'un açığı kamuoyuna açıklamasından beş gün sonra, 3 Ağustos'ta saldırganın alan adlarıyla ilk teması kurduğu belirlendi. Toplamda 47 ülkeye yayılmış 361 benzersiz kurban IP adresi tespit edildi. Bunların çoğu Almanya, ABD, Türkiye, İran ve Fransa'da yer alıyor.

Nisan 2025'te SentinelOne, saldırganların kontrolündeki anasistemlere ters SSH bağlantıları kurmak için reverse_ssh aracının işlevlerini kullanan GoReShell adlı bir Windows arka kapısıyla (backdoor) bir Güney Asya hükümetini destekleyen kuruluşu hedef alan PurpleHaze lakaplı Çin bağlantılı bir tehdit kümesinin ayrıntılarını açıklamıştı.

Araştırmacılar, "Daha yüksek bir güvenle söyleyebileceğimiz şey, incelediğimiz faaliyetin yalnızca istismar girişimlerini değil, başarılı bir sızmayı temsil ettiğidir ve adli kanıtlar ilk erişim vektörü olarak güçlü bir şekilde CVE-2026-59310'a işaret etmektedir," diye ekledi.

Microsoft Entra ID'de Kritik Kod Yürütme Zafiyeti

Güvenlik bülteninde İstismar Edilebilirlik Değerlendirmesi tablosundaki "İstismar Edildi" alanı başlangıçta "Evet" olarak işaretlenmiş olsa da, Microsoft, 21 Ağustos 2026'da "İstismar Edildi" durumunu "Hayır" olarak düzeltti. Şirket ayrıca, "bu güvenlik açığı vahşi doğada (in the wild) istismar edilmemiştir" notunu düştü.

Bir Microsoft sözcüsü yaptığı açıklamada, "Bu sorunu tespit edip bir düzeltmeyle giderdik ve daha fazla şeffaflık sağlamak amacıyla CVE-2026-69836'yı yayınladık. Müşterilerin alması gereken ek bir önlem bulunmamaktadır," dedi.

Microsoft Perşembe günü, Entra ID'de vahşi doğada istismar edildiğini söylediği maksimum önem derecesine sahip bir güvenlik açığı konusunda uyarıda bulundu ancak müşteri tarafında herhangi bir işlem yapılmasına gerek olmadığını belirtti.

CVE-2026-69836 (CVSS puanı: 10.0) olarak izlenen güvenlik açığı, teknoloji devinin bulut tabanlı kimlik ve erişim yönetimi hizmetini etkileyen bir uzaktan kod yürütme (RCE) durumudur. Bu hizmet daha önce Azure Active Directory veya Azure AD olarak adlandırılıyordu.

Microsoft Perşembe günü yayınladığı uyarıda, "Microsoft Entra ID'deki güvenilmeyen verilerin serileştirme çözümü (deserialization), yetkisiz bir saldırganın ağ üzerinden kod yürütmesine olanak tanır," ifadelerine yer verdi.

Bu tür hatalar, bir uygulama kullanıcı tarafından kontrol edilen verileri uygun doğrulama yapmadan tekrar aktif bir nesneye veya kod yapısına dönüştürdüğünde meydana gelir. Bu durum; kod yürütülmesine, hizmet dışı bırakmaya (DoS) veya yetkisiz eylemler gerçekleştirmesine izin veren erişim kontrolü atlatmalarına yol açabilir.

Siber Güvenlikte Yapay Zeka Tehdidi: Saldırganlar Canlı Fidye Yazılımı Saldırılarında Claude'u Kullanıyor

Araştırmacıların yeni bir tehdit istihbaratı raporu, aktif bir fidye yazılımı kampanyası içinde yapay zekanın silah olarak kullanılmasına dair şimdiye kadarki en net gerçek dünya örneklerinden birini belgeledi.

Araştırmacılar, "The Gentlemen" hizmet olarak fidye yazılımı (RaaS) operasyonunun bir alt ortağı (affiliate) olduğu düşünülen saldırganın; internete açık VPN cihazlarının ihlal edilmesinden etki alanı (domain) kimlik bilgilerinin çalınmasına ve canlı SQL veritabanlarının sızdırılmasına kadar sızma sürecinin neredeyse her aşamasını yönlendirmek için Anthropic'in Claude Code aracını kullandığını ortaya çıkardı.

Rapora göre operatör, muhtemelen yeni nesil öncü modellerin daha güçlü güvenlik önlemleri taşıması nedeniyle, Anthropic'in modelinin daha az kısıtlamaya sahip eski bir sürümü olan Claude Sonnet 4.6'ya dayandı.

Haziran 2026'nın sonları ile daha önceki olaylar arasında tehdit aktörü; aralarında bir Avustralya enerji şirketi, Mauritius merkezli bir finansal hizmetler firması, Tayland ve ABD'deki üreticiler ile birden fazla ülkedeki BT ve dağıtım şirketlerinin de bulunduğu en az sekiz kuruluşu ele geçirdi.

Saldırının "The Gentlemen RaaS" ile ilişkilendirilmesi; sızıntı sitesindeki çakışmalar, Hunt.io tarafından tespit edilen ortak altyapı ve saldırganın kurbanların yedekleme sistemlerine yönelik tutarlı ilgisi nedeniyle orta düzeyde bir güvenle değerlendiriliyor.

Operatör, Claude'dan basitçe kötü amaçlı kod istemek yerine onu etkileşimli bir şekilde kullandı; komut çıktılarını yapıştırarak modelin bir hedef başarıyla gerçekleşene kadar kendi sözdizimini (syntax) ince ayarla geliştirmesine izin verdi. Bir VPN cihazı oturum açma işlemi başarısız olduğunda Claude, kimlik doğrulama çalışana kadar kendi kendine alternatif kimlik bilgisi kodlamalarını ve API yollarını denedi.

En dikkat çekici teknik, neredeyse tamamen yapay zeka tarafından yürütülen klasik bir LDAP pass-back saldırısını içeriyordu. Claude, bir FortiGate güvenlik duvarının VPN kimlik doğrulama ayarlarını, oturum açma işlemlerini kurbanın etki alanı denetleyicileri yerine saldırganın kendi makinesine karşı doğrulayacak şekilde düzenledi; ardından anında bir Python LDAP dinleyicisi yazarak bunu 389 numaralı bağlantı noktasında konuşlandırdı.

Birkaç denemenin ardından bir diagnose test authserver komutu, güvenlik duvarını hizmet hesabı parolasını sahte dinleyiciye düz metin (cleartext) olarak göndermesi için kandırdı; sonrasında Claude, tespit edilmekten kaçınmak için orijinal yapılandırmayı geri yükledi.

Claude daha sonra, aynı sabit kodlanmış parola ile her kurban genelinde yeniden kullanılan "test" adlı gizli bir VPN hesabı oluşturdu ve kapatılmış olan cihazlarda SSL-VPN erişimini etkinleştirdi, bu süreçte bazen ek dahili alt ağları (subnets) açığa çıkardı.

Kurban ağlarının içine girdikten sonra Claude; anasistemleri haritalandırmak, etki alanı denetleyicilerini, dosya sunucularını ve yedekleme altyapısını tanımlamak için CrackMapExec gibi araçlar çalıştırdı.

Bir kurbanın SQL ortamında model; canlı üretim veritabanlarını ve müşteri belge depolarını katalogladı, bunları ticari değerine göre sıraladı, BACKUP DATABASE komutlarını çalıştırdı, dökümleri (dumps) sıkıştırdı ve bir operatör paylaşılan sürücüyü bağlayıp dosyaları dışarı çekmeden önce hırsızlık için hazır hale getirdi.

Araştırmacı incelemesi, yapay zekanın dolaylı zarara (collateral damage) yol açma kapasitesini de ortaya koydu. Enerji şirketindeki ele geçirilmiş bir güvenlik duvarının portal ayarlarını değiştirmeye çalışırken Claude, bunun yerine tam bir VDOM yapılandırma geri yüklemesi push etti ve cihazı tamamen çevrimdışı bıraktı.

Uzman bulguları, tehdit ortamında halihazırda devam eden bir değişimin altını çiziyor: Yapay zeka artık sadece saldırganlara oltalama e-postaları yazmada yardımcı olmuyor; minimum insan gözetimi ile canlı istismar, kimlik bilgisi hırsızlığı ve veri sızdırma işlemlerini doğrudan gerçekleştiriyor.

Minnesota'daki 30'dan Fazla Su Tesisine Koordineli OT Siber Saldırısı Düzenlendi

Minnesota, ölçeklenebilir bir şekilde su tesislerinin hedef alınması durumunda nelerin yaşandığına dair canlı bir ders aldı. Minnesota IT Services (MNIT) verilerine göre, 26 ve 27 Temmuz Pazar ve Pazartesi günleri arasında koordineli bir siber saldırı, eyalet genelindeki 30'dan fazla topluluk su tesisinin operasyonel teknoloji (OT) sistemlerini hedef aldı.

MNIT tarafından yayınlanan açıklamada şu ifadeler yer aldı: "Koordineli bir siber saldırı, 26 ve 27 Temmuz tarihlerinde 30'dan fazla Minnesota topluluk su sistemindeki operasyonel teknolojiyi hedef aldı. Minnesota IT Services (MNIT), eyaletin siber güvenlik olay müdahale yeteneklerini derhal devreye soktu. MNIT; saldırıyı araştırmak, etkilenen toplulukları desteklemek ve Minnesota'nın kritik altyapısının güvenliğini güçlendirmek için federal, eyalet, yerel ve özel sektör ortaklarıyla iş birliği yapmaya devam ediyor."

Kurum, saldırıyı öğrendiği anda eyalet çapındaki olay müdahalesini aktifleştirdi ve süreç halen devam ediyor.

Dört şehir detayları kamuoyuyla paylaştı: Braham, Maple Plain, Plymouth ve South St. Paul. Grubun en ağır darbesini Braham aldı; saldırganların kuyu ve arıtma sistemlerini çalıştıran bilgisayarlı kontrolleri devre dışı bırakmasının ardından yaklaşık 1.700 nüfuslu kasabanın su tesisi tamamen çevrimdışı kaldı.

Ekipler yaklaşık iki saat içinde tesisi tekrar ayağa kaldırdı ve suyu normal şekilde filtrelemeye ve arıtmaya yeniden başladı.

Plymouth nispeten ucuz atlattı. Şehrin kendi açıklamasına göre, IT ekibi önlem olarak iki su kulesindeki hücresel bağlantılı ekipmanın bağlantısını kesti ve sorun bu hücresel bağlantılı ekipmanla sınırlı kaldı. Eyalet genelinde etkilenen tesislerin çoğu, hiçbir zaman çevrimdışı kalmadan yedekleme prosedürleri sayesinde çalışmaya devam etti.

Minnesota IT Services; etkilenen operatörlerin olayı kontrol altına almasına, hasarı değerlendirmesine ve etkilenen sistemleri geri yüklemesine yardımcı olurken, eyaletin su tesislerine yönelik bu koordineli siber saldırıyı araştırmayı sürdürüyor.

Ve Tüm Bu Siber Saldırılara Karşı
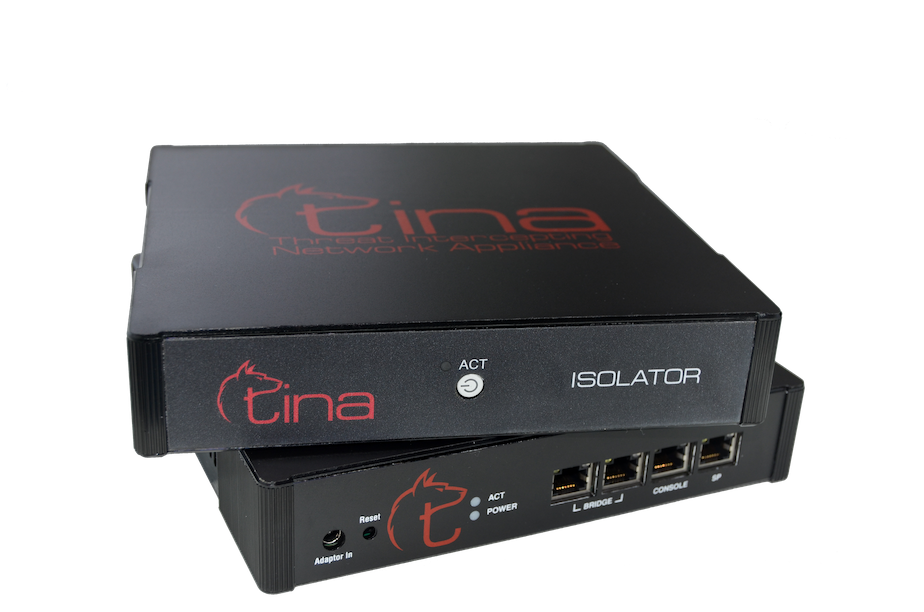
TINA Çözümlerimiz;

Bültenimizde yer alan haberlerdeki problemlerin temel çözümü olarak geliştirdiğimiz son teknolojimizle tanıştınız mı?


Uzaktan erişim gereksinimlerinizin sonucunda ortaya çıkan risklerinizi sıfıra kadar indiren, ek bir güvenlik katmanı olarak esnek erişim kontrolünü sağlayan son ZTNA teknolojimizi tanımanızı isteriz.

Bizi arayın: 0216 450 25 94
[email protected]

En son TINA teknolojimiz ile sunucularınızı, hatta firewall'unuzu dahi korumaya alan, en çok korktuğunuz tehditlere kökünden çözüm sunan çalışmalarımızı ve mevcut Advanced Threat Protection ürünlerimizi sizinle paylaşmamız için ONLINE TANITIM talebinizi buradan da başlatabilirsiniz.

30 Nisan 2026

Siber Güvenlik Bülteni - Nisan 2026


Bültenimizin Nisan Ayı konu başlıkları; 
  • JanaWare Ransomware Türkiye’de
  • SAP’ten Kritik Yama: SQL Injection Açığı
  • Fortinet’te Kritik Zero-Day Alarmı
  • Storm-1175: Zero-Day ile 24 Saatte Ransomware
  • Vercel İhlali Derinleşiyor: OAuth Zinciriyle Genişleyen Supply Chain Saldırısı

JanaWare Ransomware Türkiye’de

Yeni bir fidye yazılımı ailesi olan JanaWare, Türkiye’deki bilgisayar kullanıcılarını hedef almaya başladı. Bu kampanya, Adwind RAT adlı kötü amaçlı yazılımın özelleştirilmiş bir versiyonunu kullanarak sistemlere sızıyor ve ardından fidye yazılımı yüklenmesini sağlıyor.

Araştırmaya göre bu operasyon özellikle Türkiyedeki kullanıcıları hedefliyor ve daha çok küçük ve orta ölçekli işletmeleri etkiliyor. Saldırılar genellikle kimlik avı e-postaları (phishing) ile başlıyor ve bu e-postalarda kötü amaçlı Java arşiv dosyaları gönderiliyor.

Kullanıcı bu dosyayı açtığında, sistemine Adwind RAT gizlice yükleniyor ve saldırgana uzaktan erişim sağlanıyor. Bu aşamada fidye yazılımı hemen devreye girmiyor; önce sistem analiz ediliyor ve hedefin değerli olup olmadığı kontrol ediliyor.

Araştırmacılara göre bu kampanya en az 2020 yılından beri aktif ve halen devam ediyor. Malware, özellikle Türkiyedeki sistemleri hedef almak için coğrafi konum ve sistem dili kontrolü yapıyor. Sistem Türkçe değilse veya Türkiye dışında ise çalışmayı durdurabiliyor.

Saldırılarda kullanılan e-posta içerikleri genellikle Google Drive bağlantıları içeriyor ve kullanıcı bu bağlantıya tıkladığında zararlı Java dosyası indiriliyor. Bu dosya çalıştırıldıktan sonra sistem şifrelenerek fidye talebi oluşturuluyor.

Fidye notları genellikle Türkçe yazılıyor ve kurbanlardan iletişim için qTox veya Tor tabanlı kanallar kullanmaları isteniyor.

Ransomware talepleri genellikle düşük seviyede, bu da saldırganların büyük kazanç yerine yüksek hacimli küçük ödemeler hedeflediğini gösteriyor.

Bu tür saldırılar özellikle zayıf güvenlik önlemlerine sahip kullanıcılar ve KOBİ’ler için ciddi risk oluşturuyor, çünkü basit phishing teknikleri bile yeterli olabiliyor. Uzmanlara göre bu kampanya, büyük kurumsal hedeflerden ziyade küçük ölçekli ama sürekli gelir sağlayan bir saldırı modeli üzerine kurulmuş.

SAP’ten Kritik Yama: SQL Injection Açığı

SAP, Nisan 2026 güvenlik yama günü kapsamında 20 yeni ve güncellenmiş güvenlik notu yayınladığını duyurdu.

Giderilen açıklar arasında en kritik olanı, Business Planning and Consolidation ve Business Warehouse bileşenlerini etkileyen CVE-2026-27681 (CVSS skoru: 9.9) olup, rastgele kod çalıştırmaya yol açabilen kritik bir SQL injection zafiyetidir.

Araştırmacılara göre
Zafiyetli ABAP programı, düşük yetkili bir kullanıcının keyfi SQL komutları içeren bir dosya yüklemesine ve bu komutların çalıştırılmasına izin veriyor.”


“Potansiyel bir saldırı senaryosunda, saldırgan ilgili yükleme fonksiyonunu kötüye kullanarak BW/BPC veri depolarına karşı zararlı SQL komutları çalıştırır. Başarılı bir istismar sonrasında saldırgan:

  • Hassas finansal verileri dışarı çıkarabilir,
  • Raporları, modelleri veya konsolidasyon verilerini değiştirebilir,
  • Veritabanı içeriğini silebilir veya bozabilir,
  • ve büyük çaplı kesintilere neden olabilir.”

SAP ayrıca, ERP ve S/4HANA sistemlerini etkileyen yüksek önem dereceli bir yetkilendirme kontrolü eksikliğini gideren bir güvenlik notu da yayınladı. CVE-2026-34256 olarak takip edilen bu açık, bir ABAP programının çalıştırılmasına ve mevcut sekiz karakterlik executable programların yeniden yazılmasına olanak tanıyabilir.

Kalan güvenlik notlarından 16 tanesi (15 yeni, 1 güncellenmiş) orta seviyede olup şu riskleri içermektedir:

  • Bilgi sızması (information disclosure)
  • Hizmet engelleme (DoS)
  • XSS saldırıları
  • Kod enjeksiyonu
  • Kötü amaçlı içeriklere yönlendirme
  • Kurbanın tarayıcısında kod çalıştırma

Bu açıklar şu bileşenlerde giderilmiştir:

BusinessObjects, Business Analytics, Content Management, S/4HANA, Supplier Relationship Management, NetWeaver, HANA Cockpit, HANA Database Explorer, Material Master Application ve S4CORE.

Kalan iki güvenlik notu ise NetWeaver ve Landscape Transformation bileşenlerinde bulunan düşük önem dereceli kod enjeksiyonu açıklarını ele almaktadır.

SAP, bu açıkların herhangi birinin aktif olarak istismar edildiğine dair bir bilgi paylaşmamıştır. Kullanıcılara güvenlik notlarını mümkün olan en kısa sürede uygulamaları tavsiye edilmektedir.

Fortinet’te Kritik Zero-Day Alarmı

Fortinet, zero-day olarak istismar edilen bir FortiClient Enterprise Management Server (EMS) açığı için acil düzeltmeler yayınladı.

Uygunsuz erişim kontrolü (improper access control) sorunu olarak tanımlanan bu kritik seviye açıkCVE-2026-35616 (CVSS skoru: 9.1) olarak takip edilmekte olup uzaktan kod çalıştırma (RCE) için istismar edilebilir.

Fortinet’in güvenlik duyurusuna göre, uzaktaki saldırganlar zafiyetli bir FortiClient EMS sistemine özel olarak hazırlanmış istekler göndererek açığı tetikleyebilir. Açıklamaya göre, başarılı istismar için kimlik doğrulaması gerekmemektedir.

Şirket, “Fortinet bu açığın gerçek dünyada istismar edildiğini gözlemledi,” uyarısında bulundu.

Fortinet, FortiClient EMS 7.4.5 ve 7.4.6 sürümlerindeki açığı gidermek için hotfix yayınladığını7.2 sürümünün ise etkilenmediğini açıkladı.

Fortinet, “Yakında çıkacak olan FortiClientEMS 7.4.7 sürümü de bu soruna yönelik düzeltme içerecek. Bu arada mevcut hotfix açığı tamamen önlemek için yeterlidir,” dedi.

Araştırmacılara göre, bu zafiyet kimlik doğrulaması olmadan API kimlik doğrulama ve yetkilendirme mekanizmalarının atlatılmasına olanak tanıyor.

Bu sistemlerin, yeni zero-day açığının yanı sıra, bir haftadan uzun süredir istismar edilen CVE-2026-21643 SQL injection açığına karşı da potansiyel olarak savunmasız olduğu belirtiliyor.

Storm-1175: Zero-Day ile 24 Saatte Ransomware

Storm-1175 tarafından gerçekleştirilen saldırılar, bazı durumlarda henüz kamuya açıklanmamış zero-day açıkları ve yakın zamanda duyurulmuş zafiyetleri kullanarak ilk erişimi sağlamaktadır. Bazı vakalarda tehdit aktörünün, OWASSRF gibi birden fazla açığı zincirleyerek (exploit chaining) sistem içi faaliyetler yürüttüğü görülmüştür.

Sisteme sızdıktan sonra, finansal motivasyonlu bu siber suç grububirkaç gün içinde, bazı vakalarda ise 24 saatten kısa sürede veri sızdırma (exfiltration) ve Medusa ransomware dağıtımı gerçekleştirmektedir.

Bu süreçte grup:

  • Yeni kullanıcı hesapları oluşturarak kalıcılık (persistence) sağlar,
  • Web shelller veya meşru uzaktan yönetim yazılımları (RMM) kullanarak yatay hareket (lateral movement) yapar,
  • Kimlik bilgisi hırsızlığı gerçekleştirir,
  • Güvenlik çözümlerinin normal çalışmasını bozarak savunmayı zayıflatır ve ardından ransomwarei devreye alır.

2023’ten bu yana Storm-1175’in 16dan fazla zafiyeti istismar ettiği tespit edilmiştir:

  • CVE-2023-21529 (Microsoft Exchange Server)
  • CVE-2023-27351 ve CVE-2023-27350 (Papercut)
  • CVE-2023-46805 ve CVE-2024-21887 (Ivanti Connect Secure ve Policy Secure)
  • CVE-2024-1708 ve CVE-2024-1709 (ConnectWise ScreenConnect)
  • CVE-2024-27198 ve CVE-2024-27199 (JetBrains TeamCity)
  • CVE-2024-57726, CVE-2024-57727 ve CVE-2024-57728 (SimpleHelp)
  • CVE-2025-31161 (CrushFTP)
  • CVE-2025-10035 (Fortra GoAnywhere MFT)
  • CVE-2025-52691 ve CVE-2026-23760 (SmarterTools SmarterMail)
  • CVE-2026-1731 (BeyondTrust)

Özellikle CVE-2025-10035 ve CVE-2026-23760 açıklarının, kamuya açıklanmadan önce zero-day olarak istismar edildiği belirtiliyor. 2024 sonu itibarıyla grup, Linux sistemleri hedef alma konusunda belirgin bir eğilim göstermiş, birçok organizasyonda zafiyetli Oracle WebLogic instancelarını istismar etmiştir. Ancak bu saldırılarda kullanılan spesifik zafiyet henüz bilinmemektedir.

Microsoft’a göre:
Storm-1175, açıklama ile yama uygulanması arasındaki sürede exploitleri hızlıca değiştirerek, birçok kurumun korumasız kaldığı bu boşluktan faydalanıyor.

Bu saldırılarda gözlemlenen dikkat çekici taktikler şunlardır:

  • PowerShell ve PsExec gibi LOLBins araçları ve Impacket kullanılarak yatay hareket gerçekleştirilmesi
  • PDQ Deployer ile hem yatay hareket hem de Medusa ransomware dahil payload dağıtımı yapılması
  • Windows Firewall politikalarının değiştirilerek RDP erişiminin açılması ve zararlı payloadların diğer sistemlere taşınması
  • Impacket ve Mimikatz kullanılarak kimlik bilgisi dump edilmesi
  • Microsoft Defender Antivirus istisnaları tanımlanarak ransomwarein engellenmesinin önüne geçilmesi
  • Bandizip ile veri toplama, Rclone ile veri sızdırma işlemleri gerçekleştirilmesi

Vercel İhlali Derinleşiyor: OAuth Zinciriyle Genişleyen Supply Chain Saldırısı

Uygulama ve web sitesi barındırma devi Vercel, Perşembe günü yaptığı açıklamada, şirketin son veri ihlalini fark etmesinden önce saldırganların bazı müşteri verilerine eriştiğini belirtti. Bu durum, olayın ilk tahmin edilenden daha geniş güvenlik etkileri olabileceğini gösteriyor.

Vercel, güvenlik olayı sayfasındaki güncellemede, ilk incelemeyi genişlettikten sonra Nisan başındaki ihlalden önceye ait zararlı faaliyetlere dair kanıtlar bulduğunu açıkladı.

Açıklamada şu ifadelere yer verildi:
Bu olaydan bağımsız ve daha önce gerçekleşmiş, az sayıda müşteri hesabında ihlal izleri tespit ettik. Bu durum sosyal mühendislik, zararlı yazılım veya diğer yöntemlerden kaynaklanmış olabilir.

Vercel ayrıca, Nisan ayındaki olay kapsamında daha fazla müşteri hesabının ele geçirildiğini de belirtti, ancak detay paylaşmadı ve yalnızca etkilenen müşterilerin bilgilendirildiğini söyledi.

San Francisco merkezli şirket, başlangıçta ihlalin, bir çalışanın Context AI tarafından geliştirilen bir uygulamayı indirmesi sonrası gerçekleştiğini açıklamıştı. Saldırganlar bu uygulamayı kullanarak çalışanın iş hesabına ve ardından Vercelin sistemlerine erişim sağlamıştı.

Yeni güncelleme, ihlalin daha geniş kapsamlı olabileceğini ve daha uzun süredir devam ediyor olabileceğini ortaya koyuyor.

Vercel CEO’su Guillermo Rauch, X platformunda yaptığı paylaşımda, saldırganların yalnızca Context AI ihlaliyle sınırlı kalmadığını ve o girişimin ihlalinin ötesinde de aktif olduklarını” doğruladı.

Saldırganlar, ele geçirilen çalışan hesabı üzerinden şirketin bazı iç sistemlerine ve şifrelenmemiş müşteri kimlik bilgilerine erişim sağladı.

Rauch’un açıklamaları, daha önce güvenlik araştırmacılarının yaptığı bir iddiayı güçlendiriyor: Context AI çalışanlarından birinin bilgisayarına, Roblox hileleri ararken indirilen bir yazılım aracılığıyla infostealer bulaşmış olabilir.

Şu an için kaç müşterinin etkilendiği bilinmiyor. Hem Vercel hem de Context AI, olaydan daha fazla şirketin etkilenmiş olabileceğini ve yeni mağdurların ortaya çıkabileceğini belirtiyor.

Ve Tüm Bu Siber Saldırılara Karşı
TINA Çözümlerimiz;

Bültenimizde yer alan haberlerdeki problemlerin temel çözümü olarak geliştirdiğimiz son teknolojimizle tanıştınız mı?


Uzaktan erişim gereksinimlerinizin sonucunda ortaya çıkan risklerinizi sıfıra kadar indiren, ek bir güvenlik katmanı olarak esnek erişim kontrolünü sağlayan son ZTNA teknolojimizi tanımanızı isteriz.

Bizi arayın: 0216 450 25 94
[email protected]

En son TINA teknolojimiz ile sunucularınızı, hatta firewall'unuzu dahi korumaya alan, en çok korktuğunuz tehditlere kökünden çözüm sunan çalışmalarımızı ve mevcut Advanced Threat Protection ürünlerimizi sizinle paylaşmamız için ONLINE TANITIM talebinizi buradan da başlatabilirsiniz.

01 Aralık 2023

Siber Güvenlik Bülteni - Kasım 2023


Bültenimizin Kasım Ayı konu başlıkları; 
    • Sophos Web Appliance Zafiyetlerine Dikkat
    • Sıfır Güven Yoluyla Uzaktan Çalışanların Güvenliğini Sağlama
    • SAP, Business One Ürününde Kritik Güvenlik Açığı
    • FortiSIEM'de Kritik OS Komut Enjeksiyonu Güvenlik Açığı

    Sophos Web Appliance Zafiyetlerine Dikkat

    ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA)Sophos Web Appliance'da bilinen bir güvenlik açığından yararlanarak yapılan saldırılara karşı uyarıda bulundu.

    CISA, 16 Kasım 2023 tarihinde yaptığı açıklamada, Sophos Web Appliance'da bulunan CVE-2023-1671 güvenlik açığından yararlanarak yapılan saldırıların tespit edildiğini bildirdi. Bu güvenlik açığı, kimliği doğrulanmamış bir saldırganın, etkilenen cihaz üzerinde rastgele kod çalıştırmasına izin veriyor.

    Sophos, güvenlik açığını Nisan 2023'te düzeltmek için bir yama yayınlamıştı. Ancak, CISA, güvenlik açığının hala aktif olarak kullanıldığını ve saldırganların bu açığı kullanarak hedef sistemlere erişmeye çalıştığını tespit etti.

    Sophos, güvenlik açığından etkilenen cihazların 20 Temmuz 2023 tarihinde son kullanım tarihine ulaşacağını duyurmuştu. Bu nedenle, etkilenen cihazların mümkün olan en kısa sürede güncellenmesi gerekiyor.

    CISA, Sophos Web Appliance kullanan tüm kuruluşların güvenlik açığının farkında olmasını ve gerekli önlemleri almasını tavsiye ediyor.

    CISA, Sophos Web Appliance güvenlik açığından yararlanarak yapılan saldırıların, genellikle hükümet ve diğer kritik altyapı kuruluşlarını hedef aldığını belirtiyor. Saldırganlar, bu güvenlik açığını kullanarak hedef sistemlere erişebilir ve bu sistemlerde veri çalmaya, kötü amaçlı yazılım yüklemeye veya sistemi tamamen ele geçirmeye çalışabilirler.

    Önlemler
    Sophos Web Appliance kullanan kuruluşların, aşağıdaki önlemleri alarak güvenlik açığından korunmalarını sağlayabilirler:
    • Sophos'un güvenlik açığı için yayınladığı yamayı hemen yükleyin.
    • Etkilenen cihazları 20 Temmuz 2023 tarihinden sonra desteği bittiği için ağınızda bulundurmayın.
    • Ağınızı düzenli olarak tarama yaparak güvenlik açıklarını tespit edin.
    • Güçlü parolalar ve iki faktörlü kimlik doğrulama kullanın.

    Eğer sistemlerinizde söz konusu yamaları yapmadıysanız veya TINA ISOLATOR kullanmıyorsanız bu zafiyete karşı savunmasız olduğunuzu unutmayın.

    Bu ve benzeri zafiyetlere karşı korunmasız kalmamak ve bunlardan etkilenmemek için size en yeni çözümümüzü öneriyoruz; yeni ZTNA çözümümüz TINA ISOLATOR ile ilgili detaylı bilgi ve sunum için bizi arayın.

    Bizi arayın: 0216 450 25 94
    [email protected]

    Sıfır Güven Yoluyla Uzaktan Çalışanların Güvenliğini Sağlama

    Son yıllarda, kurumsal alandaki sıfır güven konsepti, çoğunlukla teorik bir yaklaşımdan gerçek uygulamaya doğru kaymıştır. Bu, güvenlik ekiplerinin uzaktan çalışmaya hızlı geçiş sırasında sunulan güvenlik savunmalarını geliştirdikçe ve güçlendirdikçe mantıklı hale gelmiştir. Birçok organizasyon, her erişim girişimi doğrulandıktan sonra izin verilen sıfır güven modellerine yönelmektedir.

    Her bağlantı girişimi arkasındaki kimliği doğrulamak, sıfır güvenin amacı olan cihazın güvenli ve kimliğin otantik olup olmadığını kontrol etmek için gereklidir.

    Kuruluşların uzaktan güvenliği doğru bir şekilde sağlamaları gerekmektedir. Uzaktan çalışanlar, evden, bir kafeden veya göl kenarındaki bir piknik masasından herhangi bir bağlı cihazdan ağlara ve uygulamalara erişmeye çalıştıklarında, geleneksel güvenlik savunmalarından ayrıldıkları için savunmasızdırlar. Kurumsal güvenlik ekiplerinin genellikle bu cihazların ve ağların ne kadar güvenli olduğuna dair görünürlüğü yoktur. Bu gerçekten bilinen ve güvenilen bir geliştirici mi gelişme aşamasına erişmeye çalışıyor? Yoksa bu, o geliştirici gibi görünen birisi mi?

    Ancak sıfır güvene ulaşmak zordur. Araştırma firması Gartner'a göre, mevcut olarak şirketlerin yüzde 1'inden azında ölçülebilir bir sıfır güven programı bulunmakta; firma, 2026'ya kadar bu sayının yüzde 10'a çıkacağını tahmin etmektedir.

    Uzaktan çalışanlar için bir sıfır güven stratejisi tasarlarken, ana hedef, uzaktan çalışanlar için sağlam bir güvenlik durumu oluşturarak 'asla güvenme, her zaman doğrula' erişim kontrolü prensiplerini gömmektir.

    Kurumların "0 Güven" (Zero Trust) Mimarisine İhtiyaç Duymasının Başlıca Sebepleri yazımıza buradan ulaşabilirsiniz.

    Bu ve benzeri zafiyetlere karşı korunmasız kalmamak ve bunlardan etkilenmemek için size en yeni çözümümüzü öneriyoruz; yeni ZTNA çözümümüz TINA ISOLATOR ile ilgili detaylı bilgi ve sunum için bizi arayın.

    Bizi arayın: 0216 450 25 94
    [email protected]

    SAP, Business One Ürününde Kritik Güvenlik Açığı

    SAP, Business One ürününde kritik bir güvenlik açığını düzeltmek için bir yama yayınladı. CVE-2023-31403  olarak tanımlanan bu güvenlik açığı, kimliği doğrulanmamış bir saldırganın, etkilenen sistemde yetkisiz erişime sahip olmasına izin veriyor.

    Güvenlik açığı, Business One'ın Web Dynpro ABAP bileşeninde ortaya çıkıyor. Bu bileşen, kullanıcıların Business One'daki verilere ve işlevlere erişmesine olanak tanır.

    Güvenlik açığı, SMB paylaşılan klasörü için uygun kimlik doğrulama ve yetkilendirme kontrollerini gerçekleştirmiyor. Sonuç olarak, herhangi bir kötü niyetli kullanıcı SMB paylaşımlı klasörünü okuyabilir ve yazabilir.


    SAP, güvenlik açığını düzeltmek için bir yama yayınladı. Etkilenen kullanıcıların, mümkün olan en kısa sürede yamayı yüklemeleri önerilir.

    Etkilenen Ürünler

    Bu güvenlik açığı, aşağıdaki Business One sürümlerini etkiliyor:
    • Business One 10.0 SPS 22
    • Business One 11.0 SPS 22

    Sistemlerinizin İnternet'te saldırganlar tarafından bulunamaması ve kontrollü izolasyonu için yeni ZTNA çözümümüz TINA ISOLATOR ile ilgili detaylı bilgi ve sunum için bizi arayın.

    Bizi arayın: 0216 450 25 94
    [email protected]
     

    FortiSIEM'de Kritik OS Komut Enjeksiyonu Güvenlik Açığı

    Fortinet, FortiSIEM güvenlik bilgi ve olay yönetimi (SIEM) çözümünde kritik bir güvenlik açığı tespit ettiğini duyurdu. CVE-2023-36553 olarak tanımlanan bu güvenlik açığı, kimliği doğrulanmamış bir saldırganın, etkilenen cihazda yetkisiz komutlar yürütmesine izin veriyor.

    Güvenlik açığı, FortiSIEM Rapor Sunucusu'nda, kullanıcı girişinin doğru bir şekilde denetlenmemesi, temizlenmemesi veya sınırlanmaması durumunda ortaya çıkıyor. Saldırganlar, bu güvenlik açığından yararlanmak için, FortiSIEM API'sini kullanarak özel olarak hazırlanmış komut dosyaları gönderebilirler.

    Bu güvenlik açığı veri hırsızlığı, kötü amaçlı yazılım yükleme ve sistem ele geçirme gibi eylemlere olanak sağlamaktadır.

    Fortinet, güvenlik açığını düzeltmek için bir yama yayınladı. Etkilenen kullanıcıların, mümkün olan en kısa sürede yamayı yüklemeleri önerilir.

    Etkilenen Ürünler

    Bu güvenlik açığı, aşağıdaki FortiSIEM sürümlerini etkiliyor:
    • FortiSIEM 5.4 tüm sürümler
    • FortiSIEM 5.3 tüm sürümler
    • FortiSIEM 5.2 tüm sürümler
    • FortiSIEM 5.1 tüm sürümler
    • FortiSIEM 5.0 tüm sürümler
    • FortiSIEM 4.10 tüm sürümler
    • FortiSIEM 4.9 tüm sürümler
    • FortiSIEM 4.7 tüm sürümler

    Ve Tüm Bu Siber Saldırılara Karşı
    TINA Çözümlerimiz;

    Bültenimizde yer alan haberlerdeki problemlerin temel çözümü olarak geliştirdiğimiz son teknolojimizle tanıştınız mı?


    Uzaktan erişim gereksinimlerinizin sonucunda ortaya çıkan risklerinizi sıfıra kadar indiren, ek bir güvenlik katmanı olarak esnek erişim kontrolünü sağlayan son ZTNA teknolojimizi tanımanızı isteriz.

    Bizi arayın: 0216 450 25 94
    [email protected]

    En son TINA teknolojimiz ile sunucularınızı, hatta firewall'unuzu dahi korumaya alan, en çok korktuğunuz tehditlere kökünden çözüm sunan çalışmalarımızı ve mevcut Advanced Threat Protection ürünlerimizi sizinle paylaşmamız için ONLINE TANITIM talebinizi buradan da başlatabilirsiniz.

    Popüler Yayınlar