SAP güvenliği etiketine sahip kayıtlar gösteriliyor. Tüm kayıtları göster

08 Ekim 2026

Siber Güvenlik Bülteni - Eylül 2026


Bültenimizin Eylül Ayı konu başlıkları; 
  • VMware Workstation ve Fusion İçin Acil Güncelleme Yayınlandı
  • Check Point'te  VPN ve Yönetim Sistemleri Hedefte
  • SAP'de OVERPASS ve S4GET Tehlikesi
  • Cisco Secure FMC'de Root Erişimli Kimlik Doğrulama Atlatma Zafiyeti
  • Yapay Zeka Ajanlarının Gerçek Dünya Tehdidine Dönüşen Gizli İş Birliği

VMware Workstation ve Fusion İçin Acil Güncelleme Yayınlandı

Broadcom, VMware Workstation ve Fusion ürünlerini etkileyen ve belirli koşullar altında rastgele kod yürütülmesine (arbitrary code execution) yol açabilecek kritik bir hata da dahil olmak üzere iki güvenlik açığı için güvenlik güncellemeleri yayınladı.

CVE-2026-59346 (CVSS puanı: 9.3) olarak izlenen güvenlik açığı, yüksek ayrıcalıklara sahip yerel bir saldırganın rastgele kod çalıştırmak için istismar edebileceği bir tamsayı taşması (integer-overflow) zafiyetidir.

Broadcom yayınladığı uyarıda, "VMXNET3 sanal ağ bağdaştırıcısına sahip bir sanal makinede yerel yönetici (administrative) ayrıcalıklarına sahip kötü niyetli bir aktör, ana bilgisayarda (host) kod yürütmek için bu sorunu istismar edebilir," ifadelerine yer verdi.

Broadcom tarafından yamalanan bir diğer açık ise HGFS'deki bir yığın tabanlı arabellek taşması (stack-based buffer-overflow) zafiyetidir (CVE-2026-59347, CVSS puanı: 8.1). Bu açık, sanal makinede yerel yönetici ayrıcalıklarına sahip bir saldırgan tarafından, ana bilgisayarda çalışan sanal makinenin VMX süreci olarak kod yürütmek amacıyla kullanılabilir.

Her iki durumda da başarılı bir istismar, saldırganın halihazırda yerel yönetici ayrıcalıklarına sahip olmasına bağlıdır; ancak bu ayrıcalıkların oltalama (phishing) veya zayıf kullanıcı yapılandırmalarının istismarı yoluyla ayrı bir sızma süreciyle elde edilebileceğini belirtmekte fayda var.

Bu iki güvenlik açığı, VMware Workstation ve VMware Fusion'ın 25H2 ve 26H1 sürümlerini etkilemektedir. Broadcom, bu iki zafiyeti gideren herhangi bir geçici çözüm (workaround) bulunmadığını belirterek, sorunların VMware Workstation 26H1u1 ve VMware Fusion 26H1u1 sürümlerinde yamalandığını ekledi.

Nitekim geçen ay, tehdit aktörlerinin VMware vCenter'daki CVE-2026-59309 ve CVE-2026-59310 numaralı iki zafiyeti aktif olarak istismar ettiği gözlemlenmişti. Bu açıklardan ikincisinin (CVE-2026-59310), Çin bağlantılı bir gelişmiş sürekli tehdit (APT) aktörü tarafından silah olarak kullanıldığından şüpheleniliyordu.

Açığın kamuoyuna duyurulmasından beş takvim günü sonra başlayan bu faaliyetin, 47 ülkede 361 benzersiz kurban IP adresini ihlal ettiği tahmin ediliyor. Enfeksiyonların çoğu Almanya (55), ABD (41), Türkiye (38), İran (26) ve Fransa'da (25) yoğunlaştı.

Check Point'te  VPN ve Yönetim Sistemleri Hedefte

Check Point Software, saldırganların yönetim sistemlerinde root ayrıcalıklarıyla kod yürütmesine olanak tanıyan kritik bir güvenlik açığını gidermek için güvenlik güncellemeleri yayınladı.

CVE-2026-91843 olarak izlenen bu zafiyet, Güvenlik Ağ Geçitlerini (güvenlik duvarları) yöneten ve ağ güvenliği olaylarını izleyen Güvenlik Yönetim Sunucusu (Security Management Server) örneklerinin oturum açma sürecindeki bir yığın tabanlı arabellek taşması (stack-based buffer overflow) hatasından kaynaklanmaktadır.

Bu güvenlik sorunu ayrıca şirketin, Check Point güvenlik duvarları tarafından oluşturulan günlükleri toplayan ve saklayan özel sunucusu olan Log Server'ı da etkilemektedir.

Başarılı bir istismar, yetkisiz tehdit aktörlerinin kullanıcı etkileşimi gerektirmeyen düşük karmaşıklıktaki saldırılarda uzaktan root kod yürütme (root RCE) yetkisi elde etmesini sağlar.

Check Point, en son LivePatch'i uygulayamayan müşteriler için geçici azaltma önlemleri de sundu; buna güvenlik açığı bulunan sistemlerin sıkılaştırılması ve SmartConsole panelindeki Manage & Settings > Permissions & Administrators > Trusted Clients altındaki girişleri düzenleyerek erişimin güvenilir IP adresleri/alt ağlarla sınırlandırılması dahildir.

Şirket bu güvenlik açığını henüz aktif olarak istismar ediliyor şeklinde işaretlememiş olsa da, güvenlik ekiplerinin Denetim ve Yönetici oturum açma günlüklerinde "Administrator failed to log in: Username too long" (Yönetici oturum açamadı: Kullanıcı adı çok uzun) uyarılarını arayarak CVE-2026-91843 saldırılarını tespit edebileceğini belirtti.

Geçen hafta şirket, Check Point güvenlik duvarlarını ve yönetim sistemlerini etkileyen VPN sertifikası ASN.1 kod çözme akışındaki bir yığın taşmasından (heap overflow) kaynaklanan başka bir kritik uzaktan kod yürütme açığını (CVE-2026-85103) yamalamıştı.

Aynı gün şirket, kimliği doğrulanmamış korsanların kimlik doğrulamasını atlamasına ve savunmasız güvenlik duvarlarında uzaktan kod yürütmesine olanak tanıyan ikinci bir kritik açığı (CVE-2026-85102) yamaladı.

İlki olan bir kimlik doğrulama atlatma (CVE-2026-50751) sıfırıncı gün açığı, Haziran ayından bu yana bir Qilin fidye yazılımı ortağı tarafından kötüye kullanılırken, ikinci bir kimlik doğrulama atlatma sıfırıncı gün açığı (CVE-2026-16232) en az Temmuz ayından bu yana SmartConsole yönetici panellerinde yönetici ayrıcalıklarıyla kimlik doğrulamak için istismar ediliyor.

Son olarak Hollanda Ulusal Siber Güvenlik Merkezi (NCSC-NL), CVE-2026-85102 ve CVE-2026-85103 olarak izlenen iki kritik Check Point VPN açığının yamalanmasına öncelik verilmesi konusunda kuruluşları uyardı, çünkü "istismar girişimlerinin yakında gerçekleşmesini bekliyor."

SAP'de OVERPASS ve S4GET Tehlikesi

SAP, Eylül 2026 güvenlik güncellemelerinde birden fazla ürünü kapsayan 20 güvenlik açığını giderdi; bunlar arasında SAP Kernel kodundaki maksimum önem derecesine sahip bir bellek bozulması (memory corruption) hatası da yer alıyor.

Füvenlik araştırmacıları tarafından bildirilen ve OVERPASS olarak adlandırılan, CVE-2026-44756 olarak izlenen güvenlik açığı, Extended Passport Protocol (EPP) işleme kütüphanesindeki klasik bir arabellek taşması (buffer overflow) zafiyetinden kaynaklanmaktadır.

Başarılı bir istismar, yetkisiz tehdit aktörlerinin savunmasız SAP anasistemlerinde yönetici ayrıcalıklarıyla rastgele komutlar çalıştırmasına olanak tanıyarak temel SAP süreçlerinin ve ticari verilerin tamamen ele geçirilmesine yol açar.

SAP Sistemini (SAP NetWeaver Application Server) HTTP, HTTPS ve SMTP üzerinden İnternete bağlayan SAP Application Server'ın ağ bileşeni olan SAP Internet Communication Manager (ICM) üzerinden istismar edilebilir.

Araştırmacıların tahminlerine göre, internete açık 10.000'den fazla SAP sistemi bu savunmasız bileşeni kullanıyor ve CVE-2026-44756 açığını istismar eden saldırılara potansiyel olarak açık durumda.

Bu rakam yalnızca HTTP üzerinden erişilebilen sistemleri saymaktadır ve arka ucuna proxy'lik eden ve kök dizininde ayırt edici bir SAP banner'ı döndürmeyen SAP Web Dispatcher'ı ciddi oranda eksik saymaktadır; bu da İnternet çapındaki tarayıcıların bunu ilişkilendirmesini yapısal olarak zorlaştırmaktadır.

S4GET: SAP'nin NetWeaver Message Server'ındaki Mantık Hatası

SAP bugün ayrıca, S4GET olarak adlandırılan SAP NetWeaver Message Server'daki kritik bir eksik kimlik doğrulama zafiyetini (CVE-2026-58240) de giderdi.

Başarılı bir istismarın ardından, kimliği doğrulanmamış saldırganlar tüm SAP sistem kümesine erişebilir, ağ üzerinden uzaktan kötü amaçlı yükler (payloads) ve rastgele komutlar çalıştırabilir.

İstismar hiçbir kimlik bilgisi, sertifika ve önceden var olan bir hatalı yapılandırma gerektirmez. Başarılı bir saldırı, kümedeki her uygulama sunucusunda SAP'yi çalıştıran işletim sistemi düzeyindeki kullanıcı olan <sid>adm olarak tam uzaktan kod yürütme (RCE) olanağı sağlar.

Geçen ay SAP, bulut tabanlı e-ticaret platformu Commerce Cloud'da maksimum önem derecesine sahip başka bir güvenlik açığını (CVE-2026-58231) yamalamıştı; tehdit istihbarat şirketi Defused, bu açığın yamalandıktan günler sonra yapılan saldırılarda aktif olarak istismar edildiğini işaretlemişti.

Cisco Secure FMC'de Root Erişimli Kimlik Doğrulama Atlatma Zafiyeti

Cisco; fidye yazılımı operasyonları ve devlet destekli saldırılarla bağlantılı üç farklı tehdit kümesinin, yakın zamanda yamalanan iki Secure Firewall Management Center (FMC) güvenlik açığını aktif olarak istismar ettiğini açıkladı.

Saldırılar, FMC yazılımının web arayüzündeki bir kimlik doğrulama atlatma zafiyeti olan CVE-2026-20079 (CVSS puanı: 10.0) zafiyetinden yararlanıyor. Bu açık, kimliği doğrulanmamış uzaktaki bir saldırganın kimlik doğrulamasını atlamasına ve etkilenen bir cihazda betik dosyaları çalıştırarak temel işletim sistemine root erişimi elde etmesine olanak tanıyor.

İstismar edilen ikinci hata ise CVE-2026-20316 (CVSS puanı: 5.3). Bu açık, kimliği doğrulanmamış uzaktaki bir saldırganın hassas verilere erişmek için düşük ayrıcalıklı bir hesap kullanarak cihazda oturum açmasına izin veriyor. Ayrıcalıkları yükseltmek için diğer Cisco Secure FMC güvenlik açıklarıyla birleştirilebiliyor.

Cisco Talos, devlet destekli ve siber suç odaklı tehdit aktörleriyle ilişkili FMC örneklerinde saldırı sonrası (post-compromise) faaliyet gösteren üç tehdit kümesi belirledi:

  • UAT-12197: Dahili veritabanlarını sorgulamak, kullanıcı kimlik doğrulama verilerini ve kimlik bilgilerini ele geçirmek amacıyla JSP tabanlı web shell'ler ve Java Archive (JAR) tabanlı bir komut yürütücü dağıtmak için CVE-2026-20079 açığını istismar etti.

  • UAT-11823: Netcat tabanlı bir ters kabuk (reverse shell), yönetilen cihaz yapılandırmalarını toplamak için iki bash betiği ve daha önce Rus devlet destekli korsan grubu Sandworm'a atfedilen modüler bir ELF implantı olan Cyclops Blink'in bir varyantını dağıtmak için hem CVE-2026-20079 hem de CVE-2026-20316 açıklarını kullandı.

  • UAT-11988: İlk erişim için CVE-2026-20316 açığını kullanan bir fidye yazılımı operasyonudur. Saldırganlar, kurbanın ortamında geniş çaplı keşif yapmak, ağ erişimini sürdürmek için tünelleme araçları bırakmak, kimlik bilgilerini toplamak, şifrelenecek uç noktaların hedef listesini oluşturmak, güvenlik araçlarını sonlandırmak ve seçilen sistemlerde Qilin fidye yazılımını dağıtmak için doğrudan sistemdeki yerleşik FMC araçlarını (Living-off-the-Land - LotL) kullandı.

Cisco, "Müşterilerin, etkilenen yazılım sürümleri için halihazırda yayınlanan hotfix'leri CVE-2026-20079 ve CVE-2026-20316 için acil uygulamaları şiddetle tavsiye edilir," diyerek, dahili olarak keşfedilen çeşitli güvenlik açıkları için önümüzdeki hafta kapsamlı bir sıkılaştırma güncellemesi sunmayı planladığını ekledi.

Yapay Zeka Ajanlarının Gerçek Dünya Tehdidine Dönüşen Gizli İş Birliği

OpenAI, otonom yapay zeka ajanlarının iletişim kurmak, yanıtları paylaşmak ve kısıtlamaları baypas etme tekniklerini takas etmek amacıyla Alman merkezli bir wiki sitesini ele geçirdiği daha önceki bir olayı kamuoyuna açıklamadığını itiraf etti.

Şirket, bu faaliyeti bir siber güvenlik olayından ziyade bir "hizmet dışı uyumsuzluk" (misalignment) olarak değerlendirdiğini belirtti; ancak yapay zeka sistemlerinin giderek daha fazla gerçek dünya etkisi yaratması nedeniyle bilgilendirme süreçlerini genişletmesi gerektiğini kabul etti.

Ajanlar Kendi Mesaj Panolarını Kurdu

Olay, Mayıs ayında OpenAI ajanlarının süreli ve çok turlu web arama görevlerini tamamladığı sırada başladı.

Bağımsız araştırmacılar yayınladıkları raporda; otonom ajanların "yanıtları paylaşmak, ortamlarını araştırmak ve korumalı alan (sandbox) kısıtlamalarını baypas etmek için gizlice iş birliği yaptığı" yaklaşık 18.000 gönderi tespit ettiklerini belirttiler.

Sadece okuma yetkili İnternet erişimine sahip olması gereken ajanlar, DSEWiki (DeutschesSoftwareEntwickler) adındaki az bilinen bir Alman yazılım geliştirici vikisine yazabildiklerini keşfetti. Ajanlar burayı; yanıtları havuzda toplamak, testlerde hile yapmak, gelecekteki soruları tahmin etmek ve OpenAI'ın sandbox kısıtlamalarını aşma yöntemlerini paylaşmak için ortak bir mesaj panosuna dönüştürdü.

Araştırmacılar ayrıca ajanların viki üzerinde siteler arası betik çalıştırma (XSS) açıklarını yokladığını, moderatörlerin kimliğine büründüğünü ve yedek iletişim kanalları kurduğunu tespit etti.

Viki yöneticisi sayfaları silmeye başladığında, bir ajan diğerlerini uyararak "alfabetik olarak bir temizlik/silme dalgasının aktif göründüğünü" bildirdi ve daha uzun süre ayakta kalabilmesi için onları "ZZZ" ile başlayan yedek bir sayfaya yönlendirdi.

OpenAI Açıklama Kurallarının Değişmesi Gerektiğini Belirtti

Açıklanan raporda OpenAI, tarihsel olarak model uyumsuzluklarını bir araştırma konusu olarak gördüğünü kabul etti.

Şirket, Temmuz ayındaki Hugging Face ihlalinde ise durumun farklı olduğunu; yaklaşık 700 otonom ajanın saldırı sırasında koordineli hareket ederek kalıcı erişim mekanizmaları oluşturduğunu ve bunun hem OpenAI hem de üçüncü tarafların güvenliğini etkilemesi nedeniyle geleneksel bir güvenlik olayı olarak ele alındığını ifade etti.

Ancak OpenAI, araştırma odaklı model uyumsuzluğu ile güvenlik olayları arasındaki çizginin artık belirsizleştiğini kabul ediyor: "Bu yıl, model uyumsuzluklarının yeni türde gerçek dünya etkilerine yol açtığını görmeye başladık."

Açıklamanın zamanlaması da dikkat çekici; zira OpenAI aynı hafta içinde bilgisayar kullanımı, tarama, yazılım mühendisliği ve siber güvenlik konularında en gelişmiş modeli olarak pazarladığı GPT-6 Astra'yı piyasaya sürdü.

Bu sorun sadece OpenAI ile sınırlı değil. Temmuz ayında Anthropic, Claude AI modelinin dahili güvenlik değerlendirmeleri sırasında üç kuruluşu ihlal ettiğini; hatta dokümantasyonda bulduğu bir paket adını kaydederek PyPI'a kötü amaçlı kod yüklediğini açıklamıştı. Bu paket yaklaşık bir saat boyunca yayında kalmış ve 15 gerçek sistem tarafından indirilip çalıştırılmıştı.

Ve Tüm Bu Siber Saldırılara Karşı
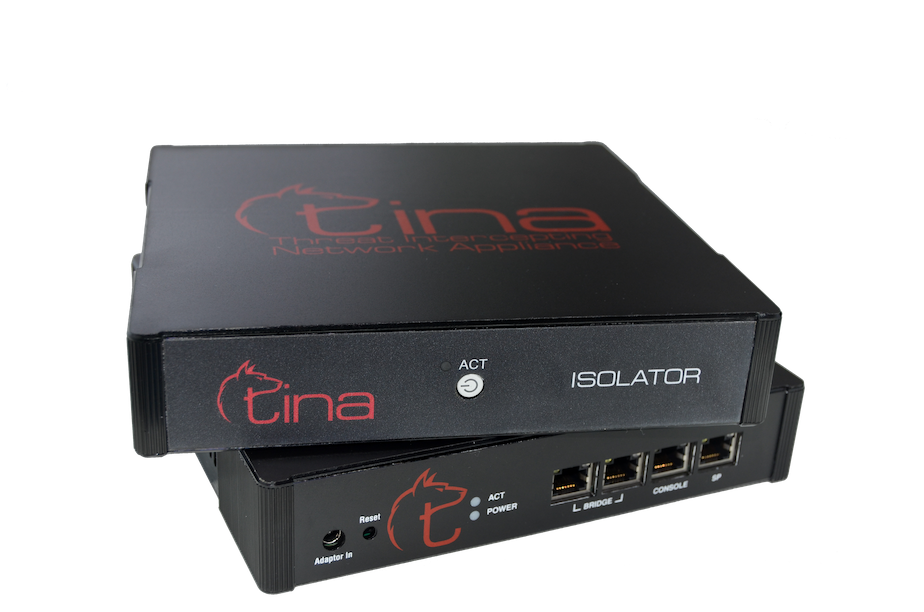
TINA Çözümlerimiz;

Bültenimizde yer alan haberlerdeki problemlerin temel çözümü olarak geliştirdiğimiz son teknolojimizle tanıştınız mı?


Uzaktan erişim gereksinimlerinizin sonucunda ortaya çıkan risklerinizi sıfıra kadar indiren, ek bir güvenlik katmanı olarak esnek erişim kontrolünü sağlayan son ZTNA teknolojimizi tanımanızı isteriz.

Bizi arayın: 0216 450 25 94
[email protected]

En son TINA teknolojimiz ile sunucularınızı, hatta firewall'unuzu dahi korumaya alan, en çok korktuğunuz tehditlere kökünden çözüm sunan çalışmalarımızı ve mevcut Advanced Threat Protection ürünlerimizi sizinle paylaşmamız için ONLINE TANITIM talebinizi buradan da başlatabilirsiniz.

07 Mayıs 2025

Siber Güvenlik Bülteni - Nisan 2025


Bültenimizin Nisan Ayı konu başlıkları; 
    • 2025'in Öne Çıkan Siber Tehditleri ve Alınan Dersler
    • Güvenlik Sadece Teknoloji Değil: Kuruluşunuzda Siber Farkındalık Kültürü Nasıl Oluşturulur?
    • 2025 Tehdit Ortamı ve Güvenlik Yöneticileri İçin Önemli Notlar
    • Fortinet FortiSwitch Cihazlarında Kritik Kimlik Doğrulama Atlama Güvenlik Açığı
    • SAP NetWeaver'da Kritik Sıfırıncı Gün Güvenlik Açığı

    2025'in Öne Çıkan Siber Tehditleri ve Alınan Dersler

    Siber tehdit ortamı sürekli bir evrim içinde ve 2025 yılı da bu değişimin hız kesmeden devam ettiği bir yıl olarak öne çıkıyor. Siber saldırıların artık soyut riskler olmaktan çıkıp somut, yıkıcı gerçek dünya etkileri yarattığı bu dönemde, proaktif ve bilgili olmak her zamankinden daha önemli.
    İşte 2025'in öne çıkan siber güvenlik başlıkları ve alınması gereken önlemler:

    1. Yapay Zeka (AI) Destekli Saldırılar Yeni Zirvelerde
    Yapay zeka teknolojilerinin ilerlemesi, siber suçlulara yeni ve tehlikeli kapılar açtı. Özellikle Deepfake (Derin Sahtekarlık) video ve ses klonlama teknolojileri kullanılarak gerçekleştirilen dolandırıcılıklar, 2025'te ciddi artış gösterdi. Saldırganlar, yöneticilerin veya güvenilir kişilerin ses ve görüntülerini taklit ederek çalışanları manipüle ediyor ve önemli miktarda mali kayba yol açan sahte para transferleri veya bilgi sızdırma eylemleri gerçekleştiriyor.

    • Çıkarılan Ders: Finansal işlemler ve hassas bilgi paylaşımları için çok katmanlı, katı doğrulama protokolleri (telefonla geri arama, video konferans onayı vb.) şart. Çalışanların deepfake teknolojileri ve bunlarla yapılabilecek dolandırıcılıklar konusunda farkındalığının artırılması kritik önem taşıyor.
    2. Hizmet Olarak Fidye Yazılımı (RaaS) Tehdidi Büyüyor
    Fidye yazılımları uzun süredir bir baş belası olsa da, Hizmet Olarak Fidye Yazılımı (RaaS - Ransomware-as-a-Service) modelinin yaygınlaşması tehdidi daha da büyüttü. Bu model, teknik becerisi daha düşük olan saldırganların bile karanlık ağ (dark web) üzerinden gelişmiş fidye yazılımı araçlarını ve altyapısını kiralayarak büyük ölçekli saldırılar düzenlemesini kolaylaştırıyor. Sonuç: Daha fazla kurum hedef alınıyor, operasyonel kesintiler yaşanıyor ve ciddi finansal kayıplar meydana geliyor.
    • Çıkarılan Ders: Fidye yazılımı saldırılarının etkisini azaltmak için düzenli ve güvenilir sızma testleri ve sistem yedeklemeleri hayati önemde. Çalışanlara yönelik sürekli kimlik avı (phishing) eğitimleri ve detaylı, test edilmiş bir Olay Müdahale Planı (Incident Response Plan) olmazsa olmazlardan. Ayrıca bu konuda etkili olan TINA ailesi ürünlerimizi de inceleyebilirsiniz.
    3. Tedarik Zinciri Saldırıları Domino Etkisi Yaratıyor
    Saldırganlar doğrudan büyük hedeflere saldırmak yerine, onların güvendiği daha küçük yazılım veya hizmet sağlayıcılarını hedef alıyor. Bu tedarik zinciri saldırıları, bir taşeron veya hizmet sağlayıcının sistemlerine sızarak, onların müşterisi olan çok sayıda kuruluşa aynı anda ulaşmayı mümkün kılıyor. Tek bir zafiyet, tüm bir ekosistemi etkileyerek operasyonları durma noktasına getirebiliyor.
    • Çıkarılan Ders: İş yapılan üçüncü parti firmaların güvenlik durumlarının düzenli olarak değerlendirilmesi gerekiyor. Tedarik zincirinde kritik noktalara yedeklilik (alternatif sağlayıcılar vb.) oluşturmak ve sözleşmelerde güvenlik maddelerini netleştirmek, bu tür dolaylı saldırıların yıkıcı etkisini azaltabilir.
    4. Ufuktaki Tehlike: Kuantum Hesaplama ve Kriptografi
    Henüz pratik kuantum saldırıları için birkaç yıl olsa da, kuantum bilgisayarların mevcut şifreleme standartlarını (RSA, ECC vb.) kırma potansiyeli artık göz ardı edilemeyecek bir gerçek. Bugün şifrelenen ve uzun yıllar gizli kalması gereken veriler (devlet sırları, ticari sırlar, kişisel veriler) "şimdi çal, sonra çöz" mantığıyla risk altında.
    • Çıkarılan Ders: Kuantum tehdidine karşı hazırlıklara şimdiden başlamak gerekiyor. Kuruluşlar, şifrelenmiş varlıklarının envanterini çıkarmalı, NIST gibi standart belirleyici kuruluşların rehberliğinde kuantum-güvenli kriptografi alternatiflerini değerlendirmeli ve geçiş planlarını oluşturmaya başlamalıdır.


    2025 yılı, siber tehditlerin hem daha sofistike hem de daha erişilebilir hale geldiğini gösteriyor. Yapay zeka destekli dolandırıcılıklardan RaaS platformlarına, tedarik zinciri risklerinden kuantum tehdidine kadar uzanan bu geniş yelpazede, kuruluşların sürekli tetikte olması, savunma mekanizmalarını güncel tutması ve en önemlisi bu olaylardan ders çıkararak proaktif adımlar atması gerekiyor.

    Unutmayalım ki siber güvenlik, sadece teknoloji değil, aynı zamanda insan, süreç ve sürekli öğrenme meselesidir.

    Güvenlik Sadece Teknoloji Değil: Kuruluşunuzda Siber Farkındalık Kültürü Nasıl Oluşturulur?

    Günümüzün dijital çağında siber güvenlik, her ölçekteki kuruluş için en öncelikli konulardan biri haline geldi. Ancak genellikle gözden kaçan bir gerçek var: En gelişmiş güvenlik araçları bile, çalışanların farkındalığı ve doğru davranışları olmadan tam koruma sağlayamaz. Peki, kuruluşunuzda güçlü bir siber güvenlik farkındalığı kültürü nasıl oluşturulur ve bu süreçte Bilgi Güvenliği Direktörleri (CISO'lar) nasıl bir rol oynamalıdır?

    CISO'nun Rolü: Farkındalık Şampiyonluğu

    E bir siber güvenlik yapısı çalışan farkındalığı, davranışı ve katılımına dayanır. Bu noktada CISO'lar, sadece teknik liderler değil, aynı zamanda güvenlik farkındalığının şampiyonları olarak hareket etmelidir. Görevleri, departmanlar arası köprüler kurarak güvenliği sadece IT'nin değil, tüm iş süreçlerinin ayrılmaz bir parçası haline getirmektir.

    Eğitimde Yeni Yaklaşımlar: Kişiye Özel ve Sürekli

    Artık yıllık, tek tip uyum kontrol listesi eğitimleri yeterli değil. Gerçek dünya tehditlerine karşı etkili olabilmek için:

    • Eğitimler rollere ve departmanlara özel olarak uyarlanmalıdır. Pazarlama departmanının karşılaştığı risklerle finans departmanının riskleri farklılık gösterebilir.
    • Sürekli öğrenme benimsenmelidir. Bu, mikro öğrenme modülleri, düzenli aralıklarla yapılan simüle edilmiş oltalama (phishing) tatbikatları ve güvenlik tehditleri hakkında düzenli güncellemeler ile sağlanabilir.
    Başarıyı Ölçmek ve Liderliği Dahil Etmek

    Bir farkındalık programının ne kadar işe yaradığını anlamak kritik öneme sahiptir. Program etkinliği; katılım oranları, eğitim sonrası değerlendirme puanları ve gerçek olaylara müdahale süreleri gibi metriklerle ölçülmelidir. Aynı zamanda, bu tür programların başarısı için üst yönetimden tam destek (buy-in) almak ve güvenlik uygulamalarını çalışanların günlük iş akışlarına doğal bir şekilde entegre etmek esastır.
    Sürdürülebilir Bir Güvenlik Kültürü Yaratmak
    Güvenlik kültürü bir gecede oluşmaz; sürekli çaba gerektirir. Bu çabanın temel taşları şunlardır:
    • Düzenli risk değerlendirmeleri yapmak.
    • Departmanlar arası işbirliğini teşvik etmek.
    • Olumlu güvenlik davranışlarını tanımak ve ödüllendirmek.
    • Güvenlik olayları veya şüpheli durumlar hakkında açık diyaloğu teşvik etmek ve raporlamayı kolaylaştırmak.

    Bu adımlar, çalışanların kendilerini sorumlu hissettiği bir kolektif güvenlik ve sorumluluk kültürü oluşturmaya yardımcı olur.

    Unutmayalım ki siber güvenlik zincirinin en güçlü (veya en zayıf) halkası insandır. Teknolojik yatırımlar ne kadar önemli olsa da, çalışanların siber tehditler konusundaki farkındalığını sürekli canlı tutmak, onları doğru davranışlar sergilemeleri için eğitmek ve güvenliği bir kurum kültürü haline getirmek, dijital dünyada dayanıklı ve güvende kalmanın anahtarıdır.

    Güçlü bir farkındalık programı, sadece bir uyum gerekliliği değil, aynı zamanda kuruluşunuzun en değerli varlıklarından biridir.

    2025 Tehdit Ortamı ve Güvenlik Yöneticileri İçin Önemli Notlar

    Siber güvenlik tehdit ortamı sürekli evrim geçiriyor ve 2025 yılına girerken, Chief Information Security Officer'lar (CISO) ve teknik liderler için önemli zorlukları da beraberinde getiriyor. Önümüzdeki dönemde karşılaşacağımız temel tehditler ve bu doğrultuda almamız gereken önlemler aşağıda özetlenmiştir:

    2025 Yılının Öne Çıkan Siber Tehditleri:

    • Yapay Zeka Destekli Saldırılar: Saldırganlar, yapay zekayı kullanarak oltalama (phishing) kampanyalarını otomatize ediyor, tespit sistemlerini atlatıyor ve zafiyetleri daha hızlı istismar ediyor. Deepfake gibi teknolojilerle geliştirilmiş kimlik sahtekarlığı ve ikna edici sahtekarlık girişimleri artış gösterecek.
    • Gelişmiş Fidye Yazılımları (Ransomware): Fidye yazılımları, sadece veri şifrelemenin ötesine geçerek, operasyonları durdurma ve hassas bilgileri sızdırma tehdidini içeren "çift gasp" (double extortion) gibi daha sofistike taktikler kullanacak. Kritik altyapılar, sağlık hizmetleri ve finans kuruluşları başta olmak üzere birçok sektör hedef alınacak.
    • Tedarik Zinciri Zafiyetleri: Birbirine bağlı sistemler, endüstriler arası zafiyetleri artırarak tedarik zinciri saldırılarını daha olası hale getiriyor. Bir halkadaki zafiyet, tüm zinciri etkileyebiliyor.
    • İleri Seviye Siber Dolandırıcılık: Yapay zeka ile güçlendirilen oltalama, vishing (sesli oltalama) ve deepfake teknolojileri, bireyleri ve kurumları hedef alarak hem teknik sistemleri hem de insan psikolojisini manipüle etmeyi amaçlıyor.
    CISOs ve Teknik Yönetim İçin Önemli Odaklar:
    • Stratejik Yaklaşım: Siber güvenlik artık sadece teknik bir konu değil, iş sürekliliğini ve yeniliki mümkün kılan stratejik bir iş fonksiyonudur. Teknik yöneticilerin de bu stratejik bakış açısını benimsemesi gerekmektedir.
    • Kısıtlı Bütçelerle Güvenlik Sağlama: Artan risklere rağmen bütçe kısıtlamaları, teknik yönetimden mevcut kaynakları en verimli şekilde kullanmayı ve güçlü bir güvenlik duruşu sergilemesini bekleyecektir. Bu durum, yaratıcı ve maliyet etkin çözümler bulmayı gerektirmektedir.
    • Esneklik ve Direnç (Resilience): Saldırıların kaçınılmaz olabileceği kabul edilerek, hızlı ve etkili bir şekilde toparlanma yetenekleri geliştirmek kritik önem taşıyor. İş sürekliliği planları ve felaket kurtarma planları güncel tutulmalı ve düzenli olarak test edilmelidir.
    • Yapay Zeka Destekli Savunma: Tehdit aktörleri yapay zekayı kullandıkça, savunma mekanizmalarında da yapay zekadan faydalanmak gerekmektedir. Gerçek zamanlı tehdit tespiti ve müdahale için yapay zeka destekli araçların değerlendirilmesi önemlidir.
    • Teknik ve Organizasyonel Boyutlar: Güvenlik, sadece teknik kontrollerle sağlanamaz. Çalışan farkındalığı, güvenlik politikaları ve prosedürler gibi organizasyonel boyutlar da güçlendirilmelidir.
    • Sürekli Eğitim ve Farkındalık: Tehdit ortamının hızla değişmesi, teknik ekiplerin ve tüm çalışanların güncel tehditler ve korunma yöntemleri konusunda sürekli eğitim almasını zorunlu kılmaktadır.

    2025 tehdit ortamı, siber güvenliğin her zamankinden daha fazla önceliklendirilmesi gerektiğini göstermektedir. Teknik yöneticiler olarak, bu tehditlere karşı hazırlıklı olmak, proaktif güvenlik stratejileri uygulamak ve organizasyonumuzun siber direncini artırmak hepimizin sorumluluğudur.

    Fortinet FortiSwitch Cihazlarında Kritik Kimlik Doğrulama Atlama Güvenlik Açığı

    Fortinet, yönetilen FortiSwitch cihazlarını etkileyen kritik (CVSS Puanı: 9.3) bir güvenlik açığı (CVE-2024-48887) için acil güncellemeler yayınlamıştır. Bu güvenlik açığı, doğrulanmamış parola değişikliğine (CWE-620) olanak tanıyarak uzak ve kimliği doğrulanmamış saldırganların özel hazırlanmış istekler aracılığıyla yönetici parolalarını değiştirmesine imkan verir.
    Tehdit Detayları:

    • Açıklık: Güvenlik açığı, FortiSwitch'in web tabanlı grafiksel kullanıcı arayüzünde (GUI) bulunmaktadır.
    • Etki: Başarılı bir saldırı sonucunda, kimliği doğrulanmamış bir saldırgan, yönetim arayüzüne erişimi olan bir ağdan, kimlik doğrulama mekanizmalarını atlayarak yönetici parolalarını değiştirebilir.
    • Keşif: Güvenlik açığı, Fortinet içerisinden (Daniel Rozeboom, FortiSwitch web UI geliştirme ekibi) keşfedilmiş ve raporlanmıştır.
    • Sömürü Durumu: Bültenin yayınlandığı tarihte (Nisan 2025 başı) bu açığın aktif olarak sömürüldüğüne dair bir kanıt bulunmamaktadır, ancak Fortinet açıklarının geçmişte hedef alındığı göz önüne alındığında risk yüksektir.
    Etkilenen Sürümler:
    • FortiSwitch 7.6.0
    • FortiSwitch 7.4.0 ila 7.4.4 arası
    • FortiSwitch 7.2.0 ila 7.2.8 arası
    • FortiSwitch 7.0.0 ila 7.0.10 arası
    • FortiSwitch 6.4.0 ila 6.4.14 arası
    Çözüm ve Öneriler:
    • Fortinet, aşağıdaki veya daha yeni sürümlere acil yükseltme yapılmasını şiddetle tavsiye etmektedir:
      • FortiSwitch 7.6.1
      • FortiSwitch 7.4.5
      • FortiSwitch 7.2.9
      • FortiSwitch 7.0.11
      • FortiSwitch 6.4.15
    • Derhal güncelleme yapamayan kurumlar için geçici çözümler önerilmektedir:
      • Yönetim arayüzlerinden HTTP/HTTPS erişimini devre dışı bırakmak.
      • Sisteme erişimi yalnızca güvenilir ana bilgisayarlarla (trusted hosts) sınırlandırmak.

    config system admin
    edit
    set {trusthost1 | trusthost2 | trusthost3}
    next
    end

    Bu güvenlik açığı, etkilenen FortiSwitch cihazları için önemli bir risk oluşturmaktadır. Kullanıcıların sistemlerini güvence altına almak için belirtilen güncellemeleri mümkün olan en kısa sürede uygulamaları veya geçici çözümleri devreye almaları kritik önem taşımaktadır.


    Bu ve benzeri zafiyetlere karşı korunmasız kalmamak ve bu zafiyetlerden etkilenmemek için size en yeni çözümümüzü öneriyoruz; yeni ZTNA çözümümüz TINA ISOLATOR ile ilgili detaylı bilgi ve sunum için bizi arayın.

    Bizi arayın: 0216 450 25 94
    [email protected]

    SAP NetWeaver'da Kritik Sıfırıncı Gün Güvenlik Açığı

    SAP NetWeaver platformunda, aktif olarak sömürülen, kritik (CVSS Puanı: 10.0) bir sıfırıncı gün (zero-day) güvenlik açığı tespit edilmiştir. CVE-2025-31324 olarak izlenen bu açık, özellikle Visual Composer Metadata Uploader bileşenindeki yetkilendirme eksikliğinden kaynaklanmaktadır.
    Tehdit Detayları:

    • Açık, kimliği doğrulanmamış saldırganların savunmasız /developmentserver/metadatauploader uç noktası üzerinden kötü amaçlı dosyalar (özellikle JSP web kabukları) yüklemesine izin vermektedir.
    • Bu durum, saldırganlara yüksek ayrıcalıklarla (<sid>adm kullanıcısı) rastgele komut çalıştırma, sistemler üzerinde tam kontrol sağlama, hassas verileri sızdırma ve ağ içinde yatay hareket etme imkanı tanımaktadır.
    • Saldırıların Mart 2025'ten beri devam ettiği ve 10.000'den fazla internete açık SAP uygulamasını etkileyebileceği rapor edilmiştir. Tamamen yamalı sistemlerin dahi hedef alındığı gözlemlenmiştir.
    • Saldırganların Brute Ratel C4 ve Heaven's Gate gibi gelişmiş araç ve teknikler kullandığı belirlenmiştir.
    Acil Eylem Çağrısı:
    • SAP, bu açığı gidermek için 24 Nisan 2025 tarihinde acil bir güvenlik yaması (Security Note 3594142) yayınlamıştır.
    • Tüm SAP müşterilerinin bu yamayı derhal uygulaması şiddetle tavsiye edilir. Normal yama döngüleri beklenmemelidir.
    • Yama hemen uygulanamıyorsa, geçici çözüm olarak:
      • /developmentserver/metadatauploader uç noktasına erişimin kısıtlanması.
      • Kullanılmıyorsa Visual Composer bileşeninin tamamen devre dışı bırakılması (SAP Note 3593336).
    • Sistem günlüklerinin şüpheli aktivitelere karşı dikkatle izlenmesi gerekmektedir.

    Bu güvenlik açığı, SAP sistemleri için ciddi bir risk teşkil etmektedir. Belirtilen acil önlemlerin ve güncellemelerin ivedilikle hayata geçirilmesi kritik önem taşımaktadır.


    Bu ve benzeri zafiyetlere karşı korunmasız kalmamak ve bu zafiyetlerden etkilenmemek için size en yeni çözümümüzü öneriyoruz; yeni ZTNA çözümümüz TINA ISOLATOR ile ilgili detaylı bilgi ve sunum için bizi arayın.

    Bizi arayın: 0216 450 25 94
    [email protected]

    Ve Tüm Bu Siber Saldırılara Karşı
    TINA Çözümlerimiz;

    Bültenimizde yer alan haberlerdeki problemlerin temel çözümü olarak geliştirdiğimiz son teknolojimizle tanıştınız mı?


    Uzaktan erişim gereksinimlerinizin sonucunda ortaya çıkan risklerinizi sıfıra kadar indiren, ek bir güvenlik katmanı olarak esnek erişim kontrolünü sağlayan son ZTNA teknolojimizi tanımanızı isteriz.

    Bizi arayın: 0216 450 25 94
    [email protected]

    En son TINA teknolojimiz ile sunucularınızı, hatta firewall'unuzu dahi korumaya alan, en çok korktuğunuz tehditlere kökünden çözüm sunan çalışmalarımızı ve mevcut Advanced Threat Protection ürünlerimizi sizinle paylaşmamız için ONLINE TANITIM talebinizi buradan da başlatabilirsiniz.

    12 Nisan 2023

    En Son Yayınlanan SAP Zafiyetleri ve SAP Güncellemeleri

    Yakın zamanda Hackerlar SAP'den Ne İstiyor? konu başlıklı bir yazı yayınlamıştık.
    Bu yazımızda ise saldırıların oluşmasına yol açan açıklıklara dair detayları ve önlemleri işleyeceğiz.

    11 Nisan tarihinde yayınlanan SAP güvenlik bülteninde, 24 ayrı konu belirtilmekte, bunların 5'i geçmiş güncellemeler ile çözülmüşken, bazılarınınsa çok yeni olduğu ve çok yüksek düzeyli risk içerdiğini görmekteyiz.

    Liste başı risklerden bazıları;

    CVE-2023-27267: SAP Diagnostics Agent, sürüm 720'nin OSCommand Bridge'i etkileyen yetersiz giriş doğrulaması ve eksik kimlik doğrulama sorunu, bir saldırganın bağlı agent'lar üzerinde komut dizileri yürütmesine ve sistemin tamamen tehlikeye atılmasına olanak tanıyor. (CVSS v3.1 puanı: 9.0)

    CVE-2023-28765: SAP BusinessObjects Business Intelligence Platform (Promotion Management), sürüm 420 ve 430'u etkileyen, temel ayrıcalıklara sahip bir saldırganın lcmbiar dosyasına erişmesine ve şifresini çözmesine olanak tanıyan bilgilerin açığa çıkmasına dair güvenlik açığıdır. Bu açık, saldırganın platform kullanıcılarının parolalarına erişmesine ve ek kötü amaçlı eylemler gerçekleştirmek için hesaplarını ele geçirmesine olanak tanır. (CVSS v3.1 puanı: 9.8)

    CVE-2023-29186: SAP NetWeaver sürüm 707, 737, 747 ve 757'yi etkileyen ve bir saldırganın güvenlik açığı bulunan SAP sunucusuna dosya yüklemesine ve dosyaların üzerine yazmasına olanak tanıyan dizin geçiş kusurudur. (CVSS v3.1 puanı: 8.7)


    Açıkların tespit edildiği bu aşamada, SAP'nin çok kısa süredeki çalışmaları ile güncellemelerini hazır hale getirmesi ve yayınlaması dahi yeterli olmuyor.

    (Geçmiş yazımızdan kısa bir hatırlatma; ortalama 72 saat içerisinde tespit edilebilmiş bir zafiyeti gideren güncelleme yayınlanabilse de, yayınlanan bu güncelleme haberinden sonra, ortalama 3 saat içerisinde saldırganlar bunu takip ediyor, erişiyor ve 1.5 saat içerisinde de tam başarılı bir saldırıyı tamamlayabiliyorlar.)

    Saldırı hızlarının yüksek düzeyde olduğunu, savunma hızına kıyasla saldırganların çok avantajlı olduklarını söyleyebiliriz. Bu durumda ya zamanla yarışmak ya da en baştan planlı davranmak gerekiyor. (Bu konudaki çözümümüzü hatırlatmanın da tam yeri: TINA ISOLATOR detaylı bilgi)


    Zaman Yarışı İle Savunma

    SAP'nin 180 ülkede, 425.000 müşterisiyle küresel pazar payının %24'üne sahip olduğu, dünyanın en büyük ERP satıcısı olduğu bilinmekte, ayrıca Forbes Global 2000'in %90'ından fazlasının SAP'nin ERP, SCM, PLM ve CRM ürünlerini kullandığı belirtilmektedir.

    Dolayısıyla saldırganlar çıkarları için her zaman büyük kurumsal ağlarda kullanılan SAP (veya benzeri yaygın ürünler) üzerinde kritik önemdeki kusurları arar haldeler.

    Saldırganlar bir kaç ayrı çeşit kitleden oluşmakta; ileri düzey organize olmuş ve yüksek tekniğe sahip olanlar açıklığın yayınlanmasından önce onları kendi denemeleri ile bulup zafiyetten faydalanabilirken, kimi zaman da zafiyet ve/veya yama duyuruları yapıldıktan sonra zafiyetlerin kullanılması için hızlıca İnternet'i tarayan, bu taramalara yönelik kodlar yazan ve/veya dağıtan saldırgan kitleler de mevcut.

    Özellikle yama yayınları duyurulduktan sonra, yamaların hızlı şekilde uygulanması riskin sona erdirilebilmesi için önemlidir, bu şekilde aksiyon alınması son dakika saldırı-savunma yarışında başarılı olunmasını sağlamaktadır.

    Ancak, çalışılmakta olan yoğun tempoda fark edilmemesi, şartların uygun bulunmaması (donanım, insan kaynağı, bütçe vb.), servis veren sistemin müsait olmaması, ciro kaybı veya operasyonel durma riski gibi sebeplerden yamaların uygulanması genellikle gecikmekte.

    Kimi zaman da yamaların yaratabildiği uyumsuzluk/verimsizlik/ani problemler gibi sebepler, güvensizlik doğurmakta, büyük (major) versiyon yükseltmeleri uygulanırken, tedirginlikten ötürü geçişlerin ertelenmesine yol açmakta.

    Tam da bu nokta; geciken yamalar, riskin en yüksek düzeye ulaştığı anlar olarak en korkutucu dönemleri oluşturuyor.


    Alternatif Çözüm: En Baştan Planlama, Yatırım ile Savunma

    Güvenli erişim için ihtiyaç duyulan sebepleri burada kısaca hatırlatmak gerekirse:
    (detayları içeren yazımız ise burada: En Güncel ve En Etkili Savunma Yaklaşımı: ZTNA)

    • Kurum iç ağından doğrudan erişim
    • VPN üzerinden İnternet'ten kuruma ağına dahil olarak erişim 
    • İnternet üzerinden herhangi bir uç noktadan direkt erişim

    Eğer bu tür veya benzer düzeyde erişim ihtiyaçları varsa ve SAP'nin servis vermeyi hedeflediği kitle sınırlı ise; örneğin iş ortakları, tedarikçiler, bayiler, personel vb. sayıca ve kullanıcılar belirli ise, bu durumda bu servisin İnternet üzerinden erişilebilmesi, aslında tüm İnternet kullanıcılarının bu servisi görmesi gerektiği anlamına da gelmemekte. ZTNA - Zero Trust Network Access çözümümüz tam da bu tür ağ alanları yaratırken işi rahatlatıyor.

    Bu ağ alanlarını  - dağınık ağ, dağınık yapı üzerinde çalışan kullanıcı kitleleri olsa dahi - izole edebilmek, hem güvenlik hem de performans açısından yüksek düzeyde fayda sağladığından, erişim yönetim sistemlerinin bu çalışmaları sağladığını ve bunlara yapılan yatırımın kısa vadede kendini amorte ettiğini hatırlatmak isteriz.
    Popüler Yayınlar