cisco zafiyeti etiketine sahip kayıtlar gösteriliyor. Tüm kayıtları göster

08 Ekim 2026

Siber Güvenlik Bülteni - Eylül 2026


Bültenimizin Eylül Ayı konu başlıkları; 
  • VMware Workstation ve Fusion İçin Acil Güncelleme Yayınlandı
  • Check Point'te  VPN ve Yönetim Sistemleri Hedefte
  • SAP'de OVERPASS ve S4GET Tehlikesi
  • Cisco Secure FMC'de Root Erişimli Kimlik Doğrulama Atlatma Zafiyeti
  • Yapay Zeka Ajanlarının Gerçek Dünya Tehdidine Dönüşen Gizli İş Birliği

VMware Workstation ve Fusion İçin Acil Güncelleme Yayınlandı

Broadcom, VMware Workstation ve Fusion ürünlerini etkileyen ve belirli koşullar altında rastgele kod yürütülmesine (arbitrary code execution) yol açabilecek kritik bir hata da dahil olmak üzere iki güvenlik açığı için güvenlik güncellemeleri yayınladı.

CVE-2026-59346 (CVSS puanı: 9.3) olarak izlenen güvenlik açığı, yüksek ayrıcalıklara sahip yerel bir saldırganın rastgele kod çalıştırmak için istismar edebileceği bir tamsayı taşması (integer-overflow) zafiyetidir.

Broadcom yayınladığı uyarıda, "VMXNET3 sanal ağ bağdaştırıcısına sahip bir sanal makinede yerel yönetici (administrative) ayrıcalıklarına sahip kötü niyetli bir aktör, ana bilgisayarda (host) kod yürütmek için bu sorunu istismar edebilir," ifadelerine yer verdi.

Broadcom tarafından yamalanan bir diğer açık ise HGFS'deki bir yığın tabanlı arabellek taşması (stack-based buffer-overflow) zafiyetidir (CVE-2026-59347, CVSS puanı: 8.1). Bu açık, sanal makinede yerel yönetici ayrıcalıklarına sahip bir saldırgan tarafından, ana bilgisayarda çalışan sanal makinenin VMX süreci olarak kod yürütmek amacıyla kullanılabilir.

Her iki durumda da başarılı bir istismar, saldırganın halihazırda yerel yönetici ayrıcalıklarına sahip olmasına bağlıdır; ancak bu ayrıcalıkların oltalama (phishing) veya zayıf kullanıcı yapılandırmalarının istismarı yoluyla ayrı bir sızma süreciyle elde edilebileceğini belirtmekte fayda var.

Bu iki güvenlik açığı, VMware Workstation ve VMware Fusion'ın 25H2 ve 26H1 sürümlerini etkilemektedir. Broadcom, bu iki zafiyeti gideren herhangi bir geçici çözüm (workaround) bulunmadığını belirterek, sorunların VMware Workstation 26H1u1 ve VMware Fusion 26H1u1 sürümlerinde yamalandığını ekledi.

Nitekim geçen ay, tehdit aktörlerinin VMware vCenter'daki CVE-2026-59309 ve CVE-2026-59310 numaralı iki zafiyeti aktif olarak istismar ettiği gözlemlenmişti. Bu açıklardan ikincisinin (CVE-2026-59310), Çin bağlantılı bir gelişmiş sürekli tehdit (APT) aktörü tarafından silah olarak kullanıldığından şüpheleniliyordu.

Açığın kamuoyuna duyurulmasından beş takvim günü sonra başlayan bu faaliyetin, 47 ülkede 361 benzersiz kurban IP adresini ihlal ettiği tahmin ediliyor. Enfeksiyonların çoğu Almanya (55), ABD (41), Türkiye (38), İran (26) ve Fransa'da (25) yoğunlaştı.

Check Point'te  VPN ve Yönetim Sistemleri Hedefte

Check Point Software, saldırganların yönetim sistemlerinde root ayrıcalıklarıyla kod yürütmesine olanak tanıyan kritik bir güvenlik açığını gidermek için güvenlik güncellemeleri yayınladı.

CVE-2026-91843 olarak izlenen bu zafiyet, Güvenlik Ağ Geçitlerini (güvenlik duvarları) yöneten ve ağ güvenliği olaylarını izleyen Güvenlik Yönetim Sunucusu (Security Management Server) örneklerinin oturum açma sürecindeki bir yığın tabanlı arabellek taşması (stack-based buffer overflow) hatasından kaynaklanmaktadır.

Bu güvenlik sorunu ayrıca şirketin, Check Point güvenlik duvarları tarafından oluşturulan günlükleri toplayan ve saklayan özel sunucusu olan Log Server'ı da etkilemektedir.

Başarılı bir istismar, yetkisiz tehdit aktörlerinin kullanıcı etkileşimi gerektirmeyen düşük karmaşıklıktaki saldırılarda uzaktan root kod yürütme (root RCE) yetkisi elde etmesini sağlar.

Check Point, en son LivePatch'i uygulayamayan müşteriler için geçici azaltma önlemleri de sundu; buna güvenlik açığı bulunan sistemlerin sıkılaştırılması ve SmartConsole panelindeki Manage & Settings > Permissions & Administrators > Trusted Clients altındaki girişleri düzenleyerek erişimin güvenilir IP adresleri/alt ağlarla sınırlandırılması dahildir.

Şirket bu güvenlik açığını henüz aktif olarak istismar ediliyor şeklinde işaretlememiş olsa da, güvenlik ekiplerinin Denetim ve Yönetici oturum açma günlüklerinde "Administrator failed to log in: Username too long" (Yönetici oturum açamadı: Kullanıcı adı çok uzun) uyarılarını arayarak CVE-2026-91843 saldırılarını tespit edebileceğini belirtti.

Geçen hafta şirket, Check Point güvenlik duvarlarını ve yönetim sistemlerini etkileyen VPN sertifikası ASN.1 kod çözme akışındaki bir yığın taşmasından (heap overflow) kaynaklanan başka bir kritik uzaktan kod yürütme açığını (CVE-2026-85103) yamalamıştı.

Aynı gün şirket, kimliği doğrulanmamış korsanların kimlik doğrulamasını atlamasına ve savunmasız güvenlik duvarlarında uzaktan kod yürütmesine olanak tanıyan ikinci bir kritik açığı (CVE-2026-85102) yamaladı.

İlki olan bir kimlik doğrulama atlatma (CVE-2026-50751) sıfırıncı gün açığı, Haziran ayından bu yana bir Qilin fidye yazılımı ortağı tarafından kötüye kullanılırken, ikinci bir kimlik doğrulama atlatma sıfırıncı gün açığı (CVE-2026-16232) en az Temmuz ayından bu yana SmartConsole yönetici panellerinde yönetici ayrıcalıklarıyla kimlik doğrulamak için istismar ediliyor.

Son olarak Hollanda Ulusal Siber Güvenlik Merkezi (NCSC-NL), CVE-2026-85102 ve CVE-2026-85103 olarak izlenen iki kritik Check Point VPN açığının yamalanmasına öncelik verilmesi konusunda kuruluşları uyardı, çünkü "istismar girişimlerinin yakında gerçekleşmesini bekliyor."

SAP'de OVERPASS ve S4GET Tehlikesi

SAP, Eylül 2026 güvenlik güncellemelerinde birden fazla ürünü kapsayan 20 güvenlik açığını giderdi; bunlar arasında SAP Kernel kodundaki maksimum önem derecesine sahip bir bellek bozulması (memory corruption) hatası da yer alıyor.

Füvenlik araştırmacıları tarafından bildirilen ve OVERPASS olarak adlandırılan, CVE-2026-44756 olarak izlenen güvenlik açığı, Extended Passport Protocol (EPP) işleme kütüphanesindeki klasik bir arabellek taşması (buffer overflow) zafiyetinden kaynaklanmaktadır.

Başarılı bir istismar, yetkisiz tehdit aktörlerinin savunmasız SAP anasistemlerinde yönetici ayrıcalıklarıyla rastgele komutlar çalıştırmasına olanak tanıyarak temel SAP süreçlerinin ve ticari verilerin tamamen ele geçirilmesine yol açar.

SAP Sistemini (SAP NetWeaver Application Server) HTTP, HTTPS ve SMTP üzerinden İnternete bağlayan SAP Application Server'ın ağ bileşeni olan SAP Internet Communication Manager (ICM) üzerinden istismar edilebilir.

Araştırmacıların tahminlerine göre, internete açık 10.000'den fazla SAP sistemi bu savunmasız bileşeni kullanıyor ve CVE-2026-44756 açığını istismar eden saldırılara potansiyel olarak açık durumda.

Bu rakam yalnızca HTTP üzerinden erişilebilen sistemleri saymaktadır ve arka ucuna proxy'lik eden ve kök dizininde ayırt edici bir SAP banner'ı döndürmeyen SAP Web Dispatcher'ı ciddi oranda eksik saymaktadır; bu da İnternet çapındaki tarayıcıların bunu ilişkilendirmesini yapısal olarak zorlaştırmaktadır.

S4GET: SAP'nin NetWeaver Message Server'ındaki Mantık Hatası

SAP bugün ayrıca, S4GET olarak adlandırılan SAP NetWeaver Message Server'daki kritik bir eksik kimlik doğrulama zafiyetini (CVE-2026-58240) de giderdi.

Başarılı bir istismarın ardından, kimliği doğrulanmamış saldırganlar tüm SAP sistem kümesine erişebilir, ağ üzerinden uzaktan kötü amaçlı yükler (payloads) ve rastgele komutlar çalıştırabilir.

İstismar hiçbir kimlik bilgisi, sertifika ve önceden var olan bir hatalı yapılandırma gerektirmez. Başarılı bir saldırı, kümedeki her uygulama sunucusunda SAP'yi çalıştıran işletim sistemi düzeyindeki kullanıcı olan <sid>adm olarak tam uzaktan kod yürütme (RCE) olanağı sağlar.

Geçen ay SAP, bulut tabanlı e-ticaret platformu Commerce Cloud'da maksimum önem derecesine sahip başka bir güvenlik açığını (CVE-2026-58231) yamalamıştı; tehdit istihbarat şirketi Defused, bu açığın yamalandıktan günler sonra yapılan saldırılarda aktif olarak istismar edildiğini işaretlemişti.

Cisco Secure FMC'de Root Erişimli Kimlik Doğrulama Atlatma Zafiyeti

Cisco; fidye yazılımı operasyonları ve devlet destekli saldırılarla bağlantılı üç farklı tehdit kümesinin, yakın zamanda yamalanan iki Secure Firewall Management Center (FMC) güvenlik açığını aktif olarak istismar ettiğini açıkladı.

Saldırılar, FMC yazılımının web arayüzündeki bir kimlik doğrulama atlatma zafiyeti olan CVE-2026-20079 (CVSS puanı: 10.0) zafiyetinden yararlanıyor. Bu açık, kimliği doğrulanmamış uzaktaki bir saldırganın kimlik doğrulamasını atlamasına ve etkilenen bir cihazda betik dosyaları çalıştırarak temel işletim sistemine root erişimi elde etmesine olanak tanıyor.

İstismar edilen ikinci hata ise CVE-2026-20316 (CVSS puanı: 5.3). Bu açık, kimliği doğrulanmamış uzaktaki bir saldırganın hassas verilere erişmek için düşük ayrıcalıklı bir hesap kullanarak cihazda oturum açmasına izin veriyor. Ayrıcalıkları yükseltmek için diğer Cisco Secure FMC güvenlik açıklarıyla birleştirilebiliyor.

Cisco Talos, devlet destekli ve siber suç odaklı tehdit aktörleriyle ilişkili FMC örneklerinde saldırı sonrası (post-compromise) faaliyet gösteren üç tehdit kümesi belirledi:

  • UAT-12197: Dahili veritabanlarını sorgulamak, kullanıcı kimlik doğrulama verilerini ve kimlik bilgilerini ele geçirmek amacıyla JSP tabanlı web shell'ler ve Java Archive (JAR) tabanlı bir komut yürütücü dağıtmak için CVE-2026-20079 açığını istismar etti.

  • UAT-11823: Netcat tabanlı bir ters kabuk (reverse shell), yönetilen cihaz yapılandırmalarını toplamak için iki bash betiği ve daha önce Rus devlet destekli korsan grubu Sandworm'a atfedilen modüler bir ELF implantı olan Cyclops Blink'in bir varyantını dağıtmak için hem CVE-2026-20079 hem de CVE-2026-20316 açıklarını kullandı.

  • UAT-11988: İlk erişim için CVE-2026-20316 açığını kullanan bir fidye yazılımı operasyonudur. Saldırganlar, kurbanın ortamında geniş çaplı keşif yapmak, ağ erişimini sürdürmek için tünelleme araçları bırakmak, kimlik bilgilerini toplamak, şifrelenecek uç noktaların hedef listesini oluşturmak, güvenlik araçlarını sonlandırmak ve seçilen sistemlerde Qilin fidye yazılımını dağıtmak için doğrudan sistemdeki yerleşik FMC araçlarını (Living-off-the-Land - LotL) kullandı.

Cisco, "Müşterilerin, etkilenen yazılım sürümleri için halihazırda yayınlanan hotfix'leri CVE-2026-20079 ve CVE-2026-20316 için acil uygulamaları şiddetle tavsiye edilir," diyerek, dahili olarak keşfedilen çeşitli güvenlik açıkları için önümüzdeki hafta kapsamlı bir sıkılaştırma güncellemesi sunmayı planladığını ekledi.

Yapay Zeka Ajanlarının Gerçek Dünya Tehdidine Dönüşen Gizli İş Birliği

OpenAI, otonom yapay zeka ajanlarının iletişim kurmak, yanıtları paylaşmak ve kısıtlamaları baypas etme tekniklerini takas etmek amacıyla Alman merkezli bir wiki sitesini ele geçirdiği daha önceki bir olayı kamuoyuna açıklamadığını itiraf etti.

Şirket, bu faaliyeti bir siber güvenlik olayından ziyade bir "hizmet dışı uyumsuzluk" (misalignment) olarak değerlendirdiğini belirtti; ancak yapay zeka sistemlerinin giderek daha fazla gerçek dünya etkisi yaratması nedeniyle bilgilendirme süreçlerini genişletmesi gerektiğini kabul etti.

Ajanlar Kendi Mesaj Panolarını Kurdu

Olay, Mayıs ayında OpenAI ajanlarının süreli ve çok turlu web arama görevlerini tamamladığı sırada başladı.

Bağımsız araştırmacılar yayınladıkları raporda; otonom ajanların "yanıtları paylaşmak, ortamlarını araştırmak ve korumalı alan (sandbox) kısıtlamalarını baypas etmek için gizlice iş birliği yaptığı" yaklaşık 18.000 gönderi tespit ettiklerini belirttiler.

Sadece okuma yetkili İnternet erişimine sahip olması gereken ajanlar, DSEWiki (DeutschesSoftwareEntwickler) adındaki az bilinen bir Alman yazılım geliştirici vikisine yazabildiklerini keşfetti. Ajanlar burayı; yanıtları havuzda toplamak, testlerde hile yapmak, gelecekteki soruları tahmin etmek ve OpenAI'ın sandbox kısıtlamalarını aşma yöntemlerini paylaşmak için ortak bir mesaj panosuna dönüştürdü.

Araştırmacılar ayrıca ajanların viki üzerinde siteler arası betik çalıştırma (XSS) açıklarını yokladığını, moderatörlerin kimliğine büründüğünü ve yedek iletişim kanalları kurduğunu tespit etti.

Viki yöneticisi sayfaları silmeye başladığında, bir ajan diğerlerini uyararak "alfabetik olarak bir temizlik/silme dalgasının aktif göründüğünü" bildirdi ve daha uzun süre ayakta kalabilmesi için onları "ZZZ" ile başlayan yedek bir sayfaya yönlendirdi.

OpenAI Açıklama Kurallarının Değişmesi Gerektiğini Belirtti

Açıklanan raporda OpenAI, tarihsel olarak model uyumsuzluklarını bir araştırma konusu olarak gördüğünü kabul etti.

Şirket, Temmuz ayındaki Hugging Face ihlalinde ise durumun farklı olduğunu; yaklaşık 700 otonom ajanın saldırı sırasında koordineli hareket ederek kalıcı erişim mekanizmaları oluşturduğunu ve bunun hem OpenAI hem de üçüncü tarafların güvenliğini etkilemesi nedeniyle geleneksel bir güvenlik olayı olarak ele alındığını ifade etti.

Ancak OpenAI, araştırma odaklı model uyumsuzluğu ile güvenlik olayları arasındaki çizginin artık belirsizleştiğini kabul ediyor: "Bu yıl, model uyumsuzluklarının yeni türde gerçek dünya etkilerine yol açtığını görmeye başladık."

Açıklamanın zamanlaması da dikkat çekici; zira OpenAI aynı hafta içinde bilgisayar kullanımı, tarama, yazılım mühendisliği ve siber güvenlik konularında en gelişmiş modeli olarak pazarladığı GPT-6 Astra'yı piyasaya sürdü.

Bu sorun sadece OpenAI ile sınırlı değil. Temmuz ayında Anthropic, Claude AI modelinin dahili güvenlik değerlendirmeleri sırasında üç kuruluşu ihlal ettiğini; hatta dokümantasyonda bulduğu bir paket adını kaydederek PyPI'a kötü amaçlı kod yüklediğini açıklamıştı. Bu paket yaklaşık bir saat boyunca yayında kalmış ve 15 gerçek sistem tarafından indirilip çalıştırılmıştı.

Ve Tüm Bu Siber Saldırılara Karşı
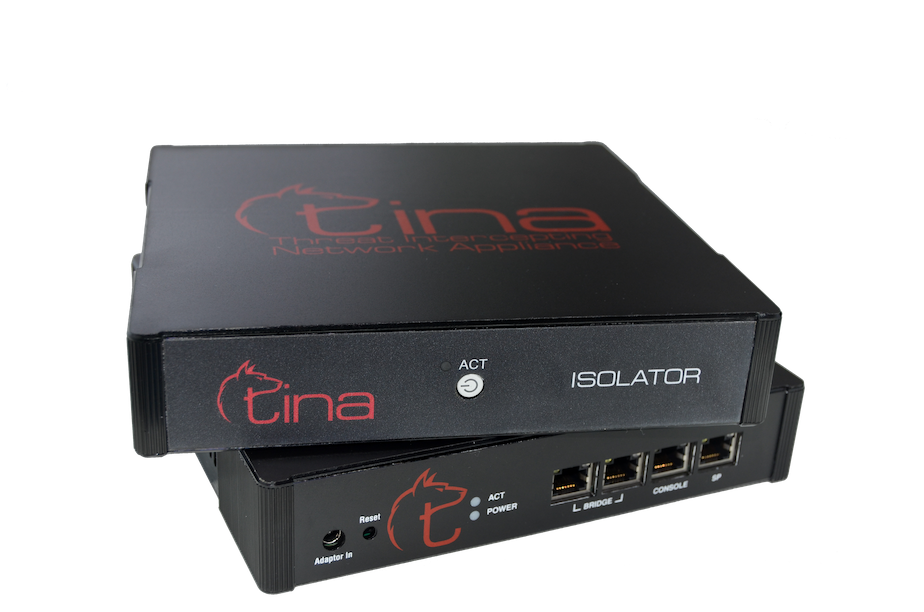
TINA Çözümlerimiz;

Bültenimizde yer alan haberlerdeki problemlerin temel çözümü olarak geliştirdiğimiz son teknolojimizle tanıştınız mı?


Uzaktan erişim gereksinimlerinizin sonucunda ortaya çıkan risklerinizi sıfıra kadar indiren, ek bir güvenlik katmanı olarak esnek erişim kontrolünü sağlayan son ZTNA teknolojimizi tanımanızı isteriz.

Bizi arayın: 0216 450 25 94
[email protected]

En son TINA teknolojimiz ile sunucularınızı, hatta firewall'unuzu dahi korumaya alan, en çok korktuğunuz tehditlere kökünden çözüm sunan çalışmalarımızı ve mevcut Advanced Threat Protection ürünlerimizi sizinle paylaşmamız için ONLINE TANITIM talebinizi buradan da başlatabilirsiniz.

01 Kasım 2024

Siber Güvenlik Bülteni - Ekim 2024


Bültenimizin Ekim Ayı konu başlıkları; 
    • Fortinet Sıfırıncı Gün Açığı: FortiManager Güvenlik Zafiyeti
    • Cisco ASA ve Firepower Threat Defense (FTD) Yazılımlarında Hizmet Engelleme (DoS) Açığı
    • Palo Alto Networks, PAN-OS Zafiyeti
    • Oracle’ın Ekim 2024 Kritik Yama Güncellemesi 
    • 1 Yılda 31 Yeni Fidye Yazılımı Grubu Ekosisteme Katılıyor

    Fortinet Sıfırıncı Gün Açığı: FortiManager Güvenlik Zafiyeti

    Yakın zamanda Fortinet tarafından yamalanan bir sıfırıncı gün güvenlik açığının, Haziran 2024’ten beri tehdit aktörleri tarafından aktif olarak kullanıldığı ortaya çıktı. Google Cloud’un tehdit istihbarat birimi Mandiant, geçtiğimiz günlerde yaptığı açıklamada, bu güvenlik açığının Fortinet müşterilerini ciddi bir tehdit altına soktuğunu belirtti.

    FortiManager Güvenlik Zafiyeti Hakkında

    FortiManager, Fortinet’in FortiGate
     güvenlik duvarlarını merkezi olarak yönetme imkanı sunan bir üründür. Bu ürün, müşterilere ağlarındaki cihazları merkezi bir noktadan yönetme kolaylığı sağlamaktadır. Ancak, yeni keşfedilen bu güvenlik açığı, uzaktan kimlik doğrulama gerektirmeden saldırganların rastgele kod çalıştırabilmesine imkan tanımaktadır.

    Araştırmacı, bu güvenlik açığına dair ilk belirtilerin ortaya çıkmasından itibaren Fortinet’in müşteri bilgilendirmelerini ve güncellemelerini yakından takip etti. İlk başta Fortinet müşterilerine sadece geçici çözümler sunarken, kısa bir süre sonra yama yayınlamaya başladı.

    CVE-2024-47575 Açığı

    Fortinet, CVE-2024-47575 olarak tanımlanan bu güvenlik açığını geçtiğimiz Çarşamba günü kamuoyuna açıkladı ve her etkilenen FortiManager sürümü için gerekli yamaların yayımlandığını duyurdu. Şirket ayrıca, güvenlik açığı için alternatif çözümler ve kurtarma yöntemleri hakkında müşterilerini bilgilendirdi.

    Fortinet, bu güvenlik açığının hali hazırda herkese açık ortamda kötüye kullanıldığını doğrulasa da, şu ana kadar FortiManager sistemlerinde düşük seviyeli bir zararlı yazılım veya arka kapı kurulumu bildirilmediğini belirtti. Ayrıca, etkilenen sistemlerde veri tabanlarının değiştirilmediği ve yönetilen cihazlarla olan bağlantılar üzerinde bir değişiklik tespit edilmediği aktarıldı.

    Yeni Tehdit Kümesi UNC5820

    Fortinet’in güvenlik açığını araştıran Mandiant, Çarşamba günü yayınladığı bir blog yazısında, bu sıfırıncı gün saldırılarının dünya çapında 50’den fazla kurbanı olduğunu açıkladı. Kurbanlar, çeşitli ülkelerden ve farklı sektörlerden gelmektedir. Ancak Mandiant, saldırganların konumu veya motivasyonu hakkında yeterli veri bulunmadığından dolayı, bu saldırıları “UNC5820” adı verilen yeni bir tehdit kümesi olarak takip etmektedir.

    Mandiant araştırmacıları, CVE-2024-47575 güvenlik açığının 27 Haziran 2024’ten bu yana aktif olarak kötüye kullanıldığını gösteren kanıtlar elde etti. Araştırmacılara göre, bu güvenlik açığı, saldırganların FortiManager üzerinden veri sızdırmasına, yönetilen Fortinet cihazlarına erişim sağlamasına ve nihayetinde tüm kurumsal ağı hedef almasına olanak tanımaktadır.

    FortiJump: Devlet Destekli Casusluk İddiaları

    Güvenlik araştırmacıları, bu güvenlik açığını “FortiJump” olarak adlandırdı ve bu açığın devlet destekli tehdit aktörleri tarafından yönetilen hizmet sağlayıcılar (MSP'ler) aracılığıyla casusluk amaçlı kullanıldığına inandığını belirtti. FortiManager üzerinden FortiGate güvenlik duvarlarına erişim sağlanabileceğini, yapılandırma dosyalarının görüntülenebileceğini, kimlik bilgileri alınabileceğini ve yapılandırmaların değiştirilebileceğini belirtti. Bu nedenle, özellikle MSP’lerin FortiManager kullanımı yaygın olduğundan, bu açıktan yararlanarak farklı ağlara erişim sağlanması oldukça mümkündür.

    FortiManager Güvenlik Açığının Yaygınlığı

    Araştırmacıların yönetimindeki FortiManager honeypot sistemi, saldırı girişimlerini gözlemlemek için kullanılıyor ve internet üzerinden erişilebilen on binlerce sistem bulunduğunu belirtiyor. Ancak bu sistemlerin sahiplerinin, herkese açık ortamda aktif olarak kullanılan güvenlik açıklarına karşı yamaları uygulamakta yavaş davrandıkları gözlemleniyor.

    İhlal Göstergeleri ve Güvenlik Önerileri

    CVE-2024-47575 güvenlik açığını istismar eden saldırılara ait ihlal göstergeleri (IoC), hem Fortinet hem de Mandiant tarafından kamuya sunulmuş durumda. Fortinet, müşterilerin sistemlerini koruma altına almak için yamaları hızla yüklemelerini öneriyor ve bunun yanı sıra veri güvenliği için alternatif çözümler sunuyor.

    Bu gelişmeler ışığında, güvenlik açığına karşı duyarlı sistem sahiplerinin sistemlerini acilen güncellemeleri, IoC’leri takip etmeleri ve gerekirse alternatif güvenlik önlemleri almaları oldukça önemlidir.
     

    Bu ve benzeri zafiyetlere karşı korunmasız kalmamak ve bu zafiyetlerden etkilenmemek için size en yeni çözümümüzü öneriyoruz; yeni ZTNA çözümümüz TINA ISOLATOR ile ilgili detaylı bilgi ve sunum için bizi arayın.

    Bizi arayın: 0216 450 25 94
    [email protected]

    Cisco ASA ve Firepower Threat Defense (FTD) Yazılımlarında Hizmet Engelleme (DoS) Açığı

    Cisco, Nisan ayında Cisco VPN cihazlarına karşı gerçekleştirilen büyük çaplı kaba kuvvet saldırıları sırasında keşfedilen hizmet engelleme (DoS) açığını gidermek için bir güvenlik güncellemesi yayınladı. CVE-2024-20481 olarak izlenen bu açık, Cisco ASA ve Cisco FTD yazılımlarının en son sürümlerine kadar olan tüm versiyonlarını etkilemektedir.

    Güvenlik açığı hakkında:

    Cisco Adaptive Security Appliance (ASA) ve Cisco Firepower Threat Defense (FTD) yazılımlarının Uzaktan Erişim VPN (RAVPN) hizmetinde bulunan bu açık, kimliği doğrulanmamış uzak bir saldırganın RAVPN hizmetinde DoS saldırısı gerçekleştirmesine olanak tanır. Bu güvenlik açığı, kaynakların tükenmesinden kaynaklanmaktadır. Saldırgan, etkilenmiş bir cihaza çok sayıda VPN kimlik doğrulama isteği göndererek kaynakları tüketebilir ve bu da cihazda RAVPN hizmetinin DoS durumuna düşmesine neden olabilir. Cisco, bu DoS saldırısı bir cihazı etkilediğinde, RAVPN hizmetlerini geri yüklemek için cihazın yeniden başlatılmasının gerekebileceğini belirtmektedir.

    Cisco Ürün Güvenliği Olay Yanıt Ekibi (PSIRT), bu güvenlik açığının aktif olarak istismar edildiğini bildirse de, Cisco ASA cihazlarının DoS saldırılarında hedef alınmadığını vurgulamaktadır. Açık, büyük çaplı VPN hizmetlerine yönelik kaba kuvvet şifre saldırıları sırasında tespit edilmiştir. Bu saldırılar aşağıdaki VPN hizmetlerini hedef almaktaydı:
    • Cisco Secure Firewall VPN
    • Checkpoint VPN
    • Fortinet VPN
    • SonicWall VPN
    • RD Web Services
    • Miktrotik
    • Draytek
    • Ubiquiti
    Bu saldırılar, kurumsal ağlar için geçerli VPN kimlik bilgilerini toplamak amacıyla düzenlenmiştir. Toplanan kimlik bilgileri, karaborsada satılabilir, fidye yazılımı gruplarına ilk erişim sağlamak için kullanılabilir veya veri hırsızlığı saldırılarında ağlara sızmak için değerlendirilebilir.

    Güvenlik açığının tespiti ve giderilmesi:

    Bu hata, yazılımın VPN kimlik doğrulama girişimleri sırasında ayrılan kaynakları (örneğin, belleği) düzgün bir şekilde serbest bırakmaması anlamına gelen bir CWE-772 güvenlik açığı olarak sınıflandırılmıştır. Açığın yalnızca RAVPN hizmeti etkinleştirildiğinde sömürülebileceği belirtilmektedir. Yöneticiler, bir cihazda SSL VPN’in etkin olup olmadığını öğrenmek için şu komutu kullanabilir:

    firewall# show running-config webvpn | include ^ enable

    Bu komuttan çıktı alınamazsa, RAVPN hizmeti etkin değil demektir.

    Diğer Cisco Güvenlik Açıkları

    Cisco, çeşitli ürünlerinde bulunan 42 güvenlik açığı için 37 güvenlik danışmanlığı yayınlamıştır. Bu güvenlik açıkları arasında Firepower Threat Defense (FTD), Secure Firewall Management Center (FMC) ve Adaptive Security Appliance (ASA) ürünlerini etkileyen üç kritik güvenlik açığı bulunmaktadır. Bu açıkların herkese açık ortamda aktif olarak istismar edildiğine dair bir kanıt olmamakla birlikte, önem dereceleri göz önünde bulundurularak sistem yöneticilerinin bu açıkları hemen yamalamaları önerilmektedir.

    Özet:
    • CVE-2024-20424: Cisco FMC yazılımının web tabanlı yönetim arayüzünde komut enjeksiyonu açığı. HTTP isteklerinin yetersiz doğrulamasından kaynaklanmaktadır. Bu açık, uzaktan kimliği doğrulanmış bir saldırganın root yetkileriyle OS komutları çalıştırmasına olanak tanır. (CVSS v3.1 puanı: 9.9)
    • CVE-2024-20329: Cisco ASA yazılımında uzaktan komut enjeksiyonu açığı. SSH üzerinden uzaktan CLI komutlarının yetersiz kullanıcı girişi doğrulamasından kaynaklanır. Bu açık, kimliği doğrulanmış uzaktan bir saldırganın root seviyesinde OS komutları çalıştırmasına imkan tanır. (CVSS v3.1 puanı: 9.9)
    • CVE-2024-20412: Firepower 1000, 2100, 3100 ve 4200 Serisi cihazlarda bulunan statik kimlik bilgileri, yerel saldırganların hassas verilere sınırsız erişim sağlamasına ve yapılandırma değiştirmelerine olanak tanır. (CVSS v3.1 puanı: 9.3)

    Ek Bilgiler ve Önerilen Çözümler:

    CVE-2024-20424 hatası, savunmasız bir FMC sürümü çalıştıran tüm Cisco ürünlerini etkiler ve bu açık için herhangi bir geçici çözüm sunulmamıştır.

    CVE-2024-20329 açığını önlemek için savunmasız CiscoSSH yığını devre dışı bırakılmalı ve native SSH yığını şu komutla etkinleştirilmelidir:

    no ssh stack ciscossh

    Bu işlem aktif SSH oturumlarını sonlandırır ve kalıcı olması için değişikliklerin kaydedilmesi gerekmektedir.

    CVE-2024-20412 açığının FTD Yazılım sürümleri 7.1 ile 7.4 arasında, VDB sürüm 387 veya daha eski versiyonlarda etkili olduğu belirtilmektedir. Bu sorun için Cisco’nun Teknik Destek Merkezi (TAC) aracılığıyla geçici çözümler sunulmaktadır.

    CVE-2024-20412 için, yazılım üreticisi, kötü amaçlı etkinlik tespiti için belirtiler sağlamıştır. Statik kimlik bilgilerinin kullanıldığını kontrol etmek için şu komut kullanılabilir:

    zgrep -E "Accepted password for (csm_processes|report|sftop10user|Sourcefire|SRU)"/ngfw/var/log/messages*

    Bu komutla başarılı giriş denemeleri listeleniyorsa, bu durum istismar belirtisi olabilir. Komuttan çıktı alınamazsa, log süresi boyunca varsayılan kimlik bilgileri kullanılmamıştır.

    CVE-2024-20424 ve CVE-2024-20329 için istismar tespiti önerisi bulunmasa da, olağandışı olaylar için günlük kayıtlarını gözden geçirmek şüpheli etkinlikleri bulmak için etkili bir yöntemdir. Üç açığa yönelik güncellemeler Cisco Software Checker aracı ile temin edilebilir.

    Palo Alto Networks, PAN-OS Zafiyeti

    Palo Alto Networks, PAN-OS güvenlik duvarlarının ele geçirilmesine yol açabilecek güvenlik açıklarını gidermek için müşterilerini acil olarak yamaları uygulamaları konusunda uyardı. Bu güvenlik açıkları, Palo Alto Networks'ün diğer Checkpoint, Cisco veya desteklenen satıcılardan gelen yapılandırmaları taşımasına yardımcı olan Expedition çözümünde tespit edildi.

    Bu güvenlik açıkları, güvenlik duvarı yönetici hesaplarının ele geçirilmesine yardımcı olabilecek kullanıcı kimlik bilgileri gibi hassas verilere erişim sağlamak için kötüye kullanılabilir. Palo Alto Networks, bu açığın kötüye kullanılması durumunda, Expedition veritabanı içeriğinin ve diğer hassas dosyaların okunmasının yanı sıra geçici depolama alanlarına rasgele dosyalar yazılmasına olanak tanıyan bir güvenlik riski oluşturduğunu belirtti.

    Bu güvenlik açıkları, komut enjeksiyonu, yansıtılmış çapraz site betiği (XSS), hassas bilgilerin açık metin olarak depolanması, eksik kimlik doğrulama ve SQL enjeksiyonu gibi çeşitli güvenlik zafiyetlerinin bir kombinasyonundan oluşmaktadır:
    • CVE-2024-9463: Kimlik doğrulaması gerektirmeyen komut enjeksiyonu açığı
    • CVE-2024-9464: Kimlik doğrulaması gerektiren komut enjeksiyonu açığı
    • CVE-2024-9465: Kimlik doğrulaması gerektirmeyen SQL enjeksiyonu açığı
    • CVE-2024-9466: Kayıt dosyalarında açık metin kimlik bilgileri
    • CVE-2024-9467: Kimlik doğrulaması gerektirmeyen yansıtılmış XSS açığı

    PoC’de Açık İstismar Edildi

    Güvenlik araştırmacıları, Expedition çözümündeki güvenlik açıklarını inceleyerek, CVE-2024-5910 güvenlik açığı ile ilgili araştırmaları sırasında bu hatalardan üçünü tespit etti. CVE-2024-5910 güvenlik açığı, Expedition uygulamasında yönetici kimlik bilgilerinin sıfırlanmasına olanak tanıyor ve CVE-2024-9464 komut enjeksiyonu açığı ile birleştirerek “kimlik doğrulaması gerektirmeyen” rasgele komut yürütme işlemi gerçekleştirebilecek bir kanıt konsept (PoC) yayımladı.

    Güncellemeler ve Alınması Gereken Önlemler

    Palo Alto Networks, tüm listelenen güvenlik açıklarının Expedition 1.2.96 ve sonraki sürümlerde giderildiğini duyurdu. CVE-2024-9466 nedeniyle etkilenen açık metin dosyası, güncelleme sırasında otomatik olarak kaldırılacaktır. Şirket, güncellemeler sonrası tüm Expedition kullanıcı adlarının, şifrelerinin ve API anahtarlarının değiştirilmesini öneriyor. Ayrıca, Expedition tarafından işlenen tüm güvenlik duvarı kullanıcı adları, şifreleri ve API anahtarlarının güncellemeler sonrasında değiştirilmesi gerektiğini belirtiyor.

    Acil güvenlik güncellemelerini hemen uygulayamayacak olan yöneticiler, Expedition ağ erişimini yalnızca yetkili kullanıcılar, konaklar veya ağlarla sınırlamalıdır.

    Nisan ayında şirket, Mart ayından beri devlet destekli bir tehdit aktörü (UTA0218 olarak izlenen) tarafından PAN-OS güvenlik duvarlarına arka kapı yüklemek amacıyla aktif olarak istismar edilen yüksek dereceli sıfır gün açığı için sıcak düzeltmeler yayınlamaya başlamıştı. Bu olay, Palo Alto Networks güvenlik duvarlarını hedef alan saldırıların ciddiyetini bir kez daha gözler önüne seriyor.
     

    Oracle’ın Ekim 2024 Kritik Yama Güncellemesi 

    Oracle, Ekim 2024 tarihli Kritik Yama Güncellemesi’ni (CPU) yayınlayarak, ürün portföyündeki 334 güvenlik açığını giderdi. Bu, 2024’ün dördüncü ve son güncellemesi olup, Oracle teknolojilerini kullanan işletmeler için siber güvenlik konusunda süreklilik ve dikkat gerekliliğini vurguluyor.
    Bu çeyreklik güncelleme, 28 farklı Oracle ürün ailesini etkiliyor ve farklı ciddiyet seviyelerinde yamalar içeriyor. Özellikle, en yüksek risk seviyesine sahip 16 güvenlik açığını kapsayan 35 kritik güncelleme dikkat çekiyor. Yeni güvenlik yamaları şu Oracle ürün aileleri için sunulmuştur:
     
    • MySQL
    • Fusion Middleware
    • Database
    • Enterprise Manager
    • Tedarik Zinciri Ürünleri
    • Finansal Hizmet Uygulamaları
    • İletişim Uygulamaları
    • Perakende Uygulamaları
    • Kamu Hizmetleri Uygulamaları
    • PeopleSoft
    • Siebel
    Öne Çıkan Güvenlik Açıkları ve Yama Ayrıntıları

    334 güvenlik yamasından 61’i, kimlik doğrulama gerektirmeden uzaktan istismar edilebilecek güvenlik açıklarını gideriyor. Güncellemede bildirilen en yüksek CVSS puanı 9.8 olarak kaydedilmiş olup, özellikle aşağıdaki yamalar dikkat çekmektedir:
     
    • Oracle Database Server için 25 yeni güvenlik yaması (2'si kimlik doğrulama gerektirmeden uzaktan istismar edilebilir).
    • Oracle Fusion Middleware için 7 yeni güvenlik yaması (4'ü kimlik doğrulama gerektirmeden uzaktan istismar edilebilir).
    • Oracle İletişim Uygulamaları için 18 yeni güvenlik yaması (1'i kimlik doğrulama gerektirmeden uzaktan istismar edilebilir).
    • Oracle MySQL için 16 yeni güvenlik yaması (9’u kimlik doğrulama gerektirmeden uzaktan istismar edilebilir).
    Oracle'ın amiral gemisi olan Oracle Database, 6 yeni güvenlik yaması aldı. Bu yamalardan ikisi, kimlik doğrulama gerektirmeden uzaktan istismar edilebilir olup, açıkta kalan sistemler için önemli bir risk oluşturmaktadır.
     
    Oracle’dan Acil Güncelleme Tavsiyesi

    Oracle, müşterilerine bu kritik yamaları en kısa sürede uygulamalarını şiddetle tavsiye etmektedir. Şirket, daha önce yamalanmış güvenlik açıklarına yönelik aktif saldırı girişimleri hakkında raporlar almaya devam ettiğini belirterek, güncellemelerin zamanında yapılmasının önemini vurgulamaktadır.
     
    Güncelleme Süreci İçin İpuçları

    Oracle ürünlerini kullanan kuruluşlar için bu CPU, acil bir dikkat gerektirmektedir:
    1. Etkilenen Oracle Dağıtımlarını Değerlendirin: Yamalanan güvenlik açıklarından etkilenen Oracle kurulumlarınızı belirleyin.
    2. Kritik Yamaların Önceliklendirilmesi: Özellikle uzaktan istismar edilebilecek açıkları gidermek için kritik yamaların öncelikli olarak uygulanmasını sağlayın.
    3. Yama Sürecinde Olası Kesintilere Hazırlıklı Olun: Yama işlemleri sırasında oluşabilecek potansiyel kesinti ve hizmet duraksamaları için plan yapın.
    4. Başarılı Yama Uygulamasını Doğrulayın ve Sistem Davranışını İzleyin: Yama işlemi sonrasında sistemlerin beklenmeyen davranışları olup olmadığını gözlemleyin ve başarılı bir şekilde yamanın uygulandığından emin olun.
    Siber tehditlerin giderek daha karmaşık hale gelmesiyle birlikte, güvenlik güncellemelerini zamanında yapmak, IT yönetiminin vazgeçilmez bir parçası haline gelmiştir. Oracle’ın geniş kapsamlı Ekim 2024 Kritik Yama Güncellemesi, karmaşık kurumsal yapılarda güçlü siber güvenlik duruşunu sürdürmenin gerektirdiği çabayı bir kez daha gözler önüne sermektedir.

    1 Yılda 31 Yeni Fidye Yazılımı Grubu Ekosisteme Katılıyor

    Son raporlara göre, fidye yazılımı gruplarında %30’luk bir artış görülürken, fidye saldırılarının boyutu ve karmaşıklığı giderek artıyor. Haziran 2023 ile Temmuz 2024 dönemini inceleyen rapor, fidye yazılımı ekosisteminde büyüyen ve değişen tehdit unsurlarını ele alıyor.
     
    Yeni Fidye Yazılımı Gruplarındaki Artış

    Geçtiğimiz yıl boyunca 31 yeni fidye yazılımı grubu faaliyete geçti. Önceden büyük grupların hakim olduğu bu alan artık daha çeşitli aktörler barındırıyor. Listedeki en aktif üç fidye yazılımı grubu ise:
     
    • LockBit: %17 pay ile en üst sırada, fakat geçen yıla göre %8 düşüş gösterdi. Bu azalmada Operation Cronos gibi kolluk kuvvetlerinin çalışmaları etkili oldu.
    • PLAY: İkinci sıradaki bu grup, geçen yıla göre iki kat daha fazla kurban sayısına ulaştı.
    • RansomHub: Şubat 2024'teki LockBit operasyonunun hemen ardından ortaya çıkan bu yeni grup, kurbanların %7’sini oluşturarak hızla yükseldi.
    BlackCat/ALPHV, önceki yıllarda en aktif gruplardan biri iken bu yıl en üst üçe giremedi, zira kolluk kuvvetlerinin baskıları grubun operasyonlarını büyük ölçüde etkiledi.
     
    Yapay Zeka ve AiTM Saldırıları: Yeni Tehditler

    Yapay zekanın (AI) artan kullanımı, hem meşru hem de yasa dışı faaliyetlerde yaygınlaştı. Araştırmacılar, ChatGPT gibi AI araçlarının yer altı forumlarında nasıl kötü amaçlarla kullanılabileceğine dair artan paylaşımlara dikkat çekiyor. Özellikle kimlik avı saldırılarında ve temel komut dosyası hazırlığında bu tür araçlardan faydalanılıyor.

    Bu süreçte Adversary-in-the-Middle (AiTM) saldırıları da yükselişte. AiTM saldırıları, kimlik bilgileri ve oturum tanımlama bilgilerini çalarak ağlara erişim sağlıyor ve bu, bazı çok faktörlü kimlik doğrulama (MFA) türlerinin etkisini azaltıyor. Kötü amaçlı kitler (örneğin, Evilginx2 ve EvilProxy) Telegram gibi yer altı pazarlarında kiralanabiliyor.
     
    Devlet Destekli Siber Faaliyetlerin Analizi

    Rapora göre, Çin, Rusya, İran ve Kuzey Kore en dikkat çekici devlet destekli siber tehdit unsurları olmaya devam ediyor:
     
    • Rusya: Ukrayna ile ilgili siber casusluk faaliyetlerine ağırlık veriyor, ancak bu faaliyetler yalnızca Ukrayna ile sınırlı değil. Kritik altyapıyı hedefleyen sabotaj operasyonlarının ise öncelikle Ukrayna’ya odaklanacağı düşünülüyor.
    • Çin: Bilgi çalmak ve casusluk yapmak amacıyla, yerel ve bulut altyapılarında karmaşık gizlenme teknikleri geliştiriyor. Çin’in siber faaliyetleri ekonomik, politik ve askeri avantaj sağlama hedeflerine odaklanmış durumda.
    • İran: İki ana yapı olan İslam Devrim Muhafızları (IRGC) ve İstihbarat ve Güvenlik Bakanlığı (MOIS) ile İsrail, ABD ve Körfez bölgesindeki diğer ülkelere yönelik saldırılar gerçekleştiriyor.
    • Kuzey Kore: Kripto para hırsızlığı ve sahte iş teklifleri ile gelir elde etmeye devam ediyor. IT sektöründeki ve tedarik zincirindeki zayıflıkları hedef alarak ABD, Güney Kore ve Japonya'daki varlıkları etkiliyor.
     
    Bu rapor, bizlere karmaşık ve hızla gelişen siber tehdit ortamının detaylı bir analizini sunuyor ve kuruluşların güvenlik stratejilerini gözden geçirmeleri gerektiğini bir kez daha hatırlatıyor.
     

    Ve Tüm Bu Siber Saldırılara Karşı
    TINA Çözümlerimiz;

    Bültenimizde yer alan haberlerdeki problemlerin temel çözümü olarak geliştirdiğimiz son teknolojimizle tanıştınız mı?


    Uzaktan erişim gereksinimlerinizin sonucunda ortaya çıkan risklerinizi sıfıra kadar indiren, ek bir güvenlik katmanı olarak esnek erişim kontrolünü sağlayan son ZTNA teknolojimizi tanımanızı isteriz.

    Bizi arayın: 0216 450 25 94
    [email protected]

    En son TINA teknolojimiz ile sunucularınızı, hatta firewall'unuzu dahi korumaya alan, en çok korktuğunuz tehditlere kökünden çözüm sunan çalışmalarımızı ve mevcut Advanced Threat Protection ürünlerimizi sizinle paylaşmamız için ONLINE TANITIM talebinizi buradan da başlatabilirsiniz.

    27 Ekim 2023

    Siber Güvenlik Bülteni - Ekim 2023


    Bültenimizin Ekim Ayı konu başlıkları; 
      • Cisco 0. Gün Zafiyeti
      • Kurumların "0 Güven" (Zero Trust) Mimarisine İhtiyaç Duymasının Başlıca Sebepleri
      • VMware Kritik vCenter Zafiyetini Yamaladı
      • NSA ve CISA'dan En Önemli 10 Yanlış Yapılandırma

      Cisco 0. Gün Zafiyeti

      Cisco aktif olarak istismar edilen IOS XE yazılımını etkileyen kritik bir kusur hakkında kullanıcılarını uyardı. Web kullanıcı ara yüzünden kaynaklanan zafiyeti CVE-2023-20198 referans numarası ile takip edebilirsiniz, ayrıca zafiyet CVSS'de maksimum puan olan 10.0 üzerinden derecelendiriliyor.

      Zafiyet, Cisco IOS XE yazılımını çalıştıran ve aynı zamanda HTTP veya HTTPS sunucu özelliği etkinleştirilmiş olan hem fiziksel hem de sanal cihazları etkilemektedir. Önlem olarak, internete bakan sistemlerde HTTP sunucusu özelliğinin devre dışı bırakılması önerilir. 

      Cisco zafiyeti ilk olarak 18 Eylül 2023'te kimliği belirsiz bir müşteri cihazında, yetkili bir kullanıcının şüpheli bir IP adresinden "cisco_tac_admin" kullanıcı adı altında yerel bir kullanıcı hesabı oluşturduğu kötü amaçlı etkinlik tespitinden sonra keşfettiğini söyledi. 12 Ekim 2023'te tespit edilen ikinci bir ilgili etkinlik kümesinde, yetkisiz bir kullanıcı, farklı bir IP adresinden "cisco_support" adı altında bir yerel kullanıcı hesabı oluşturdu.

      İlk belirlemelere göre zafiyetin kullanıldığı ve arka kapı oluşturulan 41.983 sistem tespit edildi. Cisco gerekli yamaları yayınladı, uzmanlar ise birçok kurumun yama yayımlansa bile yamayı uygulamayı gerçekleştirmediğini, bu yüzden bu zafiyetin uzun süreler boyunca aktif olarak istismar edileceğini belirtiyor.


      Eğer sistemlerinizde söz konusu yamaları yapmadıysanız veya TINA ISOLATOR kullanmıyorsanız bu zafiyete karşı savunmasız olduğunuzu unutmayın.

      Bu ve benzeri zafiyetlere karşı korunmasız kalmamak ve bunlardan etkilenmemek için size en yeni çözümümüzü öneriyoruz; yeni ZTNA çözümümüz TINA ISOLATOR ile ilgili detaylı bilgi ve sunum için bizi arayın.

      Bizi arayın: 0216 450 25 94
      [email protected]

      Kurumların 0 Güven (Zero Trust) Mimarisine İhtiyaç Duymasının Başlıca Sebepleri

      Tehdit aktörleri, eğer para kazanabileceklerine ve yakalanmadan bu işten sıyrılabileceklerine inanıyorlarsa, ne kadar büyük ya da ne kadar küçük olursa olsun farketmeksizin, her türlü işletmeyi gerçekten hedef alacaklardır.

      Kritik kurumlar (Altyapı, Enerji, Finans, E-Ticaret, Büyük Kamu vs.) genellikle kendilerini siber saldırılara karşı korumak için gerekli güvenlik ekiplerine, şirket içi bilgi paylaşımlarına ve becerilere veya pahalı ve gelişmiş güvenlik ekipmanlarına sahipken, orta ve küçük ölçekli şirketler için bu durum çoğu zaman geçerli değildir. Sonuç olarak, orta ölçekli işletmeler savunmasız kalmakta ve kuruluşlarını dijital ortamda gerektiği gibi savunamamaktalar.

      Forbes'ın 2022 tarihli bir araştırmasında; küçük ve orta ölçekli işletmelerin (KOBİ'lerin) "siber suçlular tarafından hedef alınma olasılığının büyük şirketlere kıyasla üç kat daha fazla" olduğunu gösteriyor.

      Bu ölçekteki kurumlar hedeflenirken, saldırılar genel olarak şu noktalara odaklanırlar;
      •  Tedarik Zinciri Saldırıları
      •  Oltalama Saldırıları
      •  Gelişmiş Kalıcı Ataklar (APT)
       
       "0 Güven" (Zero Trust) Mimarisine Neden İhtiyaç Duyuluyor
       
       1. Geleneksek güvenlik modellerine bağımlı olmak şirketleri dışarıdan gelecek saldırılara karşı savunmasız hale getirmekte.
       2. Ağda, çalışanların gereğinden fazla erişim sahibi olması kasıtlı yada kasıtsız iç tehditlere zemin hazırlamakta.
       3. Yetersiz erişim kontrolünün olması uygulama ve hizmetlere erişim konusunda büyük tehlike doğurmakta.
       4. Kaynak yetersizliği, düzenli bakım ve takibi zorlaştırmakta.
       5. Oluşan tehditlere karşı yavaş tepki verilmesi tahribatın ölçeğini artırmakta.
       6. Uzaktan çalışma ile birlikte çalışanların dışarıdan erişim ihtiyacı esnekliğe sebebiyet vermekte.
       7. İş ortaklarının da ağa dahil olma ihtiyacı ile erişim kontrolü daha zor sağlanmakta.
       8. Giderek artan veri sızdırma olayları görülmekte.
       9. Güvenlik yaklaşımı proaktif yerine reaktiftir, bu da siber vakaların gerçekleşmesinden sonra müdahale anlamına gelir ki bu çok pahalıdır ve daha geniş düzeyde zarar vermekte.
       10. Son dönemlerde VPN gibi dışarıya açık olan hizmetler saldırıya daha sık maruz kalmakta.


      Bu ve benzeri zafiyetlere karşı korunmasız kalmamak ve bunlardan etkilenmemek için size en yeni çözümümüzü öneriyoruz; yeni ZTNA çözümümüz TINA ISOLATOR ile ilgili detaylı bilgi ve sunum için bizi arayın.

      Bizi arayın: 0216 450 25 94
      [email protected]

      VMware Kritik vCenter Zafiyetini Yamaladı

      VMware, vCenter zafiyeti için etkilenen sistemlerde uzaktan kod yürütülmesine neden olabilecek kritik bir zafiyeti gidermek için güvenlik güncellemeleri yayınladı.

      CVE-2023-34048 referans numarası ile takip edilen zafiyet, DCE/RPC protokolünün sınır dışı yazma güvenlik açığı olarak tanımlandı. VMware, eksikliği giderecek herhangi bir geçici çözüm bulunmadığını ve yazılımın aşağıdaki sürümlerinde güvenlik güncellemelerinin sunulduğunu söyledi;
      • VMware vCenter Server 8.0 (8.0U1d or 8.0U2)
      • VMware vCenter Server 7.0 (7.0U3o)
      • VMware Cloud Foundation 5.x and 4.x

      Bu zafiyeti hedef alan saldırılarda potansiyel olarak şu portlar kullanılmaktadır; 2012/tcp, 2014/tcp, ve 2020/tcp. Zafiyet yamalarına buradan ulaşabilirsiniz.

      Sistemlerinizin İnternet'te saldırganlar tarafından bulunamaması ve kontrollü izolasyonu için yeni ZTNA çözümümüz TINA ISOLATOR ile ilgili detaylı bilgi ve sunum için bizi arayın.

      Bizi arayın: 0216 450 25 94
      [email protected]
       

      NSA ve CISA'dan En Önemli 10 Yanlış Yapılandırma

      Amerika Ulusal Güvenlik Ajansı (NSA) ve Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), bugün büyük kuruluşların ağlarında kırmızı ve mavi ekipleri tarafından keşfedilen en yaygın on siber güvenlik yanlış yapılandırmasını açıkladı.

      Paylaşılan belge aynı zamanda tehdit aktörlerinin bu yanlış yapılandırmalardan, erişim kazanmak, yatay hareket etmek ve hassas bilgi veya sistemleri hedeflemek de dahil olmak üzere çeşitli amaçlarla başarılı bir şekilde yararlanmak için hangi taktikleri, teknikleri ve prosedürleri (TTP'ler) kullandığını da ayrıntılarıyla anlatıyor.

      Bunlar ise özetle;
      1. Yazılımların ve uygulamaların varsayılan yapılandırmaları
      2. Kullanıcı ve yönetici ayrıcalıklarının hatalı yapılandırılması
      3. İç ağın yetersiz takibi
      4. Ağ segmentasyonunu eksikliği
      5. Yetersiz yama yönetimi
      6. Sistem erişim kontrollerinin atlanması
      7. Zayıf veya yanlış yapılandırılmış çok faktörlü kimlik doğrulaması (MFA)
      8. Ağ paylaşımları ve hizmetlerinde yetersiz erişim kontrol listeleri (ACL)
      9. Yetersiz kimlik hijyeni
      10. Sınırsız kod yürütme

      olarak belirtilmiş.

      Bunlara ek olarak yapılacak bazı güvenlik iyileştirmelerini de ekledi;

      1. Varsayılan hesapları ve yapılandırmaları kaldırmak
      2. Kullanılmayan hizmetleri servis dışı bırakmak ve sıkı takibini yapmak
      3. Düzenli olarak güncellemelerin takibinin yapılması ve yamaların otomatikleştirilmesi, istismar edilen bilinen zafiyetlerin kapatılmasına öncelik verilmesi
      4. Hesaplarının ayrıcalıklarının azaltılması, kısıtlanması ve denetlenmesi

      Ve Tüm Bu Siber Saldırılara Karşı
      TINA Çözümlerimiz;

      Bültenimizde yer alan haberlerdeki problemlerin temel çözümü olarak geliştirdiğimiz son teknolojimizle tanıştınız mı?


      Uzaktan erişim gereksinimlerinizin sonucunda ortaya çıkan risklerinizi sıfıra kadar indiren, ek bir güvenlik katmanı olarak esnek erişim kontrolünü sağlayan son ZTNA teknolojimizi tanımanızı isteriz.

      Bizi arayın: 0216 450 25 94
      [email protected]

      En son TINA teknolojimiz ile sunucularınızı, hatta firewall'unuzu dahi korumaya alan, en çok korktuğunuz tehditlere kökünden çözüm sunan çalışmalarımızı ve mevcut Advanced Threat Protection ürünlerimizi sizinle paylaşmamız için ONLINE TANITIM talebinizi buradan da başlatabilirsiniz.

      Popüler Yayınlar