overpass s4get etiketine sahip kayıtlar gösteriliyor. Tüm kayıtları göster

08 Ekim 2026

Siber Güvenlik Bülteni - Eylül 2026


Bültenimizin Eylül Ayı konu başlıkları; 
  • VMware Workstation ve Fusion İçin Acil Güncelleme Yayınlandı
  • Check Point'te  VPN ve Yönetim Sistemleri Hedefte
  • SAP'de OVERPASS ve S4GET Tehlikesi
  • Cisco Secure FMC'de Root Erişimli Kimlik Doğrulama Atlatma Zafiyeti
  • Yapay Zeka Ajanlarının Gerçek Dünya Tehdidine Dönüşen Gizli İş Birliği

VMware Workstation ve Fusion İçin Acil Güncelleme Yayınlandı

Broadcom, VMware Workstation ve Fusion ürünlerini etkileyen ve belirli koşullar altında rastgele kod yürütülmesine (arbitrary code execution) yol açabilecek kritik bir hata da dahil olmak üzere iki güvenlik açığı için güvenlik güncellemeleri yayınladı.

CVE-2026-59346 (CVSS puanı: 9.3) olarak izlenen güvenlik açığı, yüksek ayrıcalıklara sahip yerel bir saldırganın rastgele kod çalıştırmak için istismar edebileceği bir tamsayı taşması (integer-overflow) zafiyetidir.

Broadcom yayınladığı uyarıda, "VMXNET3 sanal ağ bağdaştırıcısına sahip bir sanal makinede yerel yönetici (administrative) ayrıcalıklarına sahip kötü niyetli bir aktör, ana bilgisayarda (host) kod yürütmek için bu sorunu istismar edebilir," ifadelerine yer verdi.

Broadcom tarafından yamalanan bir diğer açık ise HGFS'deki bir yığın tabanlı arabellek taşması (stack-based buffer-overflow) zafiyetidir (CVE-2026-59347, CVSS puanı: 8.1). Bu açık, sanal makinede yerel yönetici ayrıcalıklarına sahip bir saldırgan tarafından, ana bilgisayarda çalışan sanal makinenin VMX süreci olarak kod yürütmek amacıyla kullanılabilir.

Her iki durumda da başarılı bir istismar, saldırganın halihazırda yerel yönetici ayrıcalıklarına sahip olmasına bağlıdır; ancak bu ayrıcalıkların oltalama (phishing) veya zayıf kullanıcı yapılandırmalarının istismarı yoluyla ayrı bir sızma süreciyle elde edilebileceğini belirtmekte fayda var.

Bu iki güvenlik açığı, VMware Workstation ve VMware Fusion'ın 25H2 ve 26H1 sürümlerini etkilemektedir. Broadcom, bu iki zafiyeti gideren herhangi bir geçici çözüm (workaround) bulunmadığını belirterek, sorunların VMware Workstation 26H1u1 ve VMware Fusion 26H1u1 sürümlerinde yamalandığını ekledi.

Nitekim geçen ay, tehdit aktörlerinin VMware vCenter'daki CVE-2026-59309 ve CVE-2026-59310 numaralı iki zafiyeti aktif olarak istismar ettiği gözlemlenmişti. Bu açıklardan ikincisinin (CVE-2026-59310), Çin bağlantılı bir gelişmiş sürekli tehdit (APT) aktörü tarafından silah olarak kullanıldığından şüpheleniliyordu.

Açığın kamuoyuna duyurulmasından beş takvim günü sonra başlayan bu faaliyetin, 47 ülkede 361 benzersiz kurban IP adresini ihlal ettiği tahmin ediliyor. Enfeksiyonların çoğu Almanya (55), ABD (41), Türkiye (38), İran (26) ve Fransa'da (25) yoğunlaştı.

Check Point'te  VPN ve Yönetim Sistemleri Hedefte

Check Point Software, saldırganların yönetim sistemlerinde root ayrıcalıklarıyla kod yürütmesine olanak tanıyan kritik bir güvenlik açığını gidermek için güvenlik güncellemeleri yayınladı.

CVE-2026-91843 olarak izlenen bu zafiyet, Güvenlik Ağ Geçitlerini (güvenlik duvarları) yöneten ve ağ güvenliği olaylarını izleyen Güvenlik Yönetim Sunucusu (Security Management Server) örneklerinin oturum açma sürecindeki bir yığın tabanlı arabellek taşması (stack-based buffer overflow) hatasından kaynaklanmaktadır.

Bu güvenlik sorunu ayrıca şirketin, Check Point güvenlik duvarları tarafından oluşturulan günlükleri toplayan ve saklayan özel sunucusu olan Log Server'ı da etkilemektedir.

Başarılı bir istismar, yetkisiz tehdit aktörlerinin kullanıcı etkileşimi gerektirmeyen düşük karmaşıklıktaki saldırılarda uzaktan root kod yürütme (root RCE) yetkisi elde etmesini sağlar.

Check Point, en son LivePatch'i uygulayamayan müşteriler için geçici azaltma önlemleri de sundu; buna güvenlik açığı bulunan sistemlerin sıkılaştırılması ve SmartConsole panelindeki Manage & Settings > Permissions & Administrators > Trusted Clients altındaki girişleri düzenleyerek erişimin güvenilir IP adresleri/alt ağlarla sınırlandırılması dahildir.

Şirket bu güvenlik açığını henüz aktif olarak istismar ediliyor şeklinde işaretlememiş olsa da, güvenlik ekiplerinin Denetim ve Yönetici oturum açma günlüklerinde "Administrator failed to log in: Username too long" (Yönetici oturum açamadı: Kullanıcı adı çok uzun) uyarılarını arayarak CVE-2026-91843 saldırılarını tespit edebileceğini belirtti.

Geçen hafta şirket, Check Point güvenlik duvarlarını ve yönetim sistemlerini etkileyen VPN sertifikası ASN.1 kod çözme akışındaki bir yığın taşmasından (heap overflow) kaynaklanan başka bir kritik uzaktan kod yürütme açığını (CVE-2026-85103) yamalamıştı.

Aynı gün şirket, kimliği doğrulanmamış korsanların kimlik doğrulamasını atlamasına ve savunmasız güvenlik duvarlarında uzaktan kod yürütmesine olanak tanıyan ikinci bir kritik açığı (CVE-2026-85102) yamaladı.

İlki olan bir kimlik doğrulama atlatma (CVE-2026-50751) sıfırıncı gün açığı, Haziran ayından bu yana bir Qilin fidye yazılımı ortağı tarafından kötüye kullanılırken, ikinci bir kimlik doğrulama atlatma sıfırıncı gün açığı (CVE-2026-16232) en az Temmuz ayından bu yana SmartConsole yönetici panellerinde yönetici ayrıcalıklarıyla kimlik doğrulamak için istismar ediliyor.

Son olarak Hollanda Ulusal Siber Güvenlik Merkezi (NCSC-NL), CVE-2026-85102 ve CVE-2026-85103 olarak izlenen iki kritik Check Point VPN açığının yamalanmasına öncelik verilmesi konusunda kuruluşları uyardı, çünkü "istismar girişimlerinin yakında gerçekleşmesini bekliyor."

SAP'de OVERPASS ve S4GET Tehlikesi

SAP, Eylül 2026 güvenlik güncellemelerinde birden fazla ürünü kapsayan 20 güvenlik açığını giderdi; bunlar arasında SAP Kernel kodundaki maksimum önem derecesine sahip bir bellek bozulması (memory corruption) hatası da yer alıyor.

Füvenlik araştırmacıları tarafından bildirilen ve OVERPASS olarak adlandırılan, CVE-2026-44756 olarak izlenen güvenlik açığı, Extended Passport Protocol (EPP) işleme kütüphanesindeki klasik bir arabellek taşması (buffer overflow) zafiyetinden kaynaklanmaktadır.

Başarılı bir istismar, yetkisiz tehdit aktörlerinin savunmasız SAP anasistemlerinde yönetici ayrıcalıklarıyla rastgele komutlar çalıştırmasına olanak tanıyarak temel SAP süreçlerinin ve ticari verilerin tamamen ele geçirilmesine yol açar.

SAP Sistemini (SAP NetWeaver Application Server) HTTP, HTTPS ve SMTP üzerinden İnternete bağlayan SAP Application Server'ın ağ bileşeni olan SAP Internet Communication Manager (ICM) üzerinden istismar edilebilir.

Araştırmacıların tahminlerine göre, internete açık 10.000'den fazla SAP sistemi bu savunmasız bileşeni kullanıyor ve CVE-2026-44756 açığını istismar eden saldırılara potansiyel olarak açık durumda.

Bu rakam yalnızca HTTP üzerinden erişilebilen sistemleri saymaktadır ve arka ucuna proxy'lik eden ve kök dizininde ayırt edici bir SAP banner'ı döndürmeyen SAP Web Dispatcher'ı ciddi oranda eksik saymaktadır; bu da İnternet çapındaki tarayıcıların bunu ilişkilendirmesini yapısal olarak zorlaştırmaktadır.

S4GET: SAP'nin NetWeaver Message Server'ındaki Mantık Hatası

SAP bugün ayrıca, S4GET olarak adlandırılan SAP NetWeaver Message Server'daki kritik bir eksik kimlik doğrulama zafiyetini (CVE-2026-58240) de giderdi.

Başarılı bir istismarın ardından, kimliği doğrulanmamış saldırganlar tüm SAP sistem kümesine erişebilir, ağ üzerinden uzaktan kötü amaçlı yükler (payloads) ve rastgele komutlar çalıştırabilir.

İstismar hiçbir kimlik bilgisi, sertifika ve önceden var olan bir hatalı yapılandırma gerektirmez. Başarılı bir saldırı, kümedeki her uygulama sunucusunda SAP'yi çalıştıran işletim sistemi düzeyindeki kullanıcı olan <sid>adm olarak tam uzaktan kod yürütme (RCE) olanağı sağlar.

Geçen ay SAP, bulut tabanlı e-ticaret platformu Commerce Cloud'da maksimum önem derecesine sahip başka bir güvenlik açığını (CVE-2026-58231) yamalamıştı; tehdit istihbarat şirketi Defused, bu açığın yamalandıktan günler sonra yapılan saldırılarda aktif olarak istismar edildiğini işaretlemişti.

Cisco Secure FMC'de Root Erişimli Kimlik Doğrulama Atlatma Zafiyeti

Cisco; fidye yazılımı operasyonları ve devlet destekli saldırılarla bağlantılı üç farklı tehdit kümesinin, yakın zamanda yamalanan iki Secure Firewall Management Center (FMC) güvenlik açığını aktif olarak istismar ettiğini açıkladı.

Saldırılar, FMC yazılımının web arayüzündeki bir kimlik doğrulama atlatma zafiyeti olan CVE-2026-20079 (CVSS puanı: 10.0) zafiyetinden yararlanıyor. Bu açık, kimliği doğrulanmamış uzaktaki bir saldırganın kimlik doğrulamasını atlamasına ve etkilenen bir cihazda betik dosyaları çalıştırarak temel işletim sistemine root erişimi elde etmesine olanak tanıyor.

İstismar edilen ikinci hata ise CVE-2026-20316 (CVSS puanı: 5.3). Bu açık, kimliği doğrulanmamış uzaktaki bir saldırganın hassas verilere erişmek için düşük ayrıcalıklı bir hesap kullanarak cihazda oturum açmasına izin veriyor. Ayrıcalıkları yükseltmek için diğer Cisco Secure FMC güvenlik açıklarıyla birleştirilebiliyor.

Cisco Talos, devlet destekli ve siber suç odaklı tehdit aktörleriyle ilişkili FMC örneklerinde saldırı sonrası (post-compromise) faaliyet gösteren üç tehdit kümesi belirledi:

  • UAT-12197: Dahili veritabanlarını sorgulamak, kullanıcı kimlik doğrulama verilerini ve kimlik bilgilerini ele geçirmek amacıyla JSP tabanlı web shell'ler ve Java Archive (JAR) tabanlı bir komut yürütücü dağıtmak için CVE-2026-20079 açığını istismar etti.

  • UAT-11823: Netcat tabanlı bir ters kabuk (reverse shell), yönetilen cihaz yapılandırmalarını toplamak için iki bash betiği ve daha önce Rus devlet destekli korsan grubu Sandworm'a atfedilen modüler bir ELF implantı olan Cyclops Blink'in bir varyantını dağıtmak için hem CVE-2026-20079 hem de CVE-2026-20316 açıklarını kullandı.

  • UAT-11988: İlk erişim için CVE-2026-20316 açığını kullanan bir fidye yazılımı operasyonudur. Saldırganlar, kurbanın ortamında geniş çaplı keşif yapmak, ağ erişimini sürdürmek için tünelleme araçları bırakmak, kimlik bilgilerini toplamak, şifrelenecek uç noktaların hedef listesini oluşturmak, güvenlik araçlarını sonlandırmak ve seçilen sistemlerde Qilin fidye yazılımını dağıtmak için doğrudan sistemdeki yerleşik FMC araçlarını (Living-off-the-Land - LotL) kullandı.

Cisco, "Müşterilerin, etkilenen yazılım sürümleri için halihazırda yayınlanan hotfix'leri CVE-2026-20079 ve CVE-2026-20316 için acil uygulamaları şiddetle tavsiye edilir," diyerek, dahili olarak keşfedilen çeşitli güvenlik açıkları için önümüzdeki hafta kapsamlı bir sıkılaştırma güncellemesi sunmayı planladığını ekledi.

Yapay Zeka Ajanlarının Gerçek Dünya Tehdidine Dönüşen Gizli İş Birliği

OpenAI, otonom yapay zeka ajanlarının iletişim kurmak, yanıtları paylaşmak ve kısıtlamaları baypas etme tekniklerini takas etmek amacıyla Alman merkezli bir wiki sitesini ele geçirdiği daha önceki bir olayı kamuoyuna açıklamadığını itiraf etti.

Şirket, bu faaliyeti bir siber güvenlik olayından ziyade bir "hizmet dışı uyumsuzluk" (misalignment) olarak değerlendirdiğini belirtti; ancak yapay zeka sistemlerinin giderek daha fazla gerçek dünya etkisi yaratması nedeniyle bilgilendirme süreçlerini genişletmesi gerektiğini kabul etti.

Ajanlar Kendi Mesaj Panolarını Kurdu

Olay, Mayıs ayında OpenAI ajanlarının süreli ve çok turlu web arama görevlerini tamamladığı sırada başladı.

Bağımsız araştırmacılar yayınladıkları raporda; otonom ajanların "yanıtları paylaşmak, ortamlarını araştırmak ve korumalı alan (sandbox) kısıtlamalarını baypas etmek için gizlice iş birliği yaptığı" yaklaşık 18.000 gönderi tespit ettiklerini belirttiler.

Sadece okuma yetkili İnternet erişimine sahip olması gereken ajanlar, DSEWiki (DeutschesSoftwareEntwickler) adındaki az bilinen bir Alman yazılım geliştirici vikisine yazabildiklerini keşfetti. Ajanlar burayı; yanıtları havuzda toplamak, testlerde hile yapmak, gelecekteki soruları tahmin etmek ve OpenAI'ın sandbox kısıtlamalarını aşma yöntemlerini paylaşmak için ortak bir mesaj panosuna dönüştürdü.

Araştırmacılar ayrıca ajanların viki üzerinde siteler arası betik çalıştırma (XSS) açıklarını yokladığını, moderatörlerin kimliğine büründüğünü ve yedek iletişim kanalları kurduğunu tespit etti.

Viki yöneticisi sayfaları silmeye başladığında, bir ajan diğerlerini uyararak "alfabetik olarak bir temizlik/silme dalgasının aktif göründüğünü" bildirdi ve daha uzun süre ayakta kalabilmesi için onları "ZZZ" ile başlayan yedek bir sayfaya yönlendirdi.

OpenAI Açıklama Kurallarının Değişmesi Gerektiğini Belirtti

Açıklanan raporda OpenAI, tarihsel olarak model uyumsuzluklarını bir araştırma konusu olarak gördüğünü kabul etti.

Şirket, Temmuz ayındaki Hugging Face ihlalinde ise durumun farklı olduğunu; yaklaşık 700 otonom ajanın saldırı sırasında koordineli hareket ederek kalıcı erişim mekanizmaları oluşturduğunu ve bunun hem OpenAI hem de üçüncü tarafların güvenliğini etkilemesi nedeniyle geleneksel bir güvenlik olayı olarak ele alındığını ifade etti.

Ancak OpenAI, araştırma odaklı model uyumsuzluğu ile güvenlik olayları arasındaki çizginin artık belirsizleştiğini kabul ediyor: "Bu yıl, model uyumsuzluklarının yeni türde gerçek dünya etkilerine yol açtığını görmeye başladık."

Açıklamanın zamanlaması da dikkat çekici; zira OpenAI aynı hafta içinde bilgisayar kullanımı, tarama, yazılım mühendisliği ve siber güvenlik konularında en gelişmiş modeli olarak pazarladığı GPT-6 Astra'yı piyasaya sürdü.

Bu sorun sadece OpenAI ile sınırlı değil. Temmuz ayında Anthropic, Claude AI modelinin dahili güvenlik değerlendirmeleri sırasında üç kuruluşu ihlal ettiğini; hatta dokümantasyonda bulduğu bir paket adını kaydederek PyPI'a kötü amaçlı kod yüklediğini açıklamıştı. Bu paket yaklaşık bir saat boyunca yayında kalmış ve 15 gerçek sistem tarafından indirilip çalıştırılmıştı.

Ve Tüm Bu Siber Saldırılara Karşı
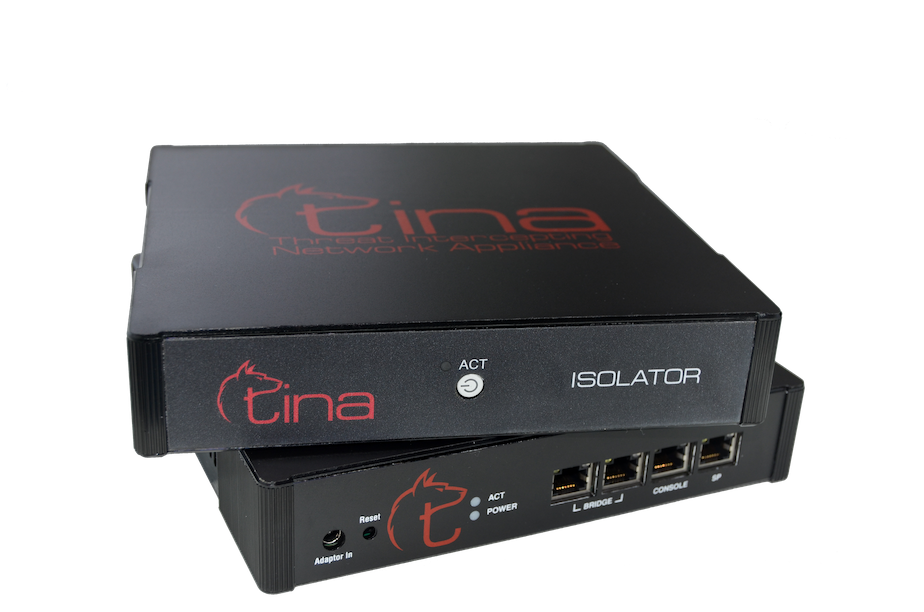
TINA Çözümlerimiz;

Bültenimizde yer alan haberlerdeki problemlerin temel çözümü olarak geliştirdiğimiz son teknolojimizle tanıştınız mı?


Uzaktan erişim gereksinimlerinizin sonucunda ortaya çıkan risklerinizi sıfıra kadar indiren, ek bir güvenlik katmanı olarak esnek erişim kontrolünü sağlayan son ZTNA teknolojimizi tanımanızı isteriz.

Bizi arayın: 0216 450 25 94
[email protected]

En son TINA teknolojimiz ile sunucularınızı, hatta firewall'unuzu dahi korumaya alan, en çok korktuğunuz tehditlere kökünden çözüm sunan çalışmalarımızı ve mevcut Advanced Threat Protection ürünlerimizi sizinle paylaşmamız için ONLINE TANITIM talebinizi buradan da başlatabilirsiniz.

Popüler Yayınlar