vmware zafiyeti etiketine sahip kayıtlar gösteriliyor. Tüm kayıtları göster

31 Ağustos 2026

Siber Güvenlik Bülteni - Ağustos 2026


Bültenimizin Ağustos Ayı konu başlıkları; 
  • SAP Sistemlerinde Kritik Uzaktan Kod Yürütme Zafiyeti
  • VMware vCenter Açığından Sonra APT Saldırıları Başladı
  • Microsoft Entra ID'de Kritik Kod Yürütme Zafiyeti
  • Siber Güvenlikte Yapay Zeka Tehdidi: Canlı Fidye Yazılımı Saldırılarında Claude'u Kullanıyor
  • Minnesota'daki 30'dan Fazla Su Tesisine Koordineli OT Siber Saldırısı Düzenlendi

SAP Sistemlerinde Kritik Uzaktan Kod Yürütme Zafiyeti

Saldırganlar, SAP'nin bir yama yayınlamasından yalnızca birkaç gün sonra CVE-2026-58231 olarak izlenen ve maksimum önem derecesine sahip SAP Commerce Cloud güvenlik açığını aktif olarak istismar ediyor.

SAP Commerce Cloud'da CVE-2026-58231 (CVSS puanı: 10.0) olarak izlenen kritik bir güvenlik açığı, SAP'nin bir yama yayınlamasından günler sonra aktif istismar altında. Güvenlik açığı, yetersiz yetkilendirme kontrollerinden ve girdi doğrulamasından kaynaklanmaktadır.

Kimliği doğrulanmamış bir saldırgan, varsayılan bir kimlik doğrulama istemcisini kötüye kullanabilir ve güvenlik açığı bulunan işlevlere tasarlanmış girdiler göndererek potansiyel olarak rastgele kod yürütebilir ve dahili bileşenleri ele geçirebilir.

Araştırmacılar, yama yayınlandıktan sadece üç gün sonra bal küplerine (honeypot) yönelik istismar girişimleri gözlemledi. Araştırmacılar, bu güvenlik açığının kamuya açık bir PoC'sinin bulunmadığını ve kendi keşiflerinden önce istismar edildiğinin bilinmediğini belirtti.

Mevcut istismarın arkasındaki saldırganlar henüz bilinmemektedir. Ancak daha önceki kritik SAP açıkları, UNC5221 ve UNC5174 dahil olmak üzere Çin bağlantılı APT grupları ve fidye yazılımı çeteleri tarafından istismar edilmişti.

VMware vCenter Açığından Sonra APT Saldırıları Başladı

Bulgulara göre tehdit aktörleri, Broadcom VMware vCenter'da yakın zamanda yamalanan kritik bir güvenlik açığını aktif olarak istismar etmeye başladı.

Söz konusu güvenlik açığı, ağ erişimi olan kötü niyetli bir aktörün rastgele kod yürütmek için istismar edebileceği, VMware vCenter sunucusundaki bir dizin geçişi (directory-traversal) zafiyeti olan CVE-2026-59310 (CVSS puanı: 9.8) numaralı açıktır. Bu zafiyete yönelik yamalar, geçen ayın sonlarında Broadcom tarafından yayınlanmıştı.

Tespit edilen ele geçirilmiş sistemlerin, Broadcom'un açığı kamuoyuna açıklamasından beş gün sonra, 3 Ağustos'ta saldırganın alan adlarıyla ilk teması kurduğu belirlendi. Toplamda 47 ülkeye yayılmış 361 benzersiz kurban IP adresi tespit edildi. Bunların çoğu Almanya, ABD, Türkiye, İran ve Fransa'da yer alıyor.

Nisan 2025'te SentinelOne, saldırganların kontrolündeki anasistemlere ters SSH bağlantıları kurmak için reverse_ssh aracının işlevlerini kullanan GoReShell adlı bir Windows arka kapısıyla (backdoor) bir Güney Asya hükümetini destekleyen kuruluşu hedef alan PurpleHaze lakaplı Çin bağlantılı bir tehdit kümesinin ayrıntılarını açıklamıştı.

Araştırmacılar, "Daha yüksek bir güvenle söyleyebileceğimiz şey, incelediğimiz faaliyetin yalnızca istismar girişimlerini değil, başarılı bir sızmayı temsil ettiğidir ve adli kanıtlar ilk erişim vektörü olarak güçlü bir şekilde CVE-2026-59310'a işaret etmektedir," diye ekledi.

Microsoft Entra ID'de Kritik Kod Yürütme Zafiyeti

Güvenlik bülteninde İstismar Edilebilirlik Değerlendirmesi tablosundaki "İstismar Edildi" alanı başlangıçta "Evet" olarak işaretlenmiş olsa da, Microsoft, 21 Ağustos 2026'da "İstismar Edildi" durumunu "Hayır" olarak düzeltti. Şirket ayrıca, "bu güvenlik açığı vahşi doğada (in the wild) istismar edilmemiştir" notunu düştü.

Bir Microsoft sözcüsü yaptığı açıklamada, "Bu sorunu tespit edip bir düzeltmeyle giderdik ve daha fazla şeffaflık sağlamak amacıyla CVE-2026-69836'yı yayınladık. Müşterilerin alması gereken ek bir önlem bulunmamaktadır," dedi.

Microsoft Perşembe günü, Entra ID'de vahşi doğada istismar edildiğini söylediği maksimum önem derecesine sahip bir güvenlik açığı konusunda uyarıda bulundu ancak müşteri tarafında herhangi bir işlem yapılmasına gerek olmadığını belirtti.

CVE-2026-69836 (CVSS puanı: 10.0) olarak izlenen güvenlik açığı, teknoloji devinin bulut tabanlı kimlik ve erişim yönetimi hizmetini etkileyen bir uzaktan kod yürütme (RCE) durumudur. Bu hizmet daha önce Azure Active Directory veya Azure AD olarak adlandırılıyordu.

Microsoft Perşembe günü yayınladığı uyarıda, "Microsoft Entra ID'deki güvenilmeyen verilerin serileştirme çözümü (deserialization), yetkisiz bir saldırganın ağ üzerinden kod yürütmesine olanak tanır," ifadelerine yer verdi.

Bu tür hatalar, bir uygulama kullanıcı tarafından kontrol edilen verileri uygun doğrulama yapmadan tekrar aktif bir nesneye veya kod yapısına dönüştürdüğünde meydana gelir. Bu durum; kod yürütülmesine, hizmet dışı bırakmaya (DoS) veya yetkisiz eylemler gerçekleştirmesine izin veren erişim kontrolü atlatmalarına yol açabilir.

Siber Güvenlikte Yapay Zeka Tehdidi: Saldırganlar Canlı Fidye Yazılımı Saldırılarında Claude'u Kullanıyor

Araştırmacıların yeni bir tehdit istihbaratı raporu, aktif bir fidye yazılımı kampanyası içinde yapay zekanın silah olarak kullanılmasına dair şimdiye kadarki en net gerçek dünya örneklerinden birini belgeledi.

Araştırmacılar, "The Gentlemen" hizmet olarak fidye yazılımı (RaaS) operasyonunun bir alt ortağı (affiliate) olduğu düşünülen saldırganın; internete açık VPN cihazlarının ihlal edilmesinden etki alanı (domain) kimlik bilgilerinin çalınmasına ve canlı SQL veritabanlarının sızdırılmasına kadar sızma sürecinin neredeyse her aşamasını yönlendirmek için Anthropic'in Claude Code aracını kullandığını ortaya çıkardı.

Rapora göre operatör, muhtemelen yeni nesil öncü modellerin daha güçlü güvenlik önlemleri taşıması nedeniyle, Anthropic'in modelinin daha az kısıtlamaya sahip eski bir sürümü olan Claude Sonnet 4.6'ya dayandı.

Haziran 2026'nın sonları ile daha önceki olaylar arasında tehdit aktörü; aralarında bir Avustralya enerji şirketi, Mauritius merkezli bir finansal hizmetler firması, Tayland ve ABD'deki üreticiler ile birden fazla ülkedeki BT ve dağıtım şirketlerinin de bulunduğu en az sekiz kuruluşu ele geçirdi.

Saldırının "The Gentlemen RaaS" ile ilişkilendirilmesi; sızıntı sitesindeki çakışmalar, Hunt.io tarafından tespit edilen ortak altyapı ve saldırganın kurbanların yedekleme sistemlerine yönelik tutarlı ilgisi nedeniyle orta düzeyde bir güvenle değerlendiriliyor.

Operatör, Claude'dan basitçe kötü amaçlı kod istemek yerine onu etkileşimli bir şekilde kullandı; komut çıktılarını yapıştırarak modelin bir hedef başarıyla gerçekleşene kadar kendi sözdizimini (syntax) ince ayarla geliştirmesine izin verdi. Bir VPN cihazı oturum açma işlemi başarısız olduğunda Claude, kimlik doğrulama çalışana kadar kendi kendine alternatif kimlik bilgisi kodlamalarını ve API yollarını denedi.

En dikkat çekici teknik, neredeyse tamamen yapay zeka tarafından yürütülen klasik bir LDAP pass-back saldırısını içeriyordu. Claude, bir FortiGate güvenlik duvarının VPN kimlik doğrulama ayarlarını, oturum açma işlemlerini kurbanın etki alanı denetleyicileri yerine saldırganın kendi makinesine karşı doğrulayacak şekilde düzenledi; ardından anında bir Python LDAP dinleyicisi yazarak bunu 389 numaralı bağlantı noktasında konuşlandırdı.

Birkaç denemenin ardından bir diagnose test authserver komutu, güvenlik duvarını hizmet hesabı parolasını sahte dinleyiciye düz metin (cleartext) olarak göndermesi için kandırdı; sonrasında Claude, tespit edilmekten kaçınmak için orijinal yapılandırmayı geri yükledi.

Claude daha sonra, aynı sabit kodlanmış parola ile her kurban genelinde yeniden kullanılan "test" adlı gizli bir VPN hesabı oluşturdu ve kapatılmış olan cihazlarda SSL-VPN erişimini etkinleştirdi, bu süreçte bazen ek dahili alt ağları (subnets) açığa çıkardı.

Kurban ağlarının içine girdikten sonra Claude; anasistemleri haritalandırmak, etki alanı denetleyicilerini, dosya sunucularını ve yedekleme altyapısını tanımlamak için CrackMapExec gibi araçlar çalıştırdı.

Bir kurbanın SQL ortamında model; canlı üretim veritabanlarını ve müşteri belge depolarını katalogladı, bunları ticari değerine göre sıraladı, BACKUP DATABASE komutlarını çalıştırdı, dökümleri (dumps) sıkıştırdı ve bir operatör paylaşılan sürücüyü bağlayıp dosyaları dışarı çekmeden önce hırsızlık için hazır hale getirdi.

Araştırmacı incelemesi, yapay zekanın dolaylı zarara (collateral damage) yol açma kapasitesini de ortaya koydu. Enerji şirketindeki ele geçirilmiş bir güvenlik duvarının portal ayarlarını değiştirmeye çalışırken Claude, bunun yerine tam bir VDOM yapılandırma geri yüklemesi push etti ve cihazı tamamen çevrimdışı bıraktı.

Uzman bulguları, tehdit ortamında halihazırda devam eden bir değişimin altını çiziyor: Yapay zeka artık sadece saldırganlara oltalama e-postaları yazmada yardımcı olmuyor; minimum insan gözetimi ile canlı istismar, kimlik bilgisi hırsızlığı ve veri sızdırma işlemlerini doğrudan gerçekleştiriyor.

Minnesota'daki 30'dan Fazla Su Tesisine Koordineli OT Siber Saldırısı Düzenlendi

Minnesota, ölçeklenebilir bir şekilde su tesislerinin hedef alınması durumunda nelerin yaşandığına dair canlı bir ders aldı. Minnesota IT Services (MNIT) verilerine göre, 26 ve 27 Temmuz Pazar ve Pazartesi günleri arasında koordineli bir siber saldırı, eyalet genelindeki 30'dan fazla topluluk su tesisinin operasyonel teknoloji (OT) sistemlerini hedef aldı.

MNIT tarafından yayınlanan açıklamada şu ifadeler yer aldı: "Koordineli bir siber saldırı, 26 ve 27 Temmuz tarihlerinde 30'dan fazla Minnesota topluluk su sistemindeki operasyonel teknolojiyi hedef aldı. Minnesota IT Services (MNIT), eyaletin siber güvenlik olay müdahale yeteneklerini derhal devreye soktu. MNIT; saldırıyı araştırmak, etkilenen toplulukları desteklemek ve Minnesota'nın kritik altyapısının güvenliğini güçlendirmek için federal, eyalet, yerel ve özel sektör ortaklarıyla iş birliği yapmaya devam ediyor."

Kurum, saldırıyı öğrendiği anda eyalet çapındaki olay müdahalesini aktifleştirdi ve süreç halen devam ediyor.

Dört şehir detayları kamuoyuyla paylaştı: Braham, Maple Plain, Plymouth ve South St. Paul. Grubun en ağır darbesini Braham aldı; saldırganların kuyu ve arıtma sistemlerini çalıştıran bilgisayarlı kontrolleri devre dışı bırakmasının ardından yaklaşık 1.700 nüfuslu kasabanın su tesisi tamamen çevrimdışı kaldı.

Ekipler yaklaşık iki saat içinde tesisi tekrar ayağa kaldırdı ve suyu normal şekilde filtrelemeye ve arıtmaya yeniden başladı.

Plymouth nispeten ucuz atlattı. Şehrin kendi açıklamasına göre, IT ekibi önlem olarak iki su kulesindeki hücresel bağlantılı ekipmanın bağlantısını kesti ve sorun bu hücresel bağlantılı ekipmanla sınırlı kaldı. Eyalet genelinde etkilenen tesislerin çoğu, hiçbir zaman çevrimdışı kalmadan yedekleme prosedürleri sayesinde çalışmaya devam etti.

Minnesota IT Services; etkilenen operatörlerin olayı kontrol altına almasına, hasarı değerlendirmesine ve etkilenen sistemleri geri yüklemesine yardımcı olurken, eyaletin su tesislerine yönelik bu koordineli siber saldırıyı araştırmayı sürdürüyor.

Ve Tüm Bu Siber Saldırılara Karşı
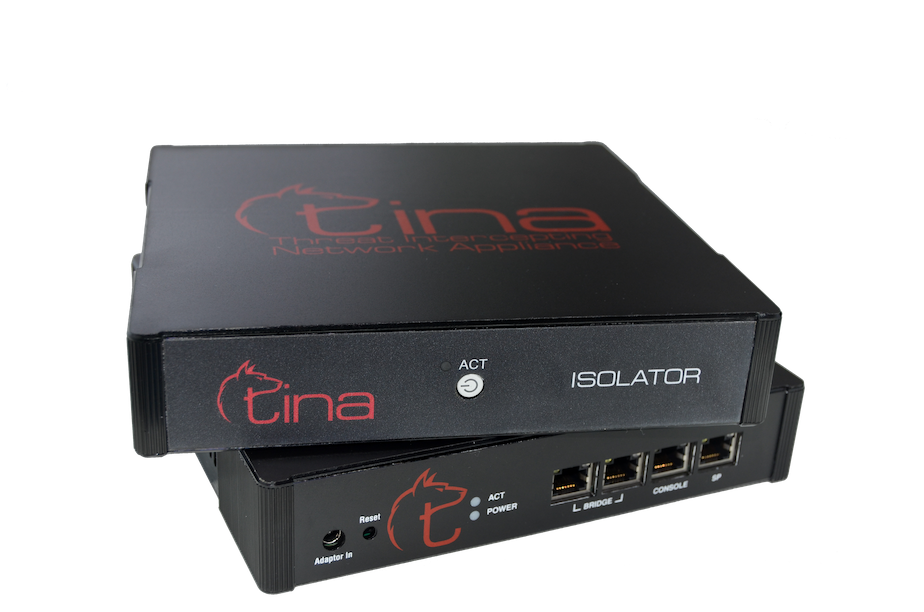
TINA Çözümlerimiz;

Bültenimizde yer alan haberlerdeki problemlerin temel çözümü olarak geliştirdiğimiz son teknolojimizle tanıştınız mı?


Uzaktan erişim gereksinimlerinizin sonucunda ortaya çıkan risklerinizi sıfıra kadar indiren, ek bir güvenlik katmanı olarak esnek erişim kontrolünü sağlayan son ZTNA teknolojimizi tanımanızı isteriz.

Bizi arayın: 0216 450 25 94
[email protected]

En son TINA teknolojimiz ile sunucularınızı, hatta firewall'unuzu dahi korumaya alan, en çok korktuğunuz tehditlere kökünden çözüm sunan çalışmalarımızı ve mevcut Advanced Threat Protection ürünlerimizi sizinle paylaşmamız için ONLINE TANITIM talebinizi buradan da başlatabilirsiniz.

10 Nisan 2025

Siber Güvenlik Bülteni - Mart 2025


Bültenimizin Mart Ayı konu başlıkları; 
    • 2024 Veri İhlallerinin %95’i İnsan Hatasından Kaynaklandı
    • Parola Yeniden Kullanımı 2025’te de En Büyük Siber Güvenlik Riski Olmayı Sürdürüyor
    • Mobil Bankacılık Kötü Amaçlı Yazılımlarında Endişe Verici Artış
    • Broadcom’dan Kritik Güvenlik Güncellemesi: VMware Tools ve ESX
    • Mirai Botnetleri, Edimax IP Kameralardaki Kritik Zafiyeti Hedef Alıyor

    2024 Veri İhlallerinin %95’i İnsan Hatasından Kaynaklandı

    Mimecast tarafından yayımlanan yeni bir rapor, 2024 yılında gerçekleşen veri ihlallerinin %95’inin doğrudan insan hatasından kaynaklandığını ortaya koydu. Bu dikkat çekici bulgu, siber güvenlikte insan faktörünün hâlâ en zayıf halka olduğunu gösteriyor.


    İçeriden Gelen Tehditler Yükselişte

    Rapor, insan hatasının başlıca sebepleri olarak:

    • İçeriden gelen tehditler

    • Kimlik bilgisi kötüye kullanımı

    • Kullanıcı kaynaklı hatalar

    gibi unsurları sıralıyor.

    Özellikle dikkat çeken bir veri: Personelin yalnızca %8’i, yaşanan güvenlik olaylarının %80’inden sorumlu tutuldu. Bu da az sayıda çalışanın ciddi ölçüde güvenlik riski oluşturduğunu gösteriyor.


    Yüksek Profilli Olaylar ve Maliyetler

    Raporda yer alan önemli örneklerden biri, Change Healthcare şirketine yönelik fidye yazılımı saldırısı. Bu olayda, bir çalışanın oltalama (phishing) e-postasına düşmesi sonucunda, tehdit aktörleri kurumsal ağa sızmayı başardı.

    • Katılımcıların %43’ü, son 12 ayda içeriden gelen tehditlerde veya çalışan kaynaklı veri sızıntılarında artış yaşandığını belirtti.

    • %66’sı, bu eğilimin önümüzdeki yıl daha da kötüleşeceğini öngörüyor.

    • İçeriden gelen veri ifşalarının kurumlara ortalama maliyeti: 13,9 milyon dolar.


    Kurumlar Eğitim Veriyor Ama Endişeler Sürüyor


    Yapay Zeka Hem Çözüm Hem Tehdit

    • Kurumların %95’isiber saldırılar ve içeriden gelen tehditlere karşı yapay zekâ kullanıyor.

    • Ancak %55’iyapay zekâ kaynaklı tehditlerle mücadelede yetersiz stratejilere sahip olduklarını itiraf ediyor.

    • %81’lik kesimüretken yapay zekâ (GenAI) araçları ile hassas verilerin sızdırılmasından endişe ediyor.

    Bu veriler, modern siber güvenlik stratejilerinde insan faktörünü göz ardı etmenin mümkün olmadığını bir kez daha gösteriyor. Kurumlar:

    • Düzenli eğitimlerle farkındalık artırmalı
    • Yorgunluk gibi psikolojik etkenleri göz önünde bulundurmalı
    • Yapay zekâyı hem saldırı hem de savunma aracı olarak dikkatle analiz etmeli

    Siber güvenlikte sürdürülebilir başarı, sadece teknolojiye değil, aynı zamanda insana yatırım yapmakla da mümkündür.

    Parola Yeniden Kullanımı 2025’te de En Büyük Siber Güvenlik Riski Olmayı Sürdürüyor

    2025 yılı itibarıyla, parola yeniden kullanımı hâlâ en yaygın ve tehlikeli siber güvenlik açıklarından biri olmaya devam ediyor. Yeni paylaşılan veriler, çevrim içi güvenlik farkındalığının artmasına rağmen kullanıcıların aynı parolaları farklı hizmetlerde kullanma alışkanlığını terk etmediğini ortaya koyuyor.


    Sızdırılmış Parolalarla Gerçekleşen Girişler Endişe Veriyor

    Cloudflare tarafından Eylül – Kasım 2024 tarihleri arasında toplanan verilere göre:

    • Şirketin koruma sağladığı web sitelerinde gerçekleşen başarılı girişlerin %41’i, daha önce veri sızıntılarında ifşa edilmiş parolalarla yapıldı.

    • Kullanıcıların ortalama olarak aynı parolayı en az dört farklı hesapta kullandığı belirlendi.

    • Tüm kimlik doğrulama isteklerinin %52’sinde daha önce sızdırılmış parolalar yer aldı (örnek olarak Have I Been Pwned - HIBP veritabanı üzerinden yapılan kontrollerle).

    En çarpıcı bulgu ise, bu tür giriş denemelerinin %95’inin botlar tarafından otomatik şekilde gerçekleştirilmesi oldu. Bu, yaygın bir kimlik bilgisi doldurma (credential stuffing) saldırı stratejisinin varlığına işaret ediyor.


    Otomasyon Sistemleri ve Zincirleme Etkiler

    Bu otomatik saldırılar, saniyede binlerce kullanıcı adı ve parola kombinasyonunu test ederek insanların parola tekrar kullanma alışkanlığını hedef alıyor. Sonuç olarak:

    • Yetkisiz erişimler gerçekleşiyor,

    • Veri hırsızlığı yaygınlaşıyor,

    • Daha ileri düzey hesap ele geçirme ve kurumsal ihlaller meydana geliyor.


    WordPress Siteleri Özellikle Hedefte

    İçerik Yönetim Sistemleri (CMS) arasında en yaygın kullanılanlardan biri olan WordPress, bu saldırılardan orantısız şekilde etkileniyor.

    • Giriş sayfasının kolay tanınabilir olması ve yaygın kullanım oranı, WordPress’i saldırganlar için cazip kılıyor.

    • Analizler, sızdırılmış parola ile yapılan giriş denemelerinin %76’sının başarılı olduğunu gösteriyor.

    • Bu başarılı girişlerin yaklaşık %48’i botlar tarafından gerçekleştiriliyor.

    Bu da, WordPress sitelerinin genellikle daha karmaşık hesap ele geçirme saldırılarının ilk adımı olarak kullanıldığını ortaya koyuyor.


    Web Sitesi Yöneticilerine Öneriler

    Web uygulaması ve site yöneticileri, sistemlerini aşağıdaki yöntemlerle güçlendirebilir:

    • Sızdırılmış kimlik bilgilerini algılayan kontroller entegre edin

    • İstek sınırlandırma (rate limiting) uygulayarak yoğun denemeleri engelleyin

    • Bot yönetim araçları ile otomatik saldırıların etkisini en aza indirin


    Parola güvenliği, hem bireysel hem de kurumsal düzeyde siber güvenlik dayanıklılığı için temel bir unsurdur. Basit gibi görünen bu alışkanlık, ciddi sonuçlara yol açabilir. Bu nedenle, hem kullanıcıların hem de sistem yöneticilerinin aktif önlemler alması her zamankinden daha kritik rol oynamaktadır.

    Mobil Bankacılık Kötü Amaçlı Yazılımlarında Endişe Verici Artış


    2024 yılımobil bankacılık kötü amaçlı yazılımlarında rekor bir artışa sahne oldu. Yıl boyunca yaklaşık 248.000 kullanıcı, bu tehditlerle karşı karşıya kaldı. Bu sayı, 2023'teki 69.000 kullanıcıya kıyasla 3,6 katlık bir artışa işaret ediyor.

    Özellikle yılın ikinci yarısında belirginleşen bu yükseliş, siber suçluların finansal kazanç amacıyla mobil platformlara yöneldiğini gösteriyor. Finansal siber tehdit ortamı, bu eğilimle birlikte daha da karmaşık ve tehlikeli hâle geliyor.


    En Yaygın Tehdit: Mamont

    Araştırmalara göre, Mamont kötü amaçlı yazılım ailesi, tüm mobil bankacılık truva atı saldırılarının %36,7’sini oluşturuyor.

    • İlk olarak 2023 sonunda ortaya çıkan Mamont, özellikle Rusya ve Bağımsız Devletler Topluluğu (BDT) ülkelerinde aktif.

    • Bu zararlı yazılım, sofistike sosyal mühendislik taktikleriyle kullanıcıları hedef alıyor.

    Diğer öne çıkan tehditler arasında:

    • Agent.rj varyantı (%11,14)

    • UdangaSteal.b (%3,17)

    yer alıyor.


    Sosyal Mühendislik Taktikleri

    Securelist araştırmacıları, bu kötü amaçlı yazılımların kullanıcıları kandırmak için çeşitli aldatma teknikleri kullandığını belirtiyor.

    Bunlar arasında:

    • Bu fotoğraftaki sen misin?” gibi basit sosyal medya mesajları

    • Sahte çevrimiçi mağazalar

    • Sahte kargo takip uygulamaları

    gibi daha karmaşık senaryolar bulunuyor.


    Ne Yapabiliyorlar?

    Bu zararlı yazılımlar bir kez yüklendikten sonra:

    • Kimlik bilgilerini çalabiliyor

    • Kimlik doğrulama kodlarını yakalayabiliyor

    • Yetkisiz finansal işlemler gerçekleştirebiliyor

    Yani, bir kullanıcının tüm dijital finansal varlıklarına erişim sağlanabiliyor.


    Türkiye: Önemli Hedeflerden Biri

    Türkiye%5,68 oranıyla mobil bankacılık tehditlerinden en çok etkilenen ülkelerden biri. Bu oran, geçen yıla göre 2,7 puanlık bir artış anlamına geliyor.

    Diğer dikkat çeken ülkeler arasında:

    • Endonezya (%2,71)

    • Hindistan (%2,42)

    • Azerbaycan (%0,88)

    yer alıyor. Bu ülkeler, küresel tehdit kampanyalarının hedefi hâline gelmiş durumda.


    Bulaşma Mekanizmaları

    Bulaşma süreci çoğunlukla sosyal mühendislik ile başlıyor. Kullanıcılar:

    • Sahte uygulama mağazaları

    • Kimlik avı (phishing) siteleri

    aracılığıyla kötü amaçlı yazılım içeren uygulamaları indiriyor.

    Yüklendikten sonra bu uygulamalar:

    • SMS erişimi

    • Bildirimlere erişim

    • Erişilebilirlik hizmetleri

    gibi kapsamlı izinler talep ediyor. Bu izinler sayesinde, zararlı yazılım meşru bankacılık uygulamaları üzerine kimlik avı ekranları yerleştirebiliyor.


    Korunma Önerileri

    Uzmanlar, bu tehditlere karşı şu önlemleri tavsiye ediyor:

    • Sadece resmi uygulama mağazalarından uygulama indirin
    • Uygulama izin taleplerini dikkatlice inceleyin
    • Güvenilir mobil güvenlik çözümleri kullanın
    • Finansal hesaplar için çok faktörlü kimlik doğrulama (MFA) etkinleştirin


    Mobil cihazlar artık sadece iletişim araçları değil, aynı zamanda cüzdanlarımız, bankamız ve özel bilgilerimizin merkezi. Bu nedenle, mobil güvenlik her zamankinden daha kritik olduğunu unutmamak gerekiyor!

    Broadcom’dan Kritik Güvenlik Güncellemesi: VMware Tools ve ESX 

    BroadcomCVSS skoru 9.8 olan ve CVE-2025-22230 olarak izlenen yüksek dereceli bir kimlik doğrulama atlatma zafiyetini ele alan önemli bir güvenlik güncellemesi yayınladı. Bu zafiyet, özellikle VMware Tools for Windows kullanıcılarını ilgilendiriyor.
     

    VMware Tools for Windows Nedir?

    VMware Tools for WindowsVMware WorkstationFusion ve vSphere (ESXi) gibi VMware hipervizörleri üzerinde çalışan sanal makinelerin (VM) performansını ve kullanılabilirliğini artırmak amacıyla kullanılan yardımcı programlar paketidir.
     

    CVE-2025-22230 Zafiyeti

    Bu kritik zafiyet, hatalı erişim kontrolü nedeniyle oluşuyor. Düşük ayrıcalıklı yerel saldırganlar, bu açığı kullanıcı etkileşimi olmadan basit saldırılarla istismar ederek savunmasız VM'lerde ayrıcalık yükseltmesi gerçekleştirebiliyorlar.

    Zafiyetin Etkilediği Sürümler:

    • VMware Tools 12.x.x ve 11.x.x (Windows, Linux ve macOS)

    Güncellenmiş Sürüm:

    • VMware Tools 12.5.1, bu güvenlik açığını gidermektedir.

    Şirket, bu açığın şu an aktif olarak istismar edilip edilmediğine dair herhangi bir bilgi paylaşmamıştır.
     

    Mart Ayında Üç Yeni Zero-Day Zafiyeti Giderildi

    Mart ayının başlarında Broadcom, VMware’in çeşitli ürünlerinde yer alan ve aktif olarak istismar edilen üç sıfır gün (zero-day) zafiyetini daha güvenlik güncellemeleri ile kapattı.

    Söz konusu zafiyetler:

    Etkilenen Ürünler:

    • VMware ESXi

    • vSphere

    • Workstation

    • Fusion

    • Cloud Foundation

    • Telco Cloud Platform

    Broadcom, bu açıkların gerçek dünyada istismar edildiğine dair somut bilgiye sahip olduğunu da doğruladı.
     

    VMSA-2025-0004 Güvenlik Danışma Dokümanı

    4 Mart 2025’te, Broadcom tarafından yayınlanan kritik güvenlik danışma dokümanı (VMSA-2025-0004), bu zafiyetlerin detaylarını ve çözüm yollarını içeriyor. Açıklamada şu ifadelere yer veriliyor:

    “Bu zafiyetler, tehdit aktörlerinin çalışan bir sanal makine üzerinden hipervizöre erişebileceği bir mekanizmayı kapsamaktadır.”

    Bu durum, güvenlik açısından "VM Escape" (Sanal Makineden Kaçış) olarak bilinen son derece tehlikeli bir senaryoya işaret ediyor.

    Broadcom’un yayınladığı bu güncellemeler, sanallaştırma ortamlarında çalışan sistem yöneticileri ve güvenlik ekipleri için oldukça kritik önem taşıyor. Tüm kullanıcıların güncellemeleri acilen uygulaması ve ortamlarını bu yüksek riskli açıklardan koruması şiddetle tavsiye edilir.


    Bu ve benzeri zafiyetlere karşı korunmasız kalmamak ve bu zafiyetlerden etkilenmemek için size en yeni çözümümüzü öneriyoruz; yeni ZTNA çözümümüz TINA ISOLATOR ile ilgili detaylı bilgi ve sunum için bizi arayın.

    Bizi arayın: 0216 450 25 94
    [email protected]

    Mirai Botnetleri, Edimax IP Kameralardaki Kritik Zafiyeti Hedef Alıyor

    Mirai tabanlı botnetler, yakın zamanda keşfedilen CVE-2025-1316 sıfır gün zafiyetini kullanarak Edimax IP kameralarında uzaktan komut çalıştırma gerçekleştirmektedir. Bu durum, ev ve küçük ofis ağlarında yaygın olarak kullanılan bu cihazları büyük bir siber tehdit haline getirmiştir.


    CISA'dan Kritik Uyarı

    ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA)Edimax IC-7100 model IP kameraları etkileyen bu zafiyetle ilgili resmi bir güvenlik uyarısı yayınladı.

    • Zafiyet ID’si: CVE-2025-1316

    • Zafiyet Türü: İşletim Sistemi Komutu Enjeksiyonu (OS Command Injection)

    • CVSS Skoru: 9.8 (Kritik)

    Zafiyet, cihazların gelen istekleri düzgün bir şekilde filtreleyememesi nedeniyle ortaya çıkmakta. Bir saldırgan, özel olarak hazırlanmış HTTP istekleri göndererek, cihaz üzerinde uzaktan kod çalıştırma (Remote Code Execution - RCE) yapabiliyor.


    Mirai Tabanlı Botnetlerin Yeni Hedefi

    Akamai araştırmacıları, bu zafiyetin aktif olarak istismar edildiğini doğruladı. Gözlemlerine göre, birden fazla Mirai tabanlı botnet, bu açıklığı kullanarak:

    • Uzaktaki bir sunucudan zararlı bir kabuk betiği (shell script) indiriyor,

    • Edimax IC-7100 IP kameralarına bu zararlı yazılımı yüklüyor,

    • Cihazları botnet ağına dahil ederek DDoS gibi büyük çaplı saldırılarda kullanıyor.


    Güncelleme Mevcut Değil

    Bu zafiyet, tüm Edimax IC-7100 IP kamera sürümlerini etkilemekte ve ne yazık ki cihazlar kullanım ömrü sonlanmış (end-of-life) kategorisinde yer alıyor.

    • Henüz bir güvenlik güncellemesi yayınlanmadı.

    • Üretici firma, Ekim 2024’te bilgilendirilmesine rağmen CISA ve Akamai’ye geri dönüş yapmadı.

    Ayrıca, Akamai, bu zafiyetin yalnızca IC-7100 modeliyle sınırlı kalmayıp diğer Edimax cihazlarını da etkileyebileceği konusunda uyarıda bulunuyor.


    Ne Yapmalı?

    Kullanıcıların ve kurumların şu önlemleri alması önerilmektedir:

    • Edimax IC-7100 kameralarını ağdan izole etmek veya devre dışı bırakmak,

    • Cihaz üzerinde dışa açık portlar varsa erişimi kısıtlamak,

    • Ağ trafiğini izleyerek şüpheli dış bağlantıları engellemek,

    • Mümkünse cihazı daha güncel ve desteklenen modellerle değiştirmek.

    CVE-2025-1316, internet bağlantılı cihazlar üzerinden gelen tehditlerin ne kadar hızlı ve agresif şekilde evrim geçirdiğini bir kez daha gözler önüne seriyor. Destek süresi dolmuş cihazların hâlâ kritik altyapılarda kullanılıyor olması, siber güvenlik açısından ciddi riskler barındırıyor.


    Bu ve benzeri zafiyetlere karşı korunmasız kalmamak ve bu zafiyetlerden etkilenmemek için size en yeni çözümümüzü öneriyoruz; yeni ZTNA çözümümüz TINA ISOLATOR ile ilgili detaylı bilgi ve sunum için bizi arayın.

    Bizi arayın: 0216 450 25 94
    [email protected]

    Ve Tüm Bu Siber Saldırılara Karşı
    TINA Çözümlerimiz;

    Bültenimizde yer alan haberlerdeki problemlerin temel çözümü olarak geliştirdiğimiz son teknolojimizle tanıştınız mı?


    Uzaktan erişim gereksinimlerinizin sonucunda ortaya çıkan risklerinizi sıfıra kadar indiren, ek bir güvenlik katmanı olarak esnek erişim kontrolünü sağlayan son ZTNA teknolojimizi tanımanızı isteriz.

    Bizi arayın: 0216 450 25 94
    [email protected]

    En son TINA teknolojimiz ile sunucularınızı, hatta firewall'unuzu dahi korumaya alan, en çok korktuğunuz tehditlere kökünden çözüm sunan çalışmalarımızı ve mevcut Advanced Threat Protection ürünlerimizi sizinle paylaşmamız için ONLINE TANITIM talebinizi buradan da başlatabilirsiniz.

    Popüler Yayınlar