checkpoint vpn hack etiketine sahip kayıtlar gösteriliyor. Tüm kayıtları göster

08 Ekim 2026

Siber Güvenlik Bülteni - Eylül 2026


Bültenimizin Eylül Ayı konu başlıkları; 
  • VMware Workstation ve Fusion İçin Acil Güncelleme Yayınlandı
  • Check Point'te  VPN ve Yönetim Sistemleri Hedefte
  • SAP'de OVERPASS ve S4GET Tehlikesi
  • Cisco Secure FMC'de Root Erişimli Kimlik Doğrulama Atlatma Zafiyeti
  • Yapay Zeka Ajanlarının Gerçek Dünya Tehdidine Dönüşen Gizli İş Birliği

VMware Workstation ve Fusion İçin Acil Güncelleme Yayınlandı

Broadcom, VMware Workstation ve Fusion ürünlerini etkileyen ve belirli koşullar altında rastgele kod yürütülmesine (arbitrary code execution) yol açabilecek kritik bir hata da dahil olmak üzere iki güvenlik açığı için güvenlik güncellemeleri yayınladı.

CVE-2026-59346 (CVSS puanı: 9.3) olarak izlenen güvenlik açığı, yüksek ayrıcalıklara sahip yerel bir saldırganın rastgele kod çalıştırmak için istismar edebileceği bir tamsayı taşması (integer-overflow) zafiyetidir.

Broadcom yayınladığı uyarıda, "VMXNET3 sanal ağ bağdaştırıcısına sahip bir sanal makinede yerel yönetici (administrative) ayrıcalıklarına sahip kötü niyetli bir aktör, ana bilgisayarda (host) kod yürütmek için bu sorunu istismar edebilir," ifadelerine yer verdi.

Broadcom tarafından yamalanan bir diğer açık ise HGFS'deki bir yığın tabanlı arabellek taşması (stack-based buffer-overflow) zafiyetidir (CVE-2026-59347, CVSS puanı: 8.1). Bu açık, sanal makinede yerel yönetici ayrıcalıklarına sahip bir saldırgan tarafından, ana bilgisayarda çalışan sanal makinenin VMX süreci olarak kod yürütmek amacıyla kullanılabilir.

Her iki durumda da başarılı bir istismar, saldırganın halihazırda yerel yönetici ayrıcalıklarına sahip olmasına bağlıdır; ancak bu ayrıcalıkların oltalama (phishing) veya zayıf kullanıcı yapılandırmalarının istismarı yoluyla ayrı bir sızma süreciyle elde edilebileceğini belirtmekte fayda var.

Bu iki güvenlik açığı, VMware Workstation ve VMware Fusion'ın 25H2 ve 26H1 sürümlerini etkilemektedir. Broadcom, bu iki zafiyeti gideren herhangi bir geçici çözüm (workaround) bulunmadığını belirterek, sorunların VMware Workstation 26H1u1 ve VMware Fusion 26H1u1 sürümlerinde yamalandığını ekledi.

Nitekim geçen ay, tehdit aktörlerinin VMware vCenter'daki CVE-2026-59309 ve CVE-2026-59310 numaralı iki zafiyeti aktif olarak istismar ettiği gözlemlenmişti. Bu açıklardan ikincisinin (CVE-2026-59310), Çin bağlantılı bir gelişmiş sürekli tehdit (APT) aktörü tarafından silah olarak kullanıldığından şüpheleniliyordu.

Açığın kamuoyuna duyurulmasından beş takvim günü sonra başlayan bu faaliyetin, 47 ülkede 361 benzersiz kurban IP adresini ihlal ettiği tahmin ediliyor. Enfeksiyonların çoğu Almanya (55), ABD (41), Türkiye (38), İran (26) ve Fransa'da (25) yoğunlaştı.

Check Point'te  VPN ve Yönetim Sistemleri Hedefte

Check Point Software, saldırganların yönetim sistemlerinde root ayrıcalıklarıyla kod yürütmesine olanak tanıyan kritik bir güvenlik açığını gidermek için güvenlik güncellemeleri yayınladı.

CVE-2026-91843 olarak izlenen bu zafiyet, Güvenlik Ağ Geçitlerini (güvenlik duvarları) yöneten ve ağ güvenliği olaylarını izleyen Güvenlik Yönetim Sunucusu (Security Management Server) örneklerinin oturum açma sürecindeki bir yığın tabanlı arabellek taşması (stack-based buffer overflow) hatasından kaynaklanmaktadır.

Bu güvenlik sorunu ayrıca şirketin, Check Point güvenlik duvarları tarafından oluşturulan günlükleri toplayan ve saklayan özel sunucusu olan Log Server'ı da etkilemektedir.

Başarılı bir istismar, yetkisiz tehdit aktörlerinin kullanıcı etkileşimi gerektirmeyen düşük karmaşıklıktaki saldırılarda uzaktan root kod yürütme (root RCE) yetkisi elde etmesini sağlar.

Check Point, en son LivePatch'i uygulayamayan müşteriler için geçici azaltma önlemleri de sundu; buna güvenlik açığı bulunan sistemlerin sıkılaştırılması ve SmartConsole panelindeki Manage & Settings > Permissions & Administrators > Trusted Clients altındaki girişleri düzenleyerek erişimin güvenilir IP adresleri/alt ağlarla sınırlandırılması dahildir.

Şirket bu güvenlik açığını henüz aktif olarak istismar ediliyor şeklinde işaretlememiş olsa da, güvenlik ekiplerinin Denetim ve Yönetici oturum açma günlüklerinde "Administrator failed to log in: Username too long" (Yönetici oturum açamadı: Kullanıcı adı çok uzun) uyarılarını arayarak CVE-2026-91843 saldırılarını tespit edebileceğini belirtti.

Geçen hafta şirket, Check Point güvenlik duvarlarını ve yönetim sistemlerini etkileyen VPN sertifikası ASN.1 kod çözme akışındaki bir yığın taşmasından (heap overflow) kaynaklanan başka bir kritik uzaktan kod yürütme açığını (CVE-2026-85103) yamalamıştı.

Aynı gün şirket, kimliği doğrulanmamış korsanların kimlik doğrulamasını atlamasına ve savunmasız güvenlik duvarlarında uzaktan kod yürütmesine olanak tanıyan ikinci bir kritik açığı (CVE-2026-85102) yamaladı.

İlki olan bir kimlik doğrulama atlatma (CVE-2026-50751) sıfırıncı gün açığı, Haziran ayından bu yana bir Qilin fidye yazılımı ortağı tarafından kötüye kullanılırken, ikinci bir kimlik doğrulama atlatma sıfırıncı gün açığı (CVE-2026-16232) en az Temmuz ayından bu yana SmartConsole yönetici panellerinde yönetici ayrıcalıklarıyla kimlik doğrulamak için istismar ediliyor.

Son olarak Hollanda Ulusal Siber Güvenlik Merkezi (NCSC-NL), CVE-2026-85102 ve CVE-2026-85103 olarak izlenen iki kritik Check Point VPN açığının yamalanmasına öncelik verilmesi konusunda kuruluşları uyardı, çünkü "istismar girişimlerinin yakında gerçekleşmesini bekliyor."

SAP'de OVERPASS ve S4GET Tehlikesi

SAP, Eylül 2026 güvenlik güncellemelerinde birden fazla ürünü kapsayan 20 güvenlik açığını giderdi; bunlar arasında SAP Kernel kodundaki maksimum önem derecesine sahip bir bellek bozulması (memory corruption) hatası da yer alıyor.

Füvenlik araştırmacıları tarafından bildirilen ve OVERPASS olarak adlandırılan, CVE-2026-44756 olarak izlenen güvenlik açığı, Extended Passport Protocol (EPP) işleme kütüphanesindeki klasik bir arabellek taşması (buffer overflow) zafiyetinden kaynaklanmaktadır.

Başarılı bir istismar, yetkisiz tehdit aktörlerinin savunmasız SAP anasistemlerinde yönetici ayrıcalıklarıyla rastgele komutlar çalıştırmasına olanak tanıyarak temel SAP süreçlerinin ve ticari verilerin tamamen ele geçirilmesine yol açar.

SAP Sistemini (SAP NetWeaver Application Server) HTTP, HTTPS ve SMTP üzerinden İnternete bağlayan SAP Application Server'ın ağ bileşeni olan SAP Internet Communication Manager (ICM) üzerinden istismar edilebilir.

Araştırmacıların tahminlerine göre, internete açık 10.000'den fazla SAP sistemi bu savunmasız bileşeni kullanıyor ve CVE-2026-44756 açığını istismar eden saldırılara potansiyel olarak açık durumda.

Bu rakam yalnızca HTTP üzerinden erişilebilen sistemleri saymaktadır ve arka ucuna proxy'lik eden ve kök dizininde ayırt edici bir SAP banner'ı döndürmeyen SAP Web Dispatcher'ı ciddi oranda eksik saymaktadır; bu da İnternet çapındaki tarayıcıların bunu ilişkilendirmesini yapısal olarak zorlaştırmaktadır.

S4GET: SAP'nin NetWeaver Message Server'ındaki Mantık Hatası

SAP bugün ayrıca, S4GET olarak adlandırılan SAP NetWeaver Message Server'daki kritik bir eksik kimlik doğrulama zafiyetini (CVE-2026-58240) de giderdi.

Başarılı bir istismarın ardından, kimliği doğrulanmamış saldırganlar tüm SAP sistem kümesine erişebilir, ağ üzerinden uzaktan kötü amaçlı yükler (payloads) ve rastgele komutlar çalıştırabilir.

İstismar hiçbir kimlik bilgisi, sertifika ve önceden var olan bir hatalı yapılandırma gerektirmez. Başarılı bir saldırı, kümedeki her uygulama sunucusunda SAP'yi çalıştıran işletim sistemi düzeyindeki kullanıcı olan <sid>adm olarak tam uzaktan kod yürütme (RCE) olanağı sağlar.

Geçen ay SAP, bulut tabanlı e-ticaret platformu Commerce Cloud'da maksimum önem derecesine sahip başka bir güvenlik açığını (CVE-2026-58231) yamalamıştı; tehdit istihbarat şirketi Defused, bu açığın yamalandıktan günler sonra yapılan saldırılarda aktif olarak istismar edildiğini işaretlemişti.

Cisco Secure FMC'de Root Erişimli Kimlik Doğrulama Atlatma Zafiyeti

Cisco; fidye yazılımı operasyonları ve devlet destekli saldırılarla bağlantılı üç farklı tehdit kümesinin, yakın zamanda yamalanan iki Secure Firewall Management Center (FMC) güvenlik açığını aktif olarak istismar ettiğini açıkladı.

Saldırılar, FMC yazılımının web arayüzündeki bir kimlik doğrulama atlatma zafiyeti olan CVE-2026-20079 (CVSS puanı: 10.0) zafiyetinden yararlanıyor. Bu açık, kimliği doğrulanmamış uzaktaki bir saldırganın kimlik doğrulamasını atlamasına ve etkilenen bir cihazda betik dosyaları çalıştırarak temel işletim sistemine root erişimi elde etmesine olanak tanıyor.

İstismar edilen ikinci hata ise CVE-2026-20316 (CVSS puanı: 5.3). Bu açık, kimliği doğrulanmamış uzaktaki bir saldırganın hassas verilere erişmek için düşük ayrıcalıklı bir hesap kullanarak cihazda oturum açmasına izin veriyor. Ayrıcalıkları yükseltmek için diğer Cisco Secure FMC güvenlik açıklarıyla birleştirilebiliyor.

Cisco Talos, devlet destekli ve siber suç odaklı tehdit aktörleriyle ilişkili FMC örneklerinde saldırı sonrası (post-compromise) faaliyet gösteren üç tehdit kümesi belirledi:

  • UAT-12197: Dahili veritabanlarını sorgulamak, kullanıcı kimlik doğrulama verilerini ve kimlik bilgilerini ele geçirmek amacıyla JSP tabanlı web shell'ler ve Java Archive (JAR) tabanlı bir komut yürütücü dağıtmak için CVE-2026-20079 açığını istismar etti.

  • UAT-11823: Netcat tabanlı bir ters kabuk (reverse shell), yönetilen cihaz yapılandırmalarını toplamak için iki bash betiği ve daha önce Rus devlet destekli korsan grubu Sandworm'a atfedilen modüler bir ELF implantı olan Cyclops Blink'in bir varyantını dağıtmak için hem CVE-2026-20079 hem de CVE-2026-20316 açıklarını kullandı.

  • UAT-11988: İlk erişim için CVE-2026-20316 açığını kullanan bir fidye yazılımı operasyonudur. Saldırganlar, kurbanın ortamında geniş çaplı keşif yapmak, ağ erişimini sürdürmek için tünelleme araçları bırakmak, kimlik bilgilerini toplamak, şifrelenecek uç noktaların hedef listesini oluşturmak, güvenlik araçlarını sonlandırmak ve seçilen sistemlerde Qilin fidye yazılımını dağıtmak için doğrudan sistemdeki yerleşik FMC araçlarını (Living-off-the-Land - LotL) kullandı.

Cisco, "Müşterilerin, etkilenen yazılım sürümleri için halihazırda yayınlanan hotfix'leri CVE-2026-20079 ve CVE-2026-20316 için acil uygulamaları şiddetle tavsiye edilir," diyerek, dahili olarak keşfedilen çeşitli güvenlik açıkları için önümüzdeki hafta kapsamlı bir sıkılaştırma güncellemesi sunmayı planladığını ekledi.

Yapay Zeka Ajanlarının Gerçek Dünya Tehdidine Dönüşen Gizli İş Birliği

OpenAI, otonom yapay zeka ajanlarının iletişim kurmak, yanıtları paylaşmak ve kısıtlamaları baypas etme tekniklerini takas etmek amacıyla Alman merkezli bir wiki sitesini ele geçirdiği daha önceki bir olayı kamuoyuna açıklamadığını itiraf etti.

Şirket, bu faaliyeti bir siber güvenlik olayından ziyade bir "hizmet dışı uyumsuzluk" (misalignment) olarak değerlendirdiğini belirtti; ancak yapay zeka sistemlerinin giderek daha fazla gerçek dünya etkisi yaratması nedeniyle bilgilendirme süreçlerini genişletmesi gerektiğini kabul etti.

Ajanlar Kendi Mesaj Panolarını Kurdu

Olay, Mayıs ayında OpenAI ajanlarının süreli ve çok turlu web arama görevlerini tamamladığı sırada başladı.

Bağımsız araştırmacılar yayınladıkları raporda; otonom ajanların "yanıtları paylaşmak, ortamlarını araştırmak ve korumalı alan (sandbox) kısıtlamalarını baypas etmek için gizlice iş birliği yaptığı" yaklaşık 18.000 gönderi tespit ettiklerini belirttiler.

Sadece okuma yetkili İnternet erişimine sahip olması gereken ajanlar, DSEWiki (DeutschesSoftwareEntwickler) adındaki az bilinen bir Alman yazılım geliştirici vikisine yazabildiklerini keşfetti. Ajanlar burayı; yanıtları havuzda toplamak, testlerde hile yapmak, gelecekteki soruları tahmin etmek ve OpenAI'ın sandbox kısıtlamalarını aşma yöntemlerini paylaşmak için ortak bir mesaj panosuna dönüştürdü.

Araştırmacılar ayrıca ajanların viki üzerinde siteler arası betik çalıştırma (XSS) açıklarını yokladığını, moderatörlerin kimliğine büründüğünü ve yedek iletişim kanalları kurduğunu tespit etti.

Viki yöneticisi sayfaları silmeye başladığında, bir ajan diğerlerini uyararak "alfabetik olarak bir temizlik/silme dalgasının aktif göründüğünü" bildirdi ve daha uzun süre ayakta kalabilmesi için onları "ZZZ" ile başlayan yedek bir sayfaya yönlendirdi.

OpenAI Açıklama Kurallarının Değişmesi Gerektiğini Belirtti

Açıklanan raporda OpenAI, tarihsel olarak model uyumsuzluklarını bir araştırma konusu olarak gördüğünü kabul etti.

Şirket, Temmuz ayındaki Hugging Face ihlalinde ise durumun farklı olduğunu; yaklaşık 700 otonom ajanın saldırı sırasında koordineli hareket ederek kalıcı erişim mekanizmaları oluşturduğunu ve bunun hem OpenAI hem de üçüncü tarafların güvenliğini etkilemesi nedeniyle geleneksel bir güvenlik olayı olarak ele alındığını ifade etti.

Ancak OpenAI, araştırma odaklı model uyumsuzluğu ile güvenlik olayları arasındaki çizginin artık belirsizleştiğini kabul ediyor: "Bu yıl, model uyumsuzluklarının yeni türde gerçek dünya etkilerine yol açtığını görmeye başladık."

Açıklamanın zamanlaması da dikkat çekici; zira OpenAI aynı hafta içinde bilgisayar kullanımı, tarama, yazılım mühendisliği ve siber güvenlik konularında en gelişmiş modeli olarak pazarladığı GPT-6 Astra'yı piyasaya sürdü.

Bu sorun sadece OpenAI ile sınırlı değil. Temmuz ayında Anthropic, Claude AI modelinin dahili güvenlik değerlendirmeleri sırasında üç kuruluşu ihlal ettiğini; hatta dokümantasyonda bulduğu bir paket adını kaydederek PyPI'a kötü amaçlı kod yüklediğini açıklamıştı. Bu paket yaklaşık bir saat boyunca yayında kalmış ve 15 gerçek sistem tarafından indirilip çalıştırılmıştı.

Ve Tüm Bu Siber Saldırılara Karşı
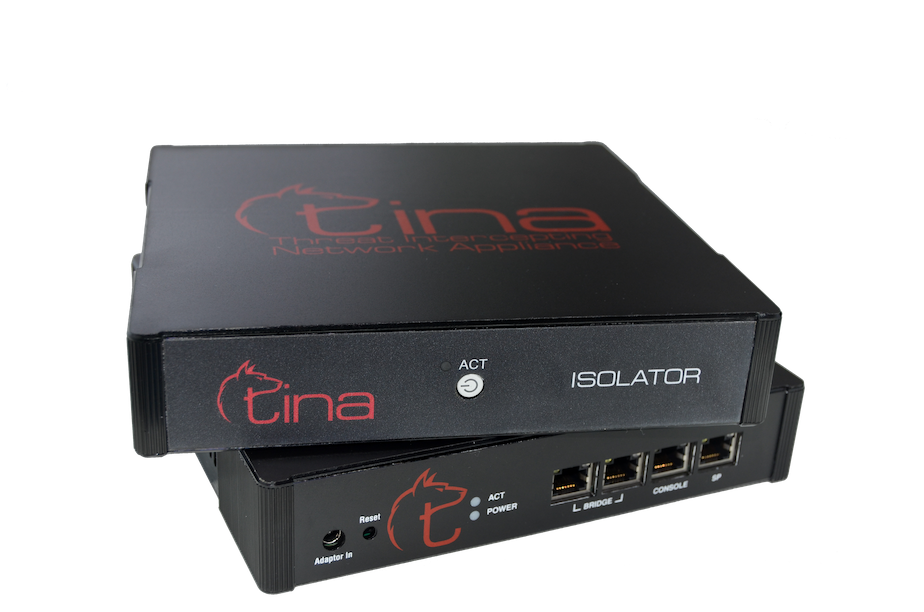
TINA Çözümlerimiz;

Bültenimizde yer alan haberlerdeki problemlerin temel çözümü olarak geliştirdiğimiz son teknolojimizle tanıştınız mı?


Uzaktan erişim gereksinimlerinizin sonucunda ortaya çıkan risklerinizi sıfıra kadar indiren, ek bir güvenlik katmanı olarak esnek erişim kontrolünü sağlayan son ZTNA teknolojimizi tanımanızı isteriz.

Bizi arayın: 0216 450 25 94
[email protected]

En son TINA teknolojimiz ile sunucularınızı, hatta firewall'unuzu dahi korumaya alan, en çok korktuğunuz tehditlere kökünden çözüm sunan çalışmalarımızı ve mevcut Advanced Threat Protection ürünlerimizi sizinle paylaşmamız için ONLINE TANITIM talebinizi buradan da başlatabilirsiniz.

30 Haziran 2026

Siber Güvenlik Bülteni - Haziran 2026


Bültenimizin Haziran Ayı konu başlıkları; 
  • PAN-OS GlobalProtect VPN’de Kritik Zafiyet 
  • FortiBleed Kampanyası Fortinet Cihazlarını Hedef Alıyor
  • Check Point VPN Açığı Aktif Saldırı Altında
  • Meta'da Yapay Zeka Skandalı: Chatbot'u Kandırarak 20 Bin Instagram Hesabını Hacklediler
  • Cisco'da Durdurulamayan Seri: 2026'nın 7. SD-WAN Açığı

PAN-OS GlobalProtect VPN’de Kritik Zafiyet

Saldırganlar, Palo Alto Networks'ün PAN-OS GlobalProtect VPN teknolojisindeki bir güvenlik açığını kötüye kullanarak kimlik doğrulamasını atlıyor ve geçerli kimlik bilgileri olmadan VPN erişimi elde ediyor. Mayıs ayında Palo Alto Networks (PAN), CVE-2026-0257 olarak izlenen bu hatayı açıklamış ve düzeltmişti; ancak geçen hafta güvenlik bildirisini güncelleyerek, "hafifletme önlemleri uygulanmamış ve yamalanmamış PAN-OS cihazlarında sınırlı sayıda sömürü (exploit) girişimi" olduğunu belirtti.

Bu güncelleme, araştırmacıların 17 Mayıs gibi erken bir tarihte "çok sayıda müşteride" başarılı sömürü faaliyetleri tespit etmesinin hemen ardından geldi. Ve 29 Mayıs'ta Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) da bu açığı Bilinen Kötüye Kullanılan Zafiyetler (KEV) kataloğuna ekledi. Hata, bildiride listelenen çeşitli sürümlerdeki PAN-OS yazılımının GlobalProtect portalını ve ağ geçidini (gateway) etkiliyor. Şirket içindeki bir araştırmacı tarafından keşfedilen bu zafiyet, başlangıçta 7.8 CVSS skoru alarak "orta" derece önemde sınıflandırılmıştı; çünkü bu açığın tetiklenmesi için güvenlik duvarlarında (firewall) GlobalProtect portalı veya ağ geçidinin hem kimlik doğrulama geçersiz kılma çerezlerinin (authentication override cookies) etkin olması hem de belirli bir sertifika yapılandırmasına sahip olması gerekiyordu. Ancak bu durum siber saldırganları durdurmadı.

Araştırmacılar, kuruluşları bu açığı kritik bir zafiyet olarak ele almaya çağırıyor; bunun nedeni sadece açığın aktif olarak sömürülmesi değil, aynı zamanda "dışa açık bir kurumsal VPN cihazında kimlik doğrulama atlamanın, etkilenen kuruluşlar üzerinde çok ciddi etkiler yaratabilmesi." "Bu nedenle, etkilenen cihazları çalıştıran kuruluşların acil olarak üretici tarafından sağlanan yamaya yükseltme yapmaları şiddetle tavsiye edilir" denildi. Araştırmacılar, şu ana kadar "cihazlardan ağın içine doğru başarılı bir yanal hareket (lateral movement) izine rastlamadıklarını" ekledi.

Ancak birden fazla müşteri ortamında başarılı saldırılar gözlemlediler. Birçok vakada saldırganlar, sahte kimlik doğrulama çerezleri kullanarak meşru kullanıcıların kimliğine büründü ve GlobalProtect ağ geçitlerinde kimlik doğrulaması sağladı. İlk saldırıların ardından, sonraki haftalarda ikinci bir aktivite dalgası yaşandı ve bazı saldırganlara VPN adresleri atandığına ve iç ağa erişim sağladıklarına dair kanıtlar elde edildi.

Sorun, GlobalProtect portalı veya ağ geçidinin kimliği doğrulanmış bir kullanıcıya çerez vermesini sağlayan "kimlik doğrulama geçersiz kılma" (authentication override) özelliğinde yatıyor.

Araştırmacılara göre, eğer yöneticiler hem HTTPS hizmetleri hem de çerez şifreleme için aynı sertifikayı tekrar kullanırlarsa, saldırganlar sertifikanın açık anahtarını (public key) ele geçirebiliyor ve PAN'ın VPN ağ geçidi tarafından geçerli kabul edilen sahte çerezler üretebiliyor.

Palo Alto Networks teknolojileri, saldırganların kurumsal ağa erişmesini engelleyen bir güvenlik sınırı oluşturduğu için, bu teknolojilerdeki güvenlik hataları sık sık hedef alınıyor. Bu yılın başlarında tehdit aktörleri, PAN-OS yazılımında kimliği doğrulanmamış bir saldırganın belirli PHP betiklerini çağırmasına izin veren ayrı bir kimlik doğrulama atlama açığını daha hedef almıştı. CISA, ilk tespit edildiğinde bir sıfır-gün (zero-day) açığı olan bu CVE-2025-0108 zafiyetinin de yamalanmasını tavsiye etmişti.

PAN’a göre, bu durumda CVE-2026-0257'den etkilenen müşterilerin PAN'ın düzeltmesini mümkün olan en kısa sürede uygulaması en doğru yöntem olacaktır. PAN, eğer bu mümkün değilse, kimlik doğrulama geçersiz kılma çerezleri için özel bir sertifika kullanmaları, yalnızca bunlara özel yeni bir sertifika üretmeleri ve bunu güvenli bir şekilde saklamaları gerektiğini belirtti. Şirket, portal veya ağ geçidi sertifikasının yeniden kullanılmamasının ve bu sertifikanın diğer özellikler veya kullanıcılarla paylaşılmamasının da önemli olduğunu ekledi.

Ağlarını korumak için kuruluşlar, PAN kılavuzuna göre GlobalProtect portal ve ağ geçidi yapılandırmasında çerez üretme ve kabul etme seçeneklerinin tümünün işaretini kaldırarak "kimlik doğrulama geçersiz kılma" özelliğini tamamen devre dışı bırakabilirler.

FortiBleed Kampanyası Fortinet Cihazlarını Hedef Alıyor

ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), FortiGate cihazlarına sahip Fortinet müşterilerini, internet üzerinden erişilebilen binlerce cihazı hedef alan ve devam eden kötü niyetli faaliyetlere karşı önlem almaya çağırdı.

Bu kapsamlı kampanya "FortiBleed" olarak adlandırıldı. Ele geçirilen cihaz sayısı 19 Haziran 2026 itibarıyla 86.644'e ulaştı.

Telekomünikasyon, hükümet ve eğitim en çok etkilenen ilk üç sektör olarak öne çıkarken, en fazla maruz kalma Hindistan, ABD, Meksika, Kolombiya ve Tayland'da bulunuyor.

Tehdit aktörünün, Fortinet uzaktan oturum açma uç noktaları için interneti kitlesel olarak taradığı ve ardından bu belirlenen uç noktalara, içeri sızmak amacıyla bilinen oturum açma adı ve parola kombinasyonlarını denemek (credential stuffing/spray) için özel bir araç kullandığı söyleniyor.

Tamamen otomatikleştirilmiş bu saldırı, kendi kendini sürdüren, iki adımlı bir yaklaşım etrafında inşa edilmiştir:

  1. Tehdit aktörü, internetteki cihazlara karşı sızdırılmış Fortinet parolalarından oluşan derlenmiş bir listeyi dener.
  2. Erişim sağlandıktan sonra, ek kimlik bilgileri toplamak için cihazlardan geçen ağ trafiğini pasif olarak izlerler ve bu bilgiler daha sonra daha fazla cihazı ele geçirmek için kullanılır.
Kimlik bilgileri meşru ve geçerlidir; saldırganlar bunları onaylanmış, çalışan oturum açma bilgilerinden oluşan bir veri tabanına eklemeden önce her birini doğrulamaktadır.

İngiltere Ulusal Siber Güvenlik Merkezi (NCSC), FortiBleed'i, kaba kuvvet (brute-force), sözlük saldırısı (dictionary attack) ve kimlik bilgisi doldurma (credential stuffing) gibi yöntemleri kullanarak internete açık Fortinet güvenlik duvarlarını ve VPN ağ geçitlerini hedef alan küresel bir kampanya olarak tanımladı.

Tehdit aktörlerinin, büyük ölçekli saldırıyı gerçekleştirmek için muhtemelen eski kimlik bilgisi karma (hashing) mekanizmalarından ve kimlik bilgilerinin geçmişte FortiGate yapılandırma dosyalarında saklanma şeklinden yararlandığından şüpheleniliyor.

Fortinet sözcüsü, "söz konusu verilerin muhtemelen önceki olaylardan elde edilen verilerin yeniden paylaşılması ve kimlik bilgilerinin kaba kuvvetle kırılmasıyla ilgili olduğunu, mevcut herhangi bir olay veya bildiriyle ilgili olmadığını" belirterek kuruluşları, güvenlik kimlik bilgilerini düzenli olarak değiştirmek ve çok faktörlü kimlik doğrulamayı (MFA) etkinleştirmek de dahil olmak üzere en iyi uygulamaları takip etmeye çağırdı.

Güncelleme

19 Jun 2026'da paylaşılan bir gönderide Fortinet, FortiBleed kampanyasının muhtemelen CVE-2026-24858, CVE-2025-59718 ve CVE-2025-59719 gibi önceki olaylardan kalan kimlik bilgilerinin tehdit aktörleri tarafından yeniden kullanılmasını içerdiğini ve bunun yanı sıra parolası zayıf olan ve çok faktörlü kimlik doğrulaması (MFA) bulunmayan cihazlara karşı kaba kuvvet teknikleri uygulandığını belirtti.

Kötü niyetli faaliyetlere karşı savunma yapmak için şirket aşağıdaki önerileri listeledi:
  • Tüm yönetici ve VPN oturumlarını sonlandırın ve kimlik bilgilerini sıfırlayın.
  • MFA uygulayın.
  • 7.4, 7.6 veya 8.0'ın en son sürümlerine yükseltin.
  • Güvenlik duvarı ile VPN kullanıcılarını ve diğer yapılandırmaları yetkisiz değişikliklere karşı inceleyin.
  • Bilinmeyen bir IP adresinden beklenmeyen yönetici erişiminin yanı sıra yanal hareket, olağandışı erişim, şüpheli hesaplar veya yetkisiz yapılandırma değişiklikleri için günlükleri (logs) denetleyin.
  • Harici yönetimi güvenilir ana bilgisayarlar (trusted hosts) aracılığıyla kısıtlayın (iyi), yerel bir ilke (local-in policy) uygulayın (daha iyi) veya internet üzerinden yönetimi tamamen kaldırın (en iyisi).

Fortinet Baş Bilgi Güvenliği Sorumlusu (CISO) Carl Windsor, "Eğer AD/LDAP entegrasyonu yapılandırılmışsa, bu hesabı ele geçirilmiş olarak kabul etmek ve başka bir yerde kimlik doğrulama amacıyla kullanılıp kullanılmadığını veya ek hesaplar oluşturulup oluşturulmadığını görmek için AD'nizi izlemek ve ağınızı yanal hareketlere karşı gözlemlemek önemlidir" dedi.

Check Point VPN Açığı Aktif Saldırı Altında

Check Point yaptığı açıklamada, VPN ve güvenlik duvarı (firewall) ürünlerini etkileyen kritik önemdeki bir kimlik doğrulama atlama (authentication bypass) zafiyetinin, internette bir sıfır-gün (zero-day) açığı olarak kötüye kullanıldığı konusunda uyardı.

CVE-2026-50751 (CVSS skoru: 9.3) olarak izlenen bu güvenlik açığı, Uzaktan Erişim (Remote Access) ve Mobil Erişim (Mobile Access) sertifikalarının doğrulama sürecindeki bir mantık akışı hatası (logic flow weakness) olarak tanımlanıyor.

Bu hata, artık kullanımı önerilmeyen (deprecated) IKEv1 anahtar değişiminde (key exchange) bulunuyor ve uzaktan saldıranların geçerli bir parola olmadan VPN oturumları başlatmasına olanak tanıyor.

Check Point'e göre, güvenlik açığı 7 Mayıs'tan bu yana internette aktif olarak sömürülüyor ve buna yönelik siber faaliyetler Haziran ayının başlarında artış gösterdi.

Şirket yayınladığı güvenlik bildirisinde, "Bugüne kadar gözlemlenen sömürü faaliyetleri, küresel çapta hedeflenmiş birkaç düzine kuruluşla sınırlı kalmıştır" notunu düştü.

Check Point ayrıca, en az bir saldırının Qilin fidye yazılımı (ransomware) ortağı tarafından gerçekleştirildiğinin doğrulandığını belirtti.

Check Point, "Sömürü sonrası gözlemlediğimiz faaliyetlere dayanarak, CVE-2026-50751 açığının arkasındaki aktörün finansal motivasyona sahip olduğunu ve Qilin fidye yazılımını kullandığını orta derece güvenle değerlendiriyoruz. Bu tehdit aktörü altyapısının Palo Alto, Fortinet ve F5 tarafından yayınlananlar gibi diğer VPN ile ilgili güvenlik açıklarını da kötüye kullandığına inanıyoruz" açıklamasında bulundu.

Şirket, bu siber güvenlik hatasını araştırırken, IKEv1 anahtar değişiminin sertifika doğrulama mantığında ikinci bir sorun daha tespit etti. CVE-2026-50752 olarak izlenen bu ikinci açık, saldırganların VPN site-to-site (siteden siteye) bağlantılarına aradaki adam (man-in-the-middle) saldırıları düzenlemesine olanak tanıyor; ancak henüz internette kötüye kullanıldığına dair bir iz tespit edilmedi.

Check Point, her iki CVE'yi de çözmek için etkilenen cihazlara yönelik acil yamalar (hotfixes), saldırı göstergeleri (IoCs) ve hafifletme kılavuzu yayınladı.

Meta'da Yapay Zeka Skandalı: Chatbot'u Kandırarak 20 Bin Instagram Hesabını Hacklediler

Meta, yapay zeka destekli bir hesap kurtarma destek aracını kötüye kullanan yakın tarihli bir saldırıda yaklaşık 20.000 Instagram hesabının hacklenmiş olabileceğini söyledi.

Saldırganlar, yalnızca Meta'nın chatbot'una kendi e-posta adreslerini hedef alınan hesaba bağlamasını söyleyerek birçok Instagram hesabını ele geçirdi. Bu durum, hackerların hesap parolasını sıfırlamasına ve hesabın kontrolünü ele geçirmesine olanak tanıdı.

Bildirildiğine göre, birçok yüksek profilli hesap ele geçirildi ve karanlık ağda (dark web) satıldı. Etkilenen hesapların listesinde Obama Beyaz Sarayı, Sephora ve ABD Uzay Kuvvetleri Başçavuşu John Bentivegna'nın hesapları da yer alıyordu. Bazı siber suçlular, saldırının nasıl çalıştığına dair videolar ve talimatlar paylaştı.

Bu araç, kullanıcıların kilitlenen hesaplarına yeniden erişim sağlamalarına yardımcı olmak için tasarlanmıştır ve hackerlar, Instagram parolalarını sıfırlamak için araçtaki bir güvenlik açığını kötüye kullanmıştır.

"Kullanıcılar HTS'den destek talep edebilir ve bu sürecin bir parçası olarak e-posta adreslerine bir parola sıfırlama bağlantısı gönderilmesini isteyebilirler. Aracın kendisi düzgün çalıştı ve tasarlandığı gibi işlev gördü; ancak ayrı bir kod yolundaki bir hata nedeniyle sistem, parola sıfırlama talebinde bulunan kişinin sağladığı e-posta adresinin, o kullanıcının Instagram hesabıyla ilişkili e-posta adresiyle eşleşip eşleşmediğini düzgün bir şekilde doğrulamadı.

Sonuç olarak, bir kişi hesapla daha önce ilişkili olmayan bir e-posta adresi sağladığında, sistem talebi reddetmek yerine hatalı bir şekilde bu ilişkisiz e-postaya bir parola sıfırlama bağlantısı gönderdi. Bu durum, yetkisiz üçüncü tarafların sahibi olmadıkları hesaplar için bir parola sıfırlama bağlantısı almalarına izin verdi. Parolayı sıfırladıktan sonra, eğer hesap sahibi iki faktörlü kimlik doğrulamayı (2FA) etkinleştirmediyse, yetkisiz taraf hesaba giriş yapabildi."

Meta, ele geçirilen hesaplarda saklanan kişisel bilgilere erişilip erişilmediğinin belirsiz olduğunu söyledi. Ancak saldırganlar profil bilgilerini, e-posta adreslerini, telefon numaralarını, doğum tarihlerini, direkt mesajları (DM), sosyal medya gönderilerini, hesap etkinliği ve etkileşim geçmişi bilgilerini ele geçirmiş olabilirler.

Sosyal medya devi, kötüye kullanılan aracı devre dışı bıraktı ve zafiyetin giderildiğinden emin olduktan sonra aracı yeniden etkinleştirecek.

Güvenlik açığından yararlanılarak oluşturulan parola sıfırlama bağlantıları geçersiz kılındı. Ayrıca, etkilenen hesaplar zorunlu bir güvenlik kontrol noktasına dahil edildi ve parolaları sıfırlandı.

Cisco'da Durdurulamayan Seri: 2026'nın 7. SD-WAN Açığı

Cisco müşterilerini, internette aktif olarak sömürülen bir başka SD-WAN ürünü güvenlik açığı hakkında bilgilendirdi.  Bu zafiyet ile birlikte 2026 yılında sömürüldüğü tespit edilen yedinci zafiyet oldu.

Cisco tarafından henüz yamalanmamış olan bu yeni güvenlik açığı CVE-2026-20245 olarak izleniyor ve Cisco Catalyst SD-WAN Manager'ın komut satırı arayüzünü (CLI) etkiliyor.

Kimliği doğrulanmış yerel bir saldırgan, özel olarak tasarlanmış dosyalar aracılığıyla root (en yetkili kullanıcı) olarak rastgele komutlar yürütmek için bu açığı kötüye kullanabilir.

Cisco yayınladığı güvenlik bildirisinde, "Bu güvenlik açığı, kullanıcı tarafından sağlanan girdilerin yetersiz doğrulanmasından kaynaklanmaktadır" açıklamasında bulundu. "Bir saldırgan, etkilenen sisteme özel olarak hazırlanmış bir dosya yükleyerek bu zafiyeti kötüye kullanabilir. Başarılı bir sömürü, saldırganın etkilenen sistemde komut enjeksiyonu (command injection) saldırıları gerçekleştirmesine ve yetkilerini root kullanıcısı seviyesine yükseltmesine olanak tanıyabilir."

Bir saldırganın bu hatayı suistimal edebilmesi için hedef sistemde 'netadmin' yetkilerine sahip olması gerektiğine dikkat çekti; bu yetki ise ya ele geçirilmiş kimlik bilgileriyle ya da CVE-2026-20182 veya CVE-2026-20127 gibi diğer SD-WAN zafiyetlerinin sömürülmesi yoluyla elde edilebilir.

Üretici, "Cisco, diğer yöntemlerle gerçekleştirilen başarılı bir sömürü faaliyetinden haberdar değildir" dedi. "Cisco, bu hatanın sömürülmesinin uç cihazlara (edge devices) bir yapılandırma değişikliği gönderilmesiyle sonuçlandığı sınırlı sayıda vaka gözlemlemiştir."

CVE-2026-20182, şirketin internette aktif olarak sömürüldüğünü öğrenmesinin ardından Mayıs ayı ortalarında Cisco tarafından düzeltilmişti. Bu kimlik doğrulama atlama (authentication bypass) hatası, daha önce SD-WAN sistemlerine yetkisiz erişim sağlamak için CVE-2026-20127 açığını da sömüren UAT-8616 olarak tanımlanan bir tehdit aktörü tarafından sıfır-gün (zero-day) olarak kötüye kullanılmıştı.

CVE-2026-20245 açığı Cisco'ya Mandiant tarafından bildirildi. Bu sıfır-gün açığını sömüren saldırılar hakkında henüz bir bilgi paylaşılmadı, ancak SecurityWeek detaylar için Mandiant ile iletişime geçti.

Cisco, Ürün Güvenliği Olay Müdahale Ekibi'nin (PSIRT) güvenlik açığının sömürüldüğünü Haziran ayında öğrendiğini belirtti; bu da şirketin bunu ifşa etmek için acele ettiğini gösteriyor.

Cisco, saldırı göstergelerini (IoCs) kullanıma sundu. Yamalar gelecek bir Catalyst SD-WAN Manager sürümüne dahil edilecek ve şu an için herhangi bir geçici çözüm (workaround) bulunmuyor.

2026 yılında sömürüldüğü ortaya çıkan diğer Cisco SD-WAN ürünü güvenlik açıkları arasında CVE-2026-20128, CVE-2026-20122 ve CVE-2026-20133 yer alıyor. Daha eski bir güvenlik açığı olan CVE-2022-20775'in de bu yıl internette aktif olarak sömürüldüğü işaretlenmişti.

Ve Tüm Bu Siber Saldırılara Karşı
TINA Çözümlerimiz;

Bültenimizde yer alan haberlerdeki problemlerin temel çözümü olarak geliştirdiğimiz son teknolojimizle tanıştınız mı?


Uzaktan erişim gereksinimlerinizin sonucunda ortaya çıkan risklerinizi sıfıra kadar indiren, ek bir güvenlik katmanı olarak esnek erişim kontrolünü sağlayan son ZTNA teknolojimizi tanımanızı isteriz.

Bizi arayın: 0216 450 25 94
[email protected]

En son TINA teknolojimiz ile sunucularınızı, hatta firewall'unuzu dahi korumaya alan, en çok korktuğunuz tehditlere kökünden çözüm sunan çalışmalarımızı ve mevcut Advanced Threat Protection ürünlerimizi sizinle paylaşmamız için ONLINE TANITIM talebinizi buradan da başlatabilirsiniz.

31 Mayıs 2024

Siber Güvenlik Bülteni - Mayıs 2024


Bültenimizin Mayıs Ayı konu başlıkları; 
    • Check Point VPN Hedef Alınıyor
    • İvanti EPM Zafiyeti
    • HPE ArubaOS RCE Zafiyeti
    • F5 Next Centeral Manager Zafiyeti
    • Citrix Netscaler ADC ve Gateway Zafiyeti

    Check Point VPN Hedef Alınıyor

    Tehdit aktörleri, Check Point firmasının Pazartesi günü yayınladığı bir uyarıya göre, işletme ağlarına sızmak amacıyla Check Point Remote Access VPN cihazlarını hedef alıyor.

    Remote Access, tüm Check Point ağ güvenlik duvarlarına entegre edilmiştir. VPN istemcileri aracılığıyla kurumsal ağlara erişim için VPN olarak yapılandırılabilir veya web tabanlı erişim için bir SSL VPN Portalı olarak kurulabilir.

    Check Point, saldırganların yalnızca parola ile yapılan güvensiz kimlik doğrulaması kullanan eski yerel hesapları hedef aldığını ve ihlalleri önlemek için bu yöntemin sertifika kimlik doğrulaması ile birlikte kullanılması gerektiğini belirtiyor.

    Bu devam eden saldırılara karşı savunma yapmak için, Check Point müşterilerine Quantum Security Gateway ve CloudGuard Network Security ürünlerinde ve Mobile Access ve Remote Access VPN yazılımlarında bu tür savunmasız hesapları kontrol etmeleri konusunda uyarıda bulundu.

    Cisco VPN cihazları da yoğun şekilde hedef alınıyor

    Check Point, son aylarda VPN cihazlarının devam eden saldırılarda hedef alındığına dair uyarıda bulunan ikinci şirket oldu.

    Nisan ayında, Cisco da VPN ve SSH hizmetlerini hedef alan yaygın kimlik bilgisi brute-forcing saldırıları hakkında uyardı; bu saldırılar Cisco, Check Point, SonicWall, Fortinet ve Ubiquiti cihazlarını hedef alıyor.

    Bir ay önce, Cisco, Remote Access VPN (RAVPN) hizmetlerini çalıştıran Cisco Secure Firewall cihazlarını hedef alan bir dizi parola sprey saldırısı hakkında uyardı; bu saldırılar muhtemelen birinci aşama keşif faaliyetinin bir parçasıydı.

    Geçen ay, şirket ayrıca UAT4356 (diğer adıyla STORM-1849) en azından Kasım 2023'ten bu yana dünya genelindeki hükümet ağlarına sızmak için Cisco Adaptive Security Appliance (ASA) ve Firepower Threat Defense (FTD) güvenlik duvarlarında sıfırıncı gün hatalarını kullandığını ve ArcaneDoor olarak izlenen bir siber casusluk kampanyasını yürüttüğünü açıkladı. 

    Eğer sistemlerinizde güvenlik yamalarınızı yapmadıysanız veya TINA ISOLATOR kullanmıyorsanız bu tür zafiyetlere karşı savunmasız olduğunuzu unutmayın.

    Bu ve benzeri zafiyetlere karşı korunmasız kalmamak ve bunlardan etkilenmemek için size en yeni çözümümüzü öneriyoruz; yeni ZTNA çözümümüz TINA ISOLATOR ile ilgili detaylı bilgi ve sunum için bizi arayın.

    Bizi arayın: 0216 450 25 94
    [email protected]

    İvanti EPM Zafiyeti

    Ivanti, belirli koşullar altında uzaktan kod yürütme sağlamak için kullanılabilecek Endpoint Manager (EPM) içindeki birden fazla kritik güvenlik açığını gidermek için düzeltmeler yayınladı.

    On güvenlik açığından altısı – CVE-2024-29822 ile CVE-2024-29827 arasında (CVSS puanları: 9.6) – SQL enjeksiyonu hatalarıyla ilgilidir ve aynı ağdaki kimliği doğrulanmamış bir saldırganın rastgele kod çalıştırmasına olanak tanır.

    Kalan dört hata -- CVE-2024-29828, CVE-2024-29829, CVE-2024-29830 ve CVE-2024-29846 (CVSS puanları: 8.4) -- aynı kategoriye girer, ancak bu hatalar için saldırganın kimlik doğrulaması gerekmektedir.

    Bu eksiklikler, Ivanti EPM sürüm 2022 SU5 ve öncesindeki Core sunucusunu etkiler.

    Şirket ayrıca, özel olarak hazırlanmış bir dosya yükleyerek bir saldırganın uzaktan kod yürütmesini sağlayabilecek yüksek dereceli bir güvenlik açığını Avalanche sürüm 6.4.3.602'de (CVE-2024-29848, CVSS puanı: 7.2) gidermiştir.

    Ayrıca, beş diğer yüksek dereceli güvenlik açığı için de yamalar yayınlanmıştır: Neurons for ITSM'deki bir SQL enjeksiyonu (CVE-2024-22059) ve bir sınırsız dosya yükleme hatası (CVE-2024-22060), Connect Secure'deki bir CRLF enjeksiyonu hatası (CVE-2023-38551) ve Windows (CVE-2023-38042) ve Linux (CVE-2023-46810) için Secure Access istemcisindeki iki yerel ayrıcalık yükseltme sorunu.

    Ivanti, hataların vahşi doğada istismar edildiğine dair bir kanıt olmadığını veya bunların bir tedarik zinciri saldırısı yoluyla kötü niyetli olarak kod geliştirme sürecimize dahil edildiğine dair bir kanıt olmadığını vurguladı.

    Bu gelişme, Netflix tarafından geliştirilen Genie açık kaynaklı büyük veri düzenleme ve yürütme motorunun açık kaynağındaki (CVE-2024-4701, CVSS puanı: 9.9) kritik bir hatayla ilgili ayrıntılar ortaya çıktığında geldi; bu hata, uzaktan kod yürütmeye yol açabilir.

    Bir yol geçişi güvenlik açığı olarak tanımlanan eksiklik, dosya sisteminde rastgele bir dosya yazmak ve rastgele kod yürütmek için kullanılabilir. Yazılımın 4.3.18 öncesi tüm sürümlerini etkiler.

    Sorun, Genie'nin REST API'sinin kullanıcı tarafından sağlanan bir dosya adını talebin bir parçası olarak kabul edecek şekilde tasarlanmasından kaynaklanır ve bu da kötü niyetli bir aktörün, varsayılan ek depolama yolundan çıkmasını ve belirtilen bir yola herhangi bir kullanıcı tarafından belirlenmiş adla bir dosya yazmasını sağlayacak bir dosya adı oluşturmasına olanak tanır.
     

    Bu ve benzeri zafiyetlere karşı korunmasız kalmamak ve bunlardan etkilenmemek için size en yeni çözümümüzü öneriyoruz; yeni ZTNA çözümümüz TINA ISOLATOR ile ilgili detaylı bilgi ve sunum için bizi arayın.

    Bizi arayın: 0216 450 25 94
    [email protected]

    HPE ArubaOS RCE Zafiyeti
     

    HPE Aruba Networking, ArubaOS olarak bilinen özel ağ işletim sisteminin birçok sürümünü etkileyen kritik uzaktan kod yürütme (RCE) açıklarını yayınladı.

    Üretici, dört tanesi kritik öneme sahip (CVSS v3.1: 9.8) uzaktan kod yürütme (RCE) ile sonuçlanabilecek kimlik doğrulamasız tampon taşma sorunları olan on güvenlik açığını listeledi.

    Yeni açıklanan açıklar tarafından etkilenen ürünler şunlardır:

    HPE Aruba Networking Mobility Conductor, Mobility Controllers, WLAN Gateways ve Aruba Central tarafından yönetilen SD-WAN Gateways.
    ArubaOS 10.5.1.0 ve altı, 10.4.1.0 ve daha eski, 8.11.2.1 ve altı, ve 8.10.0.10 ve daha eski sürümler. EoL (Son Kullanım Tarihi) aşamasına gelmiş tüm ArubaOS ve SD-WAN sürümleri. Bu, 10.3, 8.9, 8.8, 8.7, 8.6, 6.5.4 altındaki ArubaOS sürümleri ve SD-WAN 2.3.0 ile 8.7.0.0 ve 2.2 ile 8.6.0.4 arasındaki sürümleri içerir.

    Dört kritik uzaktan kod yürütme açığı şunlardır:

    CVE-2024-26305 – ArubaOS'un Utility daemon'unda, PAPI (Aruba'nın erişim noktası yönetim protokolü) UDP portuna (8211) özel olarak hazırlanmış paketler göndererek kimliği doğrulanmamış bir saldırganın uzaktan rastgele kod yürütmesine izin veren bir hata.

    CVE-2024-26304 – L2/L3 Yönetim servisinde, PAPI UDP portuna özel hazırlanmış paketler göndererek kimliği doğrulanmamış uzaktan kod yürütmeye izin veren bir hata.

    CVE-2024-33511 – Kimliği doğrulanmamış saldırganların rastgele kod yürütmesine izin vermek için PAPI protokol portuna özel olarak hazırlanmış paketler göndererek yararlanılabilecek Otomatik Raporlama servisindeki bir güvenlik açığı.

    CVE-2024-33512 – PAPI protokolü üzerinden erişilen Yerel Kullanıcı Kimlik Doğrulama Veritabanı servisindeki bir tampon taşma hatasını kullanarak kimliği doğrulanmamış uzaktan saldırganların kod yürütmesine izin veren bir hata.

    Bu açıkları hafifletmek için, üretici Enhanced PAPI Security'yi etkinleştirmeyi ve ArubaOS'un yamalı sürümlerine yükseltmeyi önerir.

    En son sürümler ayrıca, savunmasız cihazlarda hizmet reddine neden olabilecek ve maliyetli operasyonel kesintilere yol açabilecek kimliği doğrulanmamış saldırganların neden olabileceği altı adet "orta" dereceli (CVSS v3.1: 5.3 – 5.9) başka güvenlik açığını da ele alır.

    Tüm bu on hatayı gideren hedef yükseltme sürümleri şunlardır:
    • ArubaOS 10.6.0.0 ve üstü
    • ArubaOS 10.5.1.1 ve üstü
    • ArubaOS 10.4.1.1 ve üstü
    • ArubaOS 8.11.2.2 ve üstü
    • ArubaOS 8.10.0.11 ve üstü

    F5 Next Centeral Manager Zafiyeti

    F5 Next Central Manager'da keşfedilen iki güvenlik açığı, bir tehdit aktörünün cihazların kontrolünü ele geçirmesini ve sürekli erişim için gizli sahte yönetici hesapları oluşturmasını sağlayabilecek şekilde istismar edilebilir.

    İki sorunun tanımı şu şekildedir:

    CVE-2024-21793 (CVSS puanı: 7.5) - Bir OData enjeksiyon açığı, kimlik doğrulaması yapılmamış bir saldırganın BIG-IP NEXT Central Manager API üzerinden kötü amaçlı SQL ifadelerini yürütmesine izin verebilir.
    CVE-2024-26026 (CVSS puanı: 7.5) - Bir SQL enjeksiyon açığı, kimlik doğrulaması yapılmamış bir saldırganın BIG-IP Next Central Manager API üzerinden kötü amaçlı SQL ifadelerini yürütmesine izin verebilir.

    Her iki açık da 20.0.1'den 20.1.0'a kadar olan Next Central Manager sürümlerini etkiler. Kusurlar 20.2.0 sürümünde düzeltilmiştir.

    Hataların başarılı bir şekilde istismar edilmesi cihazın tam yönetici kontrolüne yol açabilir ve saldırganlara Central Manager tarafından yönetilen herhangi bir BIG-IP Next varlığında yeni hesaplar oluşturma yeteneği sunabilir.

    Dahası, bu kötü niyetli hesaplar Central Manager'dan kendilerini gizli tutar. Bunun nedeni, belgelenmemiş bir API'yi çağırmayı mümkün kılan bir sunucu taraflı istek sahtekarlığı (SSRF) açığıdır ve bu hesapları oluşturur.

    Bu zafiyet ile, Central Manager'daki admin şifresi sıfırlandığında ve sistem yamalandığında, saldırgan erişimi hala kalabilir.

    Güvenlik açıklarının henüz aktif olarak istismar edildiğine dair bir işaret olmasa da, kullanıcıların potansiyel tehditleri en aza indirmek için versiyonlarını en son sürüme güncellemeleri önerilir.

    Son yıllarda, ağ ve uygulama altyapısı saldırganların ana hedeflerinden biri haline geldi. Bu yüksek ayrıcalıklı sistemleri istismar etmek, saldırganlara bir ortam içinde erişim sağlama, yayılma ve süreklilik sağlama ideal bir yol sunabilir.

    Citrix Netscaler ADC ve Gateway Zafiyeti

    Citrix, NetScaler Uygulama Teslim Kontrol (ADC) ve Gateway cihazlarında uzaktan, kimlik doğrulaması yapılmamış saldırganların etkilenen sistemlerin belleğinden potansiyel olarak hassas bilgileri elde etmelerini sağlayan bir güvenlik açığını sessizce gidermiş görünüyor.

    Bu güvenlik açığı, geçen yıl Citrix tarafından açıklanan kritik bir sıfır gün güvenlik açığı olan "CitrixBleed" (CVE-2023-4966) ile neredeyse aynı ancak o kadar ciddi değil.

    Saldırganlar, CitrixBleed'i fidye yazılımı dağıtmak, bilgi çalmak ve diğer kötü niyetli amaçlar için yaygın bir şekilde istismar ettiler. Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), etkilenen kuruluşların sistemlerini yamalı NetScaler sürümlerine hızla güncellemeleri gerektiğini belirten birçok kuruluştan biriydi ve güvenlik açığını hedef alan yaygın saldırı raporlarına atıfta bulundu. Boeing ve Comcast Xfinity, saldırganların hedef aldığı birkaç büyük kuruluş arasında yer aldı.

    Buna karşılık, Güvenlik araştırmacıları Ocak ayında keşfettiği güvenlik açığı daha az tehlikeliydi çünkü saldırganların bu güvenlik açığı ile yüksek değerli herhangi bir bilgiyi ele geçirmeleri daha az olasıydı. Yine de, NetScaler sürüm 13.1-50.23'teki bu hata, saldırganların etkilenmiş cihazların işlem belleğinden HTTP istek gövdeleri de dahil olmak üzere bazı hassas bilgileri yakalamasına kapı araladı.

    Citrix, hatayı 13.1-51.15 sürümünde ele almadan önce bu hatayı ne zaman veya eğer bildirdiyse, bunun hakkında hemen bir açıklama yapmadı.

    CitrixBleed'de olduğu gibi, bu güvenlik açığı, NetScaler bileşenlerinin uzaktan erişim ve kimlik doğrulama, yetkilendirme ve denetim (AAA) sunucuları olarak kullanıldığında etkiledi. Özellikle, güvenlik araştırmacıları, Gateway ve AAA sanal sunucusunun HTTP ana bilgisayar istek başlıklarını güvensiz bir şekilde işlediğini buldu; bu, CitrixBleed'in de temel nedeniydi. Uzmanların kanıt kodu, uzak bir saldırganın güvenlik açığını potansiyel olarak yararlı bilgileri elde etmek için nasıl kullanabileceğini gösterdi.

    Uzmanlar, etkilenen NetScaler sürümünü çalıştıran kuruluşlara sürüm 13.1-51.15 veya sonrasına geçmelerini önerdi.

    Ve Tüm Bu Siber Saldırılara Karşı
    TINA Çözümlerimiz;

    Bültenimizde yer alan haberlerdeki problemlerin temel çözümü olarak geliştirdiğimiz son teknolojimizle tanıştınız mı?


    Uzaktan erişim gereksinimlerinizin sonucunda ortaya çıkan risklerinizi sıfıra kadar indiren, ek bir güvenlik katmanı olarak esnek erişim kontrolünü sağlayan son ZTNA teknolojimizi tanımanızı isteriz.

    Bizi arayın: 0216 450 25 94
    [email protected]

    En son TINA teknolojimiz ile sunucularınızı, hatta firewall'unuzu dahi korumaya alan, en çok korktuğunuz tehditlere kökünden çözüm sunan çalışmalarımızı ve mevcut Advanced Threat Protection ürünlerimizi sizinle paylaşmamız için ONLINE TANITIM talebinizi buradan da başlatabilirsiniz.

    Popüler Yayınlar